
P2P 与分布式存储 / 系统课时
节点地址变化后怎样更新 Peerstore
节点地址变化后怎样更新 Peerstore
手机从 Wi-Fi 切换到蜂窝网络后,原来的 IP 和端口可能失效,但节点的 Peer ID 不应随之改变。本课使用 go-libp2p 的 Peerstore 模拟地址变更、过期与清理,验证新地址如何替换旧地址,并排查为什么节点仍然尝试拨打已经失效的地址。
学习目标
- 理解 Peerstore 保存的节点地址、身份信息和地址有效期。
- 掌握地址变化后的重新发现、更新和清理流程。
- 使用 Go 代码验证旧地址删除、新地址写入及地址表清空的结果。
Peerstore 保存了什么
Peerstore 是 libp2p 节点本地维护的对端信息存储,不是全网共享的中心数据库。同一个 Peer ID 可以关联多个 Multiaddr,例如 IPv4 TCP 地址、IPv6 地址或中继地址。
Peerstore 的主要信息包括:
| 信息类别 | 典型内容 | 用途 |
|---|---|---|
| 节点身份 | Peer ID、公钥 | 识别并验证远端节点 |
| 地址簿 AddrBook | /ip4/198.51.100.10/tcp/4001 |
查找可尝试连接的地址 |
| 协议信息 ProtoBook | /ipfs/ping/1.0.0 |
记录远端支持的协议 |
| 节点元数据 | 协议版本、代理版本等 | 维护额外的节点信息 |
| 延迟指标 Metrics | 已记录的连接延迟 | 辅助判断连接质量 |
其中,地址记录具有 TTL(Time To Live,有效存活时间)。TTL 到期后,地址不再属于有效地址集合;但地址仍在有效期内,也不代表当前一定能够连接。
以 go-libp2p v0.49.0 为例,地址管理接口提供以下操作:
| API | 行为 |
|---|---|
AddAddr |
添加单个地址并设置 TTL;不会缩短已有的更长 TTL |
AddAddrs |
批量添加地址 |
SetAddr |
重新设置指定地址的 TTL,设置为 0 可删除地址 |
UpdateAddrs |
将匹配指定旧 TTL 的地址更新为新 TTL |
Addrs |
返回指定 Peer ID 当前有效的地址 |
ClearAddrs |
清除指定 Peer ID 的全部地址 |
常见的内置 TTL 包括 peerstore.AddressTTL(1 小时)、peerstore.TempAddrTTL(2 分钟)和 peerstore.RecentlyConnectedAddrTTL(15 分钟)。这些是库内的地址有效期定义,并不意味着应用中所有地址都会使用同一个 TTL。
网络切换后地址怎样传播
假设节点 B 使用固定身份密钥,其 Peer ID 始终相同,但网络从 Wi-Fi 切换到蜂窝网络。
切换前,节点 A 的 Peerstore 保存 B 的地址 /ip4/198.51.100.10/tcp/4001。切换后,B 的新地址变为 /ip4/203.0.113.20/tcp/4001。这里的两个 IP 都属于文档示例地址,不代表真实可访问的公网节点。
地址更新需要区分两条路径:
- 已有连接仍然可用:节点 B 可以通过 Identify Push 等机制向已连接的对端发布更新后的地址信息,对端收到后更新自己的 Peerstore。
- 旧连接已经中断:B 无法通过失效连接通知 A。A 必须借助重新发现、引导节点、DHT 查询、其他已连接邻居或应用提供的新地址信息,才能再次获得 B 的可用地址。
- 获得可信的新地址:A 将新地址写入对应 Peer ID 的地址簿,并根据来源和有效性维护 TTL。
- 旧地址确认失效:删除该地址或将其 TTL 设置为 0;尚未确认失效的其他可用地址不应被一并清除。
- 重新拨号:A 使用更新后的候选地址连接 B,并由安全传输握手验证远端身份。
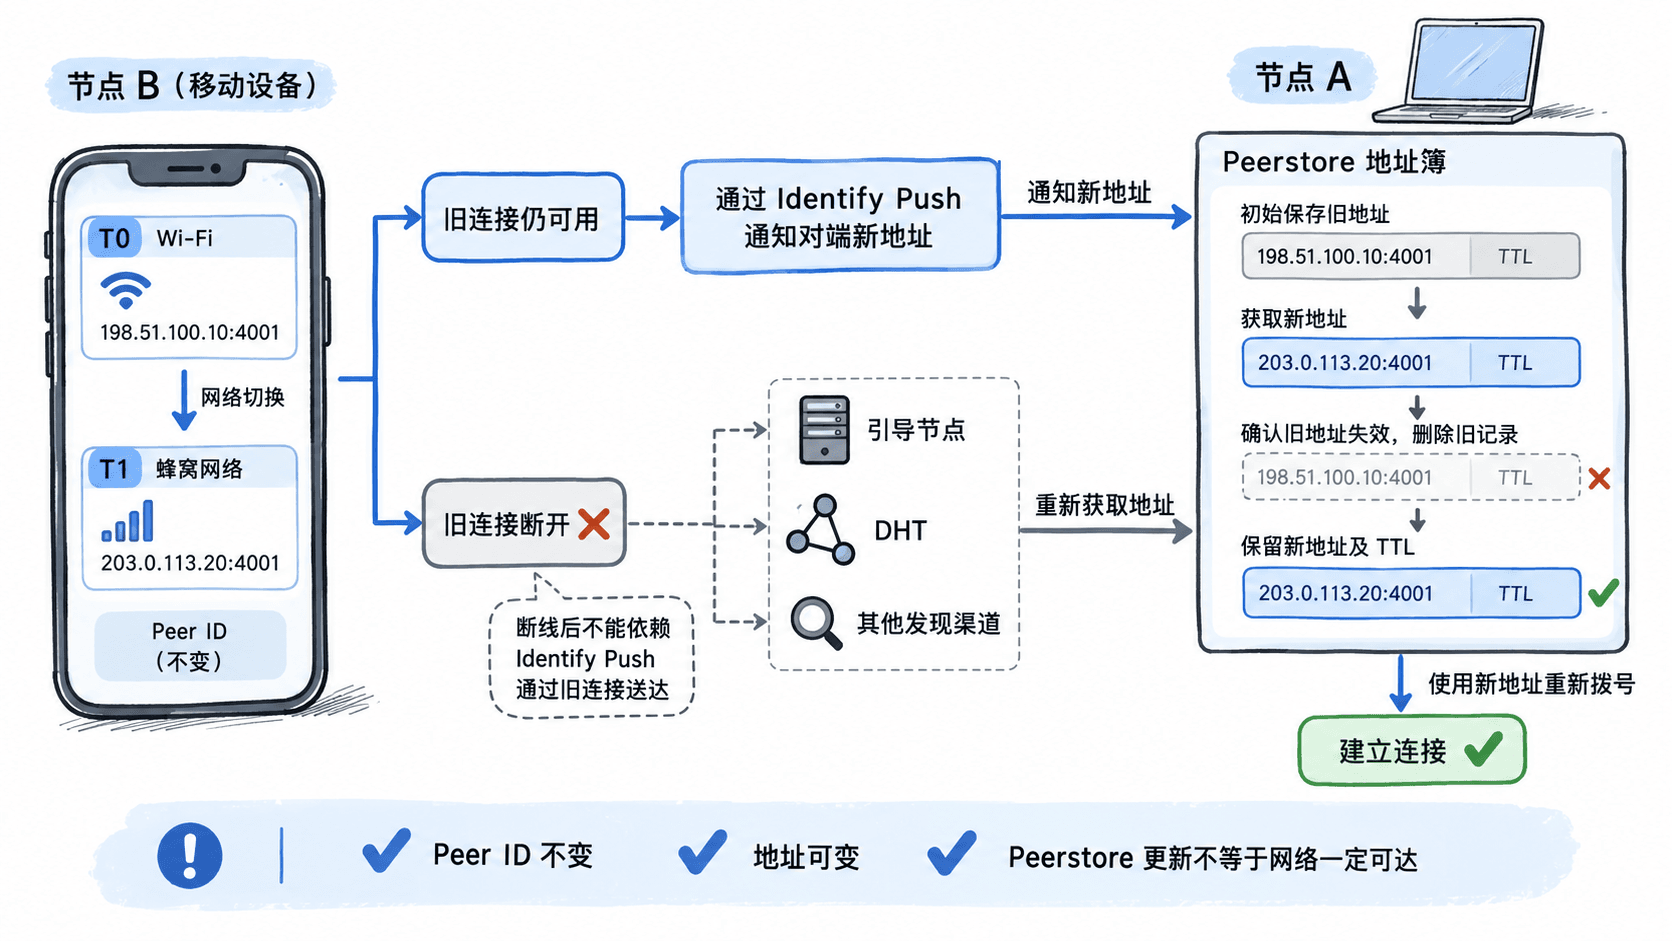
这里还需要区分监听地址和可被其他节点拨通的地址。处于 NAT 后面的设备即使知道自己的新局域网地址,也不代表远端可以直接访问。实际部署时可结合 AutoNAT 判断可达性,必要时使用 Circuit Relay 等中继机制。
使用 Go 验证地址替换与清理
下面使用内存 Peerstore 完成一次可重复实验。示例基于 Go 1.25.7 或更高兼容版本,以及 github.com/libp2p/go-libp2p v0.49.0,不需要部署真实 P2P 节点。
在一个空目录中创建 main.go,输入以下完整代码:
package main

import (
    "crypto/rand"
    "fmt"
    "time"

    "github.com/libp2p/go-libp2p/core/crypto"
    "github.com/libp2p/go-libp2p/core/peer"
    "github.com/libp2p/go-libp2p/p2p/host/peerstore/pstoremem"
    ma "github.com/multiformats/go-multiaddr"
)

func main() {
    ps, err := pstoremem.NewPeerstore()
    if err != nil {
        panic(err)
    }
    defer ps.Close()

    // 生成模拟远端的身份;地址变化不需要更换 Peer ID。
    privateKey, _, err := crypto.GenerateEd25519Key(rand.Reader)
    if err != nil {
        panic(err)
    }
    remoteID, err := peer.IDFromPrivateKey(privateKey)
    if err != nil {
        panic(err)
    }

    oldAddr := ma.StringCast("/ip4/198.51.100.10/tcp/4001")
    newAddr := ma.StringCast("/ip4/203.0.113.20/tcp/4001")

    ps.AddAddr(remoteID, oldAddr, 10*time.Minute)
    fmt.Println("切换前:", ps.Addrs(remoteID)[0].String())

    // 确认旧地址失效后,只删除这一条地址。
    ps.SetAddr(remoteID, oldAddr, 0)
    ps.AddAddr(remoteID, newAddr, 2*time.Minute)
    fmt.Println("切换后:", ps.Addrs(remoteID)[0].String())

    // 演示显式清空地址簿,不清除节点身份。
    ps.ClearAddrs(remoteID)
    fmt.Println("清理后地址数量:", len(ps.Addrs(remoteID)))
}
在保存文件的目录执行:
go mod init example.com/peerstore-update
go get github.com/libp2p/go-libp2p@v0.49.0
go run .
预期输出(省略依赖下载时可能出现的提示):
切换前: /ip4/198.51.100.10/tcp/4001
切换后: /ip4/203.0.113.20/tcp/4001
清理后地址数量: 0
实验验证了三件事:旧地址首先被写入并可通过 Addrs 读取;设置旧地址 TTL 为 0 后,新地址成为唯一有效地址;调用 ClearAddrs 后,地址数量归零。
注意 AddAddr 不一定覆盖已有地址的较长 TTL。例如旧地址已经被记录为 10 分钟有效,之后对同一个地址调用 AddAddr 并指定 2 分钟,不会因此缩短原有效期。若已经确认某条地址无效,应使用 SetAddr 将其 TTL 设为 0,而不是单纯尝试添加一个更短的 TTL。
本实验仅验证 Peerstore 的数据管理行为,没有执行真实 TCP 拨号,也没有测试新地址的网络可达性。生产环境中,Peerstore 往往由 libp2p Host、Identify 和连接管理逻辑共同维护,不应仅凭一次本地地址变化事件清空整个节点的地址列表。
地址更新后仍然拨号失败怎样定位
假设移动端已经上报了新地址,但连接日志仍反复出现旧 IP。建议按照下面的顺序检查,每一步都保留对应证据。
- 检查地址簿实际内容:读取
Host.Peerstore().Addrs(remoteID),确认旧地址是否仍存在。若仍存在,核对该地址来源以及是否使用了较长 TTL。 - 检查更新事件是否到达:确认对端是否仍保持连接;若已断开,就不能假定 Identify Push 会成功送达。应检查重新发现的结果。
- 检查写入对象是否正确:确认新地址被写入原来的 Peer ID,而不是误用新生成的密钥或其他节点的 ID。
- 检查地址是否可拨通:核对 TCP/UDP 协议、端口、NAT 映射、防火墙和中继路径。地址存在于 Peerstore 只说明本地知道它,不代表网络可达。
- 检查身份验证结果:即使网络连接成功,远端身份与期望的 Peer ID 不匹配时也不能视为连接成功。
例如,节点 B 原有两个候选地址:一个 TCP 直连地址和一个中继地址。切网后 TCP 地址失效,但中继地址仍可使用,此时直接调用 ClearAddrs 会把两个地址全部删除。更合适的做法是只将确认失效的 TCP 地址设置为 TTL 0,并保留已经验证仍有效的中继路径。
对于来自发现协议或第三方的地址,还要关注来源可信度。签名 Peer Record 可以提供经过身份绑定的地址记录,但不能单独证明地址当前可达。实际应用中应结合签名验证、记录新旧程度、拨号结果和过期策略决定是否使用该地址;不能因为发现服务返回了一个新地址,就无条件删除其余候选地址。
可以进行一个小实验:将示例中的旧地址 TTL 改为 time.Second,暂时不执行显式删除,等待超过一秒后再调用 Addrs,观察过期地址不再出现在有效列表中。该实验能够区分自然过期和显式删除两种清理方式。
相关接口可对照 go-libp2p Peerstore 文档,地址传播机制可参考 libp2p Identify 协议。移动网络环境中的正确处理方式是保留稳定的节点身份、及时获取新地址、按证据失效旧记录,并通过真实拨号与身份验证确认恢复,而不是仅以 Peerstore 中出现新地址作为连接恢复的依据。