
CI/CD / 系统课时
检查流水线的安全与可维护性
检查流水线的安全与可维护性
流水线能够成功部署并不代表已经适合生产。真正的交付审查要同时检查权限、密钥、第三方依赖、重复配置、并发控制和失败后的诊断能力,最终让工作流既不拥有多余权限,也能被团队长期维护。
学习目标
- 按固定顺序审查 GitHub Actions 的权限、密钥和依赖风险
- 识别重复配置、无并发保护和版本漂移等维护问题
- 为流水线补充最小权限、并发控制和可诊断的运行信息
先从权限和密钥开始
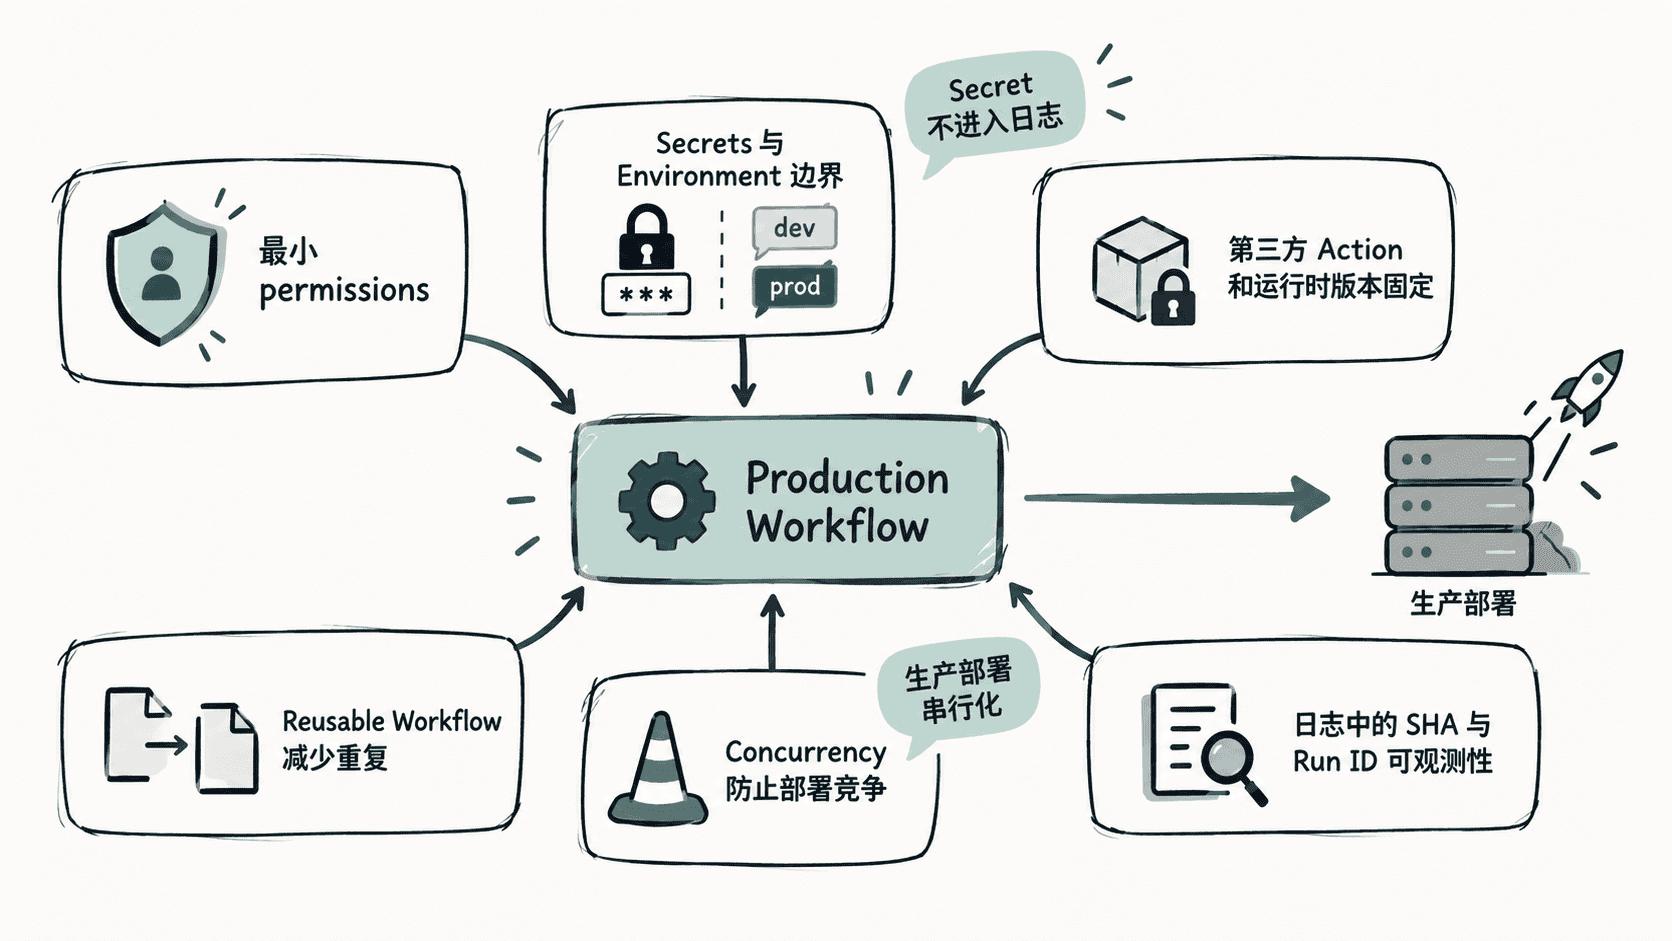
安全审查首先看 GITHUB_TOKEN。不要默认工作流需要仓库写权限,应在工作流或具体 Job 上通过 permissions 明确声明最小权限。例如测试通常只需要读取代码,而发布容器镜像时才可能需要 packages: write。
密钥则检查三个问题:是否真的需要 Secret、是否被直接写入仓库、是否被扩大到不需要它的 Job。生产凭据适合绑定到受保护的 Environment,使部署 Job 在满足环境规则后才能取得对应 Secret。
检查依赖与版本固定方式
流水线本身也有供应链依赖。每个 uses: 都会执行外部 Action,因此审查时要确认来源可信,并避免长期依赖会漂移的分支引用。对于安全要求高的生产流水线,可以将第三方 Action 固定到完整提交 SHA,并通过依赖更新工具维护升级。
同时检查运行时版本。例如 Node.js、Java 或 Python 若只写模糊版本范围,升级后可能让同一提交得到不同构建结果。版本固定不是拒绝升级,而是把升级从“运行时意外发生”变成“经过评审的代码变更”。
合并重复配置并控制并发
复制多个几乎相同的 Workflow 或 Job 会让权限、运行时版本和部署步骤逐渐分叉。重复逻辑较多时,应提取 reusable workflow 或 composite action;环境差异则优先通过输入参数表达,而不是复制整份 YAML。
生产部署还要考虑两个运行同时到达的情况。下面是一个用于审查关键控制点的片段示例,需要放入仓库已有的 .github/workflows/deploy.yml,并根据实际部署方式补充部署步骤。
name: production-deploy

on:
  push:
    branches: [main]

permissions:
  contents: read

concurrency:
  group: production
  cancel-in-progress: false

jobs:
  deploy:
    runs-on: ubuntu-latest
    environment: production
    permissions:
      contents: read
      packages: read
    steps:
      - name: Checkout pinned revision
        uses: actions/checkout@v4
      - name: Record deployment context
        run: |
          echo "repository=${GITHUB_REPOSITORY}"
          echo "sha=${GITHUB_SHA}"
          echo "run_id=${GITHUB_RUN_ID}"
预期结果
repository=<OWNER>/<REPOSITORY>
sha=<COMMIT_SHA>
run_id=<ID>
实际仓库名、提交 SHA 和运行 ID 会不同。cancel-in-progress: false 让同一并发组中的生产部署串行执行,避免后一次部署直接取消正在执行的生产发布;是否允许取消应根据部署是否可安全中断决定。
让失败能够被快速定位
可观测性审查不是要求打印更多日志,而是确认失败后能回答“哪个提交、哪次运行、哪个环境、哪个步骤出了问题”。日志中应保留提交 SHA、运行 ID 等非敏感上下文,并让构建、测试、发布和验证保持清晰的步骤边界。
审查时还应确认失败是否会被真实传播。部署脚本不能吞掉非零退出码,关键验证步骤也不能滥用 continue-on-error: true。如果失败只能看到一个笼统的“deployment failed”,就应继续拆分步骤或补充必要上下文。
用固定清单完成最终审查
提交生产流水线前,可以按“权限与密钥 → 依赖版本 → 重复配置 → 并发 → 可观测性”的顺序检查。发现问题时优先修正权限过大、凭据暴露和并发部署等会直接扩大生产风险的问题,再处理重复 YAML 和维护成本。
最终目标不是让 Workflow 文件看起来复杂,而是让每项能力都有明确边界:权限只给需要的 Job,Secret 只进入需要的环境,依赖升级可追踪,公共逻辑只有一个维护点,同一生产目标不会互相踩踏,并且每次失败都能关联到具体提交和运行记录。