
CI/CD / 系统课时
用 Environment 隔离部署环境
用 Environment 隔离部署环境
同一套 GitHub Actions 工作流经常要依次部署到测试、预发布和生产环境。Environment 可以把每个部署目标的变量、凭据、保护规则和部署记录分开管理,避免生产密钥混入测试流程,也让一次发布究竟进入了哪个环境更容易追踪。
学习目标
- 理解 Environment 与普通工作流变量、Secrets 的职责边界
- 为测试、预发布和生产建立独立的部署配置
- 在工作流中引用 Environment,并验证环境变量和密钥的作用域
Environment 隔离了什么
Environment 是仓库中的部署目标。可以创建 test、staging、production 等环境,再分别保存环境级 Variables 和 Secrets。Job 通过 environment 指定目标后,才进入该环境的上下文,并受到对应保护规则约束。
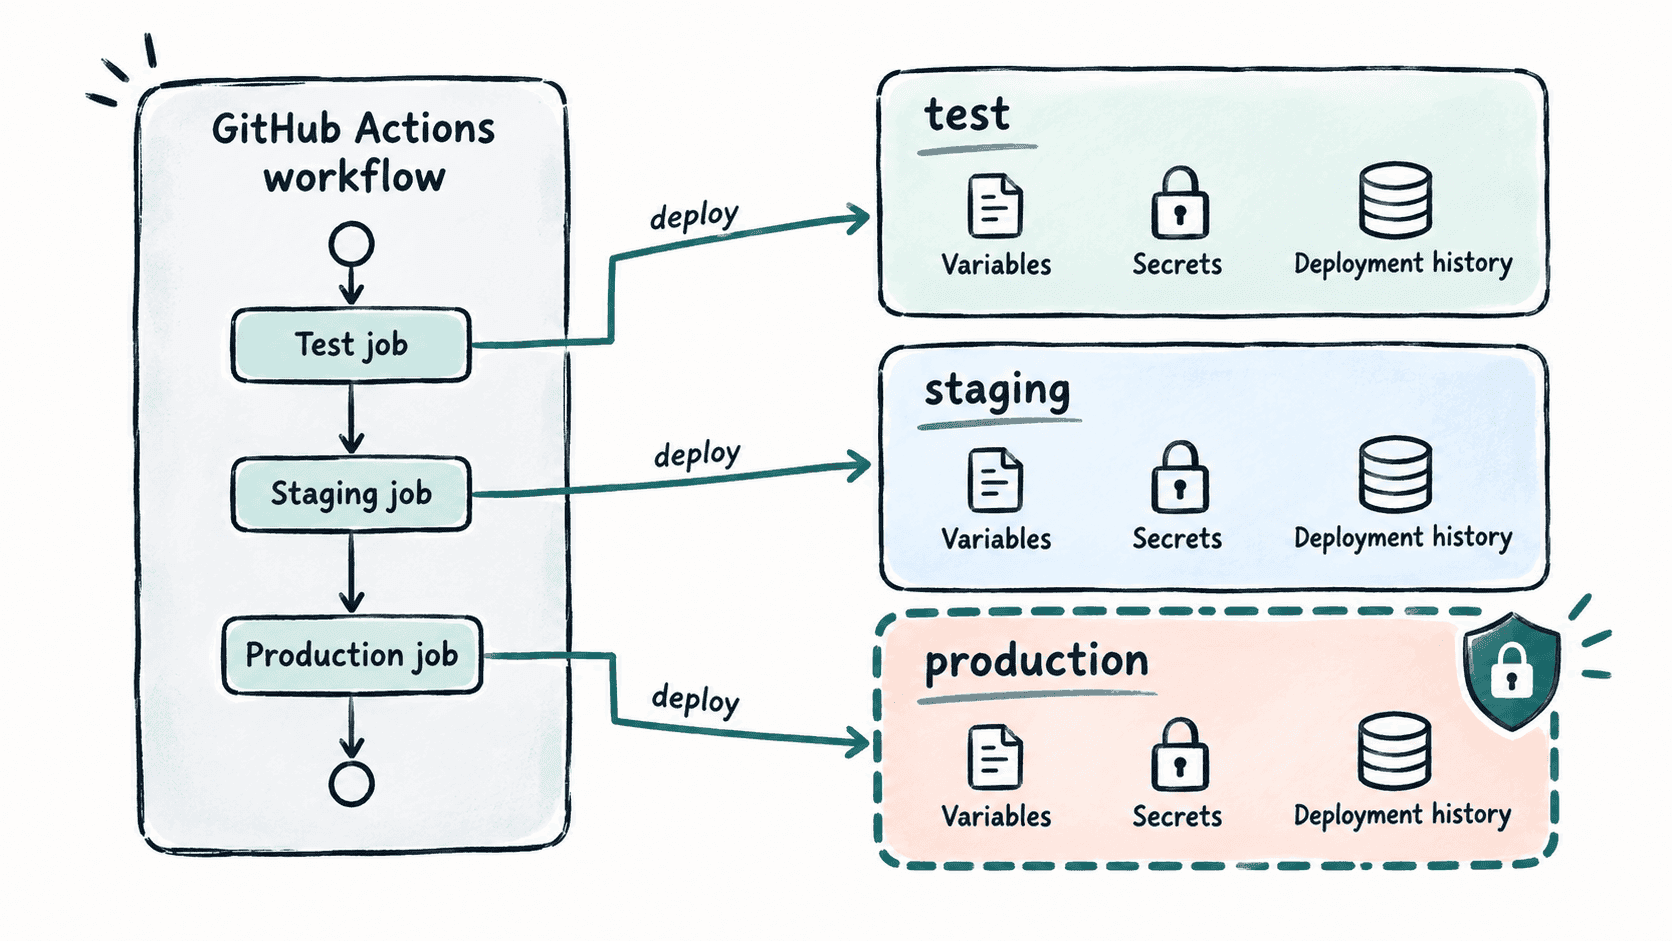
仓库级 Secret 适合多个任务共同使用的值,而环境级 Secret 更适合只应在某个部署目标中出现的凭据。例如测试环境和生产环境可以都定义 DEPLOY_TOKEN,但保存完全不同的值,工作流本身不必根据环境名称手动选择密钥。
在工作流中绑定环境
假设仓库已经创建 staging Environment,并配置环境变量 APP_HOST 和环境 Secret DEPLOY_TOKEN。下面的 Job 通过 environment.name 明确声明部署目标。
name: Deploy Staging

on:
  workflow_dispatch:

jobs:
  deploy:
    runs-on: ubuntu-latest
    environment:
      name: staging
    env:
      APP_HOST: ${{ vars.APP_HOST }}
    steps:
      - name: Check environment configuration
        run: |
          echo "target=$APP_HOST"
          test -n "$DEPLOY_TOKEN"
        env:
          DEPLOY_TOKEN: ${{ secrets.DEPLOY_TOKEN }}
预期结果
target=<HOST>其中 <HOST> 是 staging Environment 中实际配置的主机名。test -n 成功时不会打印 Secret;如果 DEPLOY_TOKEN 为空,步骤会以非零状态退出。不要通过 echo 主动输出部署凭据来验证 Secret。
这里有两个容易混淆的作用域:${{ vars.APP_HOST }} 从 Environment Variables 读取非敏感配置,${{ secrets.DEPLOY_TOKEN }} 从 Secrets 读取敏感值。只有 Job 引用了相应 Environment,环境级配置才会按该部署目标参与运行。
把多个部署目标分开
实际项目可以让不同 Job 显式绑定不同环境。重点不是复制三套工作流,而是让相同部署逻辑在明确的环境边界内取得不同配置。
jobs:
  deploy-test:
    runs-on: ubuntu-latest
    environment: test
    steps:
      - run: echo "Deploy to ${{ vars.APP_HOST }}"

  deploy-production:
    runs-on: ubuntu-latest
    environment: production
    steps:
      - run: echo "Deploy to ${{ vars.APP_HOST }}"
预期结果
Deploy to <TEST_HOST>
Deploy to <PRODUCTION_HOST>
两个动态主机值取决于各 Environment 的实际配置。真实流水线通常还会通过 needs、分支条件或独立触发方式控制执行顺序,而不是让测试和生产部署无条件并行。
验证隔离是否真正生效
最直接的验证方法是给 test 与 production 的同名变量设置不同的非敏感值,再分别运行绑定两个 Environment 的 Job。日志应显示各自的变量值,而敏感凭据只检查是否存在,不检查具体内容。
还应在仓库的部署记录中确认每次运行关联到了预期 Environment。这样配置作用域、保护规则和部署历史都围绕同一个环境名称组织起来,后续再给 production 增加审批门禁时,不需要修改测试环境的部署边界。