
CI/CD / 系统课时
用 OIDC 替代长期云密钥
用 OIDC 替代长期云密钥
生产部署如果把长期云访问密钥保存为 GitHub Secret,就需要持续承担泄露、复制和轮换风险。GitHub Actions 的 OIDC 可以让工作流在运行时证明自己的身份,再向云平台换取受限的短期凭据,而不必保存长期云密钥。
学习目标
- 理解 GitHub Actions OIDC 与云平台之间的身份联邦链路
- 配置工作流申请 OIDC 令牌所需的最小权限
- 区分 OIDC 身份令牌与最终获得的云平台短期凭据
OIDC 改变了什么
传统方式通常先在云平台创建长期访问密钥,再把它保存到 GitHub Secrets。OIDC 联邦则把“保存一个长期秘密”改成“运行时证明工作流是谁”。云平台根据预先配置的信任策略决定是否接受这个身份,并在通过后签发短期凭据。
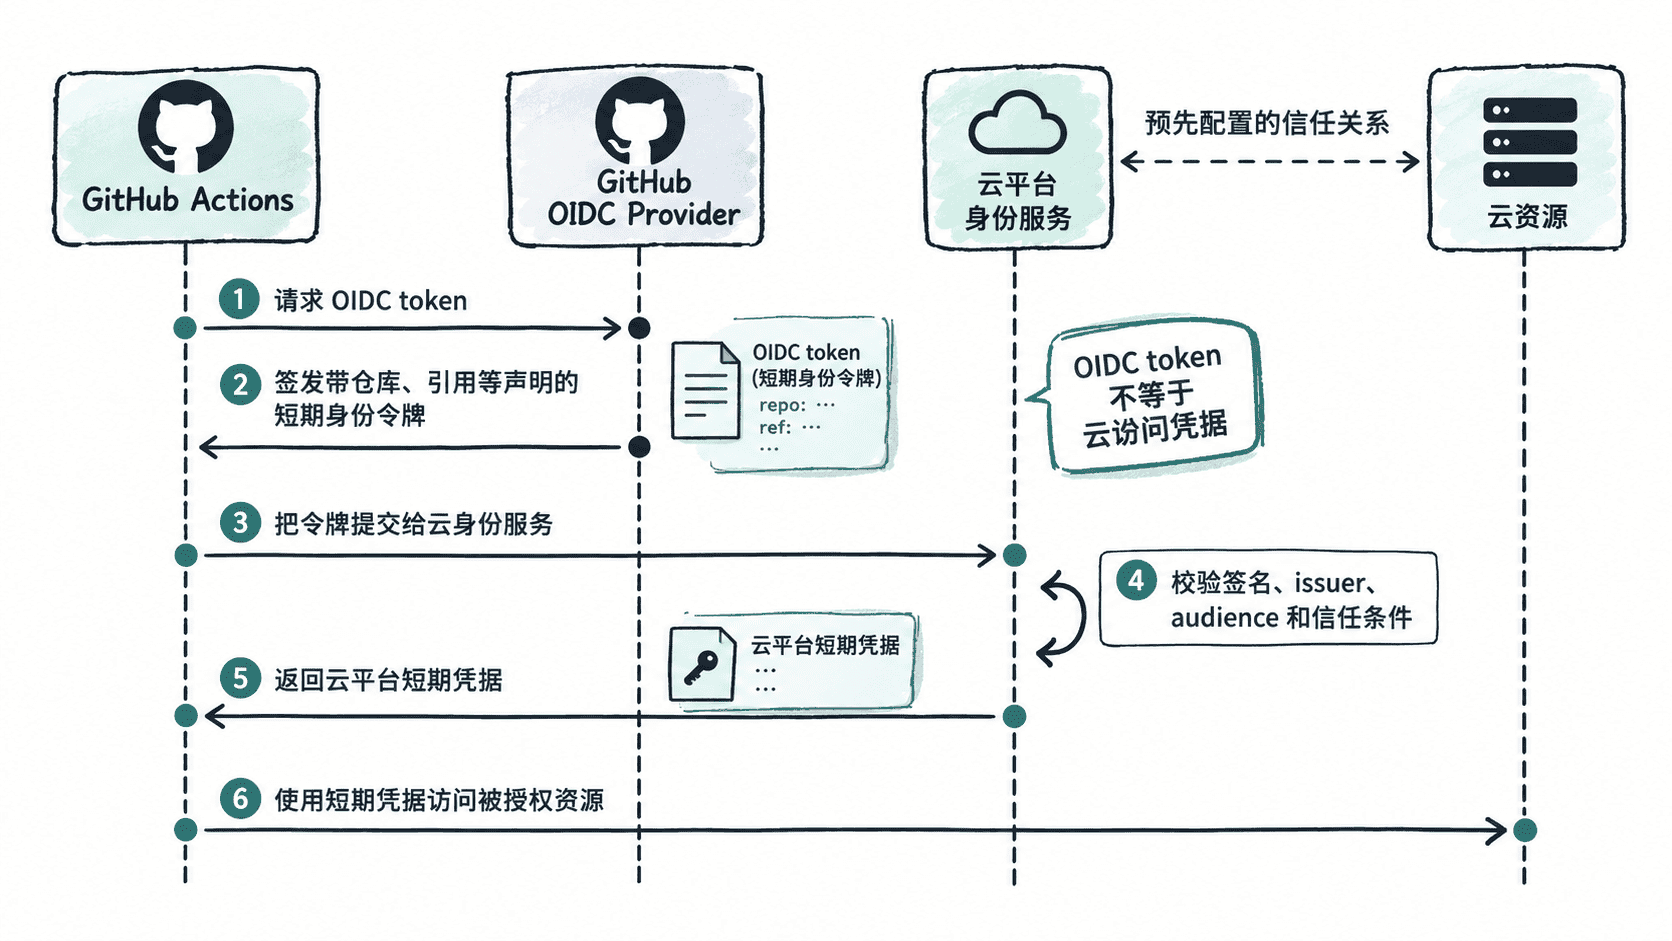
这条链路中存在两个容易混淆的对象:GitHub 签发的 OIDC 令牌用于证明工作流身份;云平台验证它之后返回的短期凭据,才用于访问云资源。具体交换协议和凭据形式由云平台决定。
给工作流最小权限
工作流需要 id-token: write 才能向 GitHub 请求 OIDC 令牌。它并不会直接赋予工作流修改云资源的能力;云端实际权限仍由云平台的角色、服务账号或等价权限实体控制。
下面是一个只演示令牌请求权限位置的片段示例。它需要配合具体云平台官方登录 Action 和云端信任关系才能完成真实部署:
name: Deploy with OIDC

on:
  push:
    branches:
      - main

permissions:
  contents: read
  id-token: write

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - name: Check out repository
        uses: actions/checkout@v4

      - name: Authenticate to cloud
        uses: <CLOUD_LOGIN_ACTION>
        with:
          <IDENTITY_PARAMETER>: <CLOUD_IDENTITY>

      - name: Deploy
        run: ./deploy.sh
预期结果
云平台验证当前工作流的 OIDC 身份后签发短期凭据,随后 deploy.sh 使用该身份执行被授权的部署操作;工作流无需读取长期云访问密钥。<CLOUD_LOGIN_ACTION>、<IDENTITY_PARAMETER> 和 <CLOUD_IDENTITY> 必须替换为所用云平台官方文档要求的真实值。示例故意不虚构跨云通用参数,因为 AWS、Azure、Google Cloud 等平台的身份对象和登录 Action 配置并不相同。
云端信任条件才是关键边界
只开启 id-token: write 还不能建立安全联邦。云平台必须预先信任 GitHub 的 OIDC issuer,并校验令牌声明。生产环境通常还应把信任范围限制到预期仓库,以及特定分支、Environment 或其他符合部署模型的身份条件。
如果信任策略宽到让大量仓库或引用都能换取同一个高权限角色,那么虽然消除了长期密钥,授权范围仍然过大。设计时应同时收紧两端:GitHub 工作流只申请必要权限,云平台只接受符合部署条件的身份并授予最小云权限。
验证迁移是否完成
迁移后应检查工作流不再引用旧的云访问密钥 Secret,并执行一次受控部署。认证步骤应成功取得临时身份,部署步骤应只能访问角色允许的资源;不符合云端信任条件的工作流则应在身份交换阶段失败。
最后再撤销原有长期密钥,而不是仅从工作流 YAML 中删除引用。这样才能真正消除旧凭据继续有效的风险,并把后续部署建立在短期、可约束的联邦身份上。