
CI/CD / 系统课时
给生产发布增加审批门禁
给生产发布增加审批门禁
自动化构建通过并不意味着代码应该立即进入生产环境。GitHub Environment 的保护规则可以把生产部署 Job 暂停在环境边界前,等待授权人员审批;配合部署分支或标签限制,可以把“谁能放行”和“哪些版本能进入生产”纳入同一发布流程。
学习目标
- 理解审批门禁发生在生产 Environment 与部署 Job 之间的位置
- 为生产环境配置 Required reviewers 等保护规则
- 验证审批前暂停、批准后继续执行的完整发布行为
门禁应该放在哪里
生产审批应绑定 production Environment,而不是在部署脚本里模拟一个确认步骤。工作流运行到引用该 Environment 的 Job 时,GitHub 根据环境保护规则判断能否继续;需要审批时,Job 等待授权,而生产环境相关的部署步骤尚未执行。
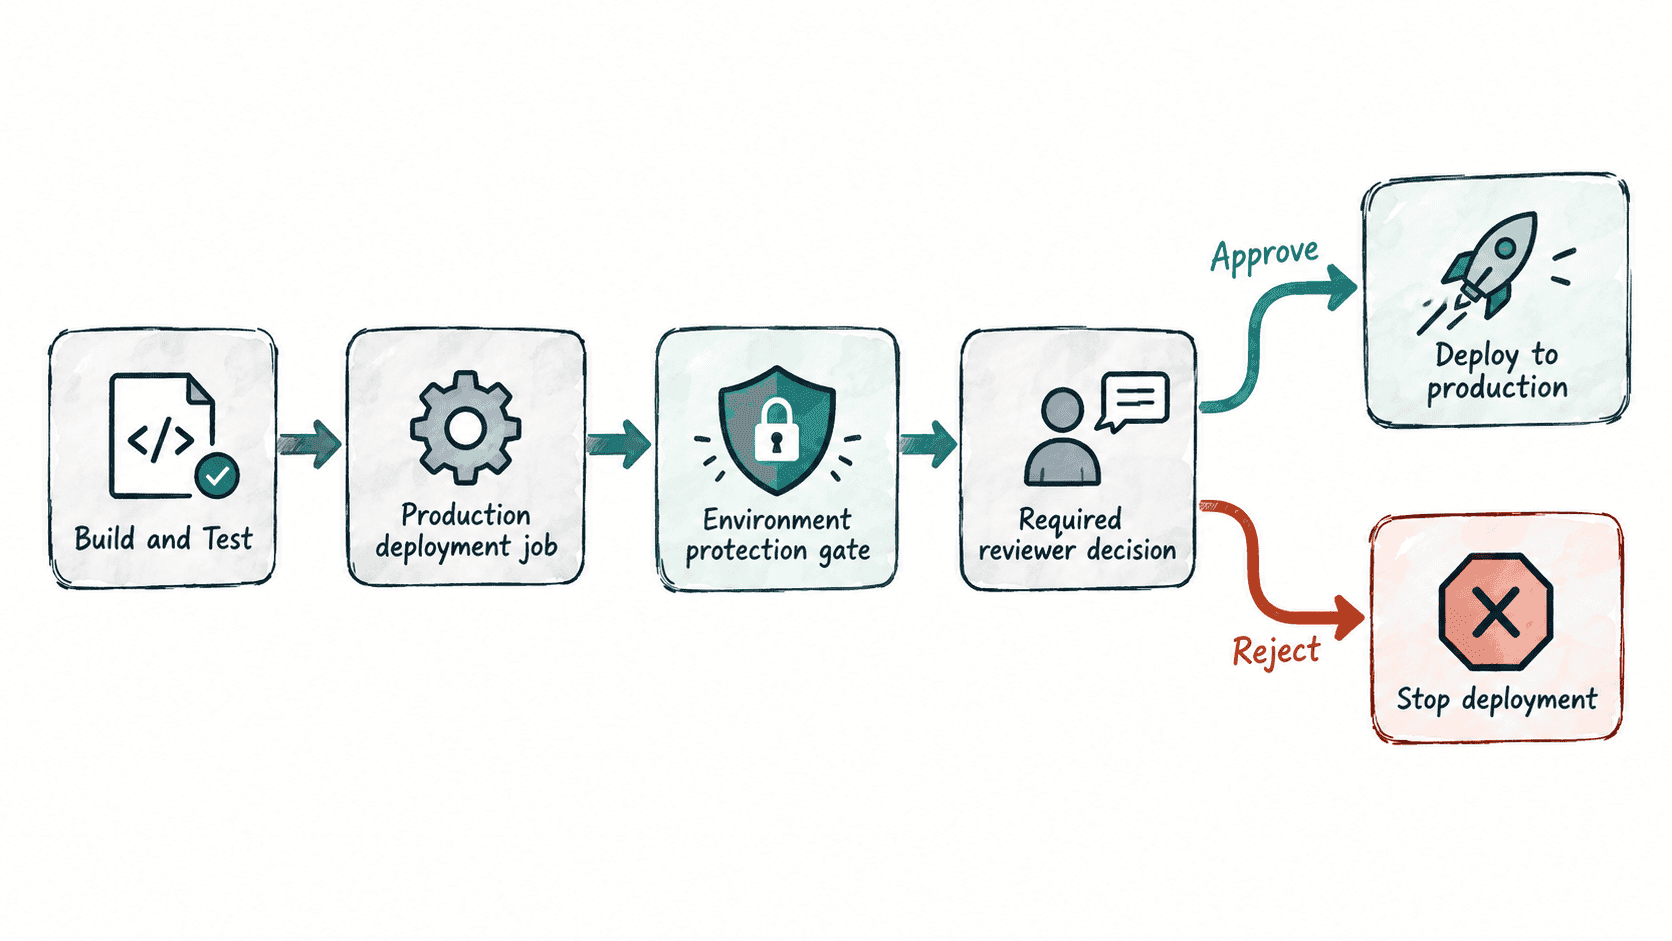
这种设计把审批策略从 Shell 脚本中移出。部署脚本只负责部署,Environment 负责发布控制,因此审批人变化时不需要修改工作流代码。
配置生产环境保护规则
在仓库的 Environments 设置中创建或打开 production,然后根据当前仓库和 GitHub 方案可用的规则配置 Required reviewers,并选择允许审批生产部署的人员或团队。如果界面提供防止发起者自行审批等选项,可按组织发布制度启用。
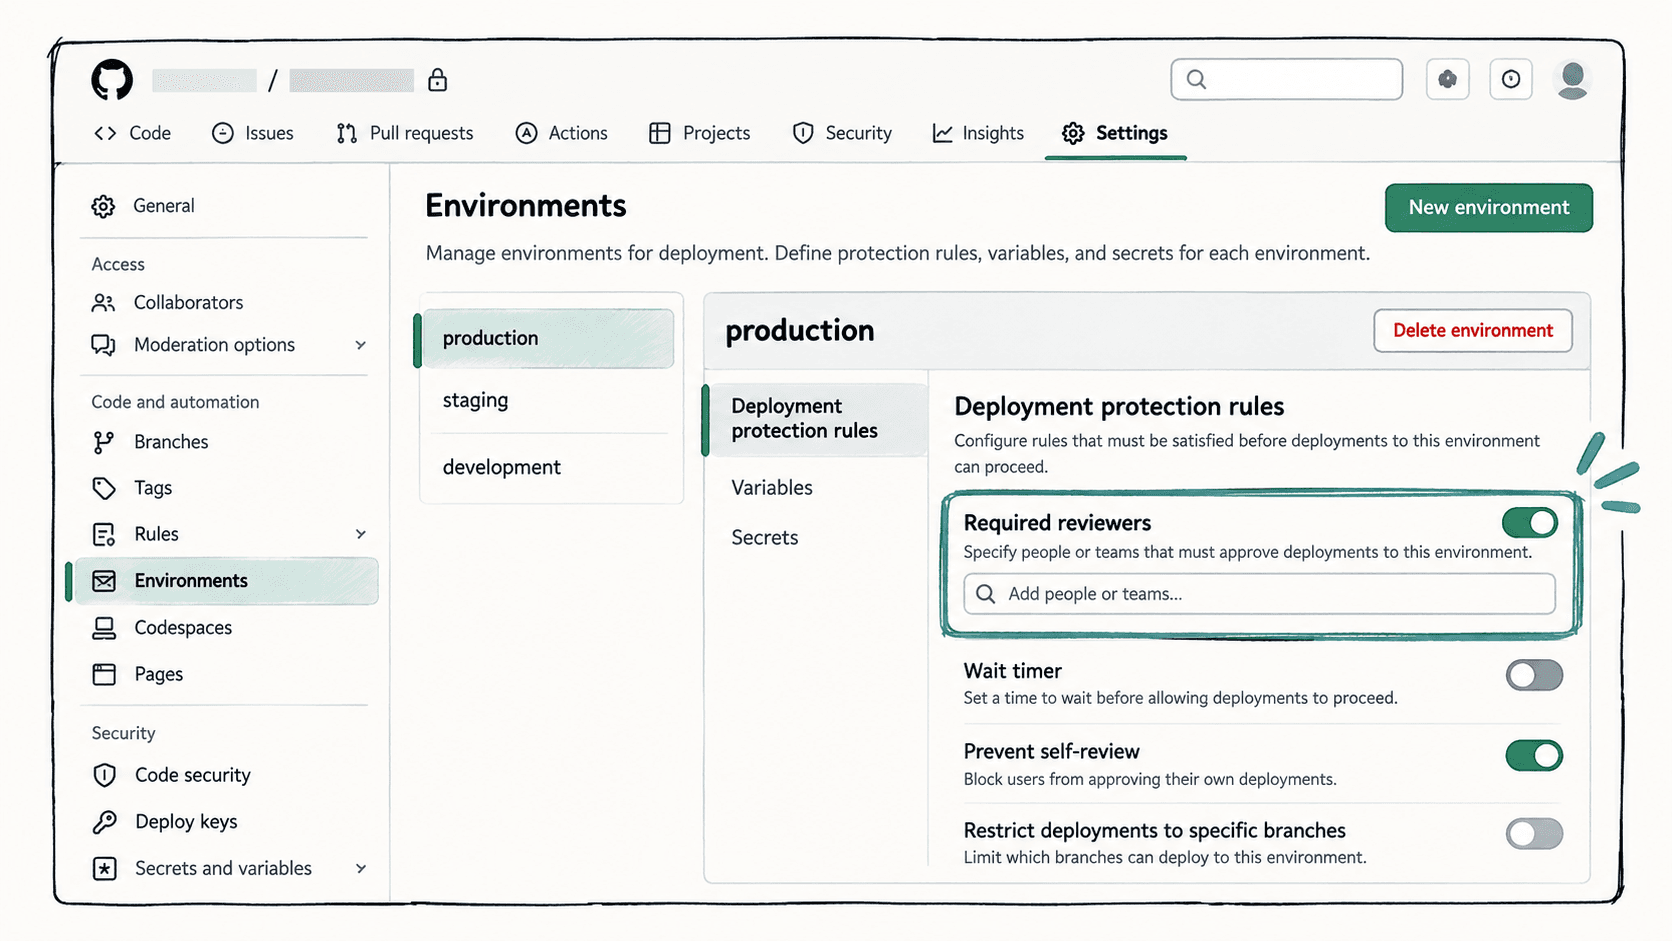
如果团队还要求只有特定分支或标签能够部署生产,可以继续配置 Environment 的 deployment branches and tags 策略。审批解决“谁允许部署”,分支或标签限制解决“什么引用允许部署”,两者职责不同。
让部署 Job 进入门禁
门禁生效的关键是生产 Job 必须显式引用受保护的 production Environment。下面提供一个可手动触发的最小验证工作流。
name: Production Approval Demo

on:
  workflow_dispatch:

jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      - name: Build check
        run: echo "build passed"

  deploy-production:
    needs: build
    runs-on: ubuntu-latest
    environment:
      name: production
    steps:
      - name: Deploy
        run: echo "deploying to production"
审批前的预期结果
build passed此时 build 可以完成,但 deploy-production 会受 production Environment 的保护规则约束;在要求审批且尚未批准的情况下,部署步骤不会输出 deploying to production。
批准后的预期结果
deploying to production审批通过后,等待中的生产 Job 才继续执行。若审批被拒绝,生产部署步骤不会按批准路径执行。
验证门禁没有被绕过
测试时不要只确认“出现了审批按钮”,还要确认真正执行生产命令的所有 Job 都绑定了 production Environment。如果另一个 Job 持有生产凭据却没有引用受保护环境,它就可能绕开这道门禁。
可以用一次无副作用的演练完成验收:手动触发工作流,确认构建先完成、生产 Job 等待审批;由允许的 reviewer 批准后,确认部署步骤才开始。随后再检查部署记录是否关联 production Environment。
生产门禁的核心不是给流水线增加一次点击,而是让生产部署能力位于受保护 Environment 之后。审批人、允许的部署来源和生产 Secrets 都围绕这个边界管理,发布控制才不会随着脚本增长而逐渐失效。