
CI/CD / 系统课时
限制生产环境并发部署
限制生产环境并发部署
两个生产发布工作流如果同时运行,可能交错执行镜像切换、迁移或重启操作,最终状态取决于执行时序而不是发布顺序。GitHub Actions 的 concurrency 可以把生产部署放进同一个并发组,让同一时刻只有受控的发布任务修改生产环境。
学习目标
- 理解并发部署为什么会造成生产状态竞争
- 使用
concurrency为生产部署建立互斥边界 - 根据发布策略正确选择是否取消正在执行的部署
并发问题发生在哪里
假设提交 A 和提交 B 在很短时间内先后触发生产发布。没有并发控制时,A 可能正在执行部署,B 已经开始修改同一环境;即使 B 对应更新代码,也可能因为 A 较晚完成某个步骤而覆盖 B 的结果。
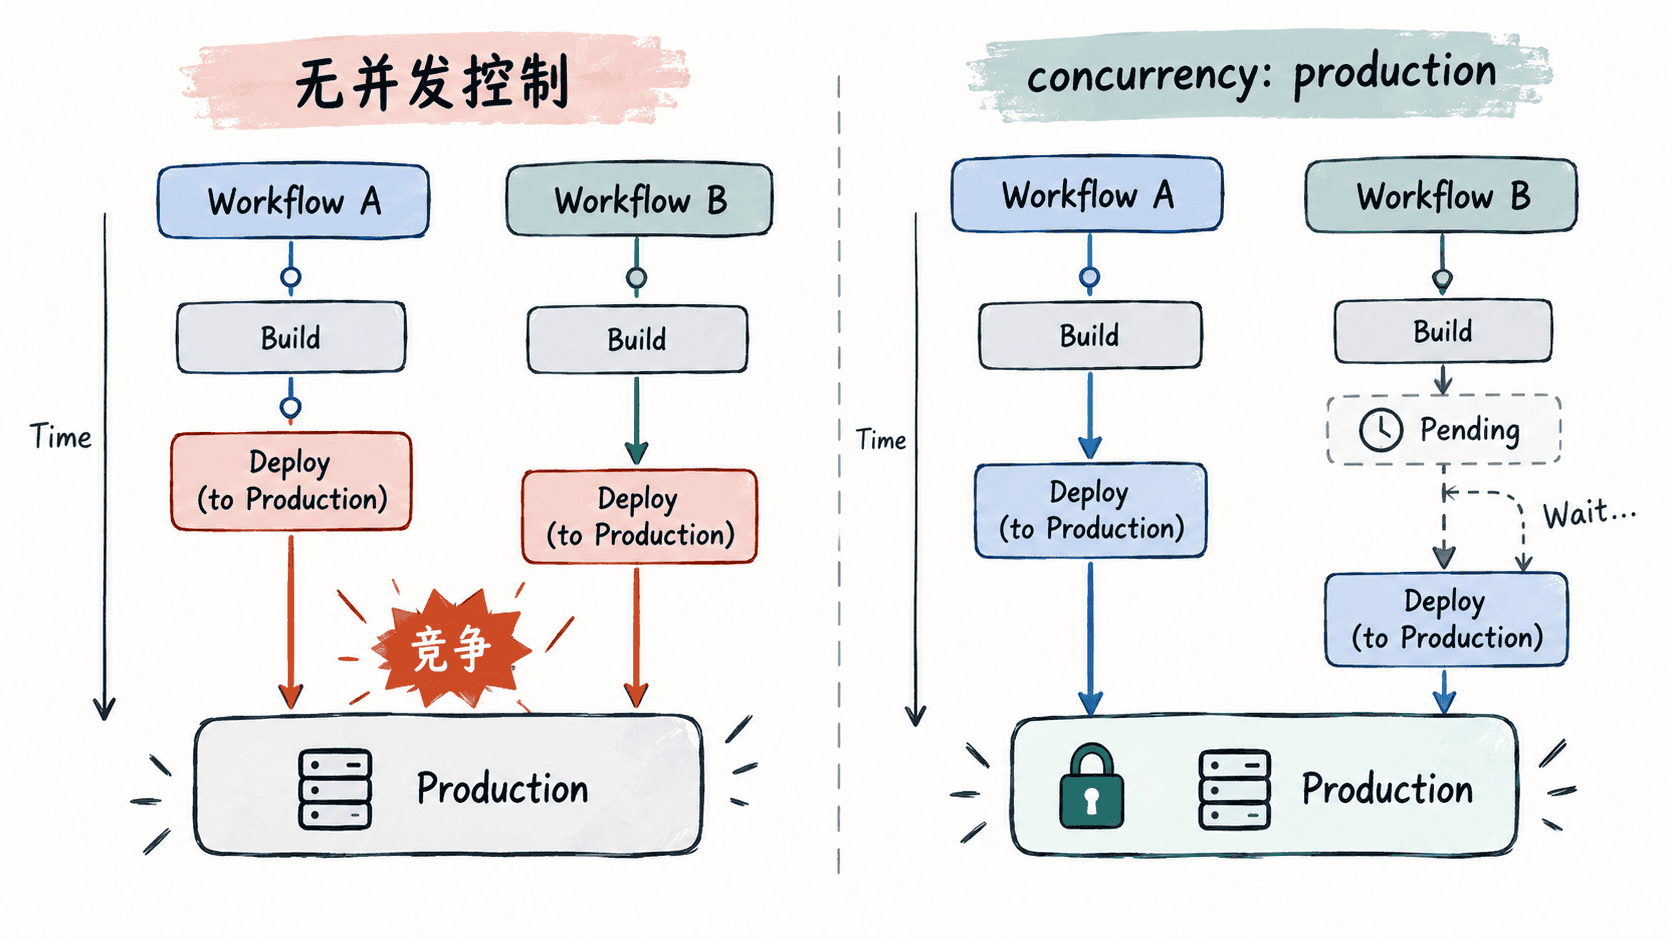
这里需要保护的不是 runner,而是共享生产环境。只要两个 job 会修改同一组生产资源,就应该考虑把它们放进相同的并发组。
为生产部署设置并发组
concurrency 可以配置在 workflow 或 job 级别。只限制部署阶段时,把它放在生产部署 job 上通常更合适,这样构建和测试仍可并行执行。
片段示例:以下 job 假设前面的 build 已经完成构建,仓库中存在可执行的 deploy.sh。
jobs:
  deploy-production:
    needs: build
    runs-on: ubuntu-latest
    environment: production
    concurrency:
      group: production
      cancel-in-progress: false
    steps:
      - uses: actions/checkout@v4
      - name: Deploy production
        run: ./deploy.sh "${{ github.sha }}"
生效行为:所有使用 production 这一并发组的运行共享同一个互斥边界。已有生产部署运行时,新的同组运行不会与它同时执行部署;cancel-in-progress: false 表示新的运行不会主动取消当前正在执行的部署。
为什么生产部署通常不直接取消进行中的任务
对于只生成预览结果的 CI,出现更新提交时取消旧任务往往没有问题;生产部署则可能已经执行了一半。此时强制取消,可能留下部分容器已更新、迁移执行到中间阶段或部署锁未释放等状态。
因此,基础生产流程通常可以先使用:
concurrency:
  group: production
  cancel-in-progress: false
验证方法是连续触发两次使用同一并发组的工作流,在 Actions 运行记录中观察第二次部署是否等待。由于运行编号、提交 SHA 和等待时间都是动态值,不应依赖固定文本判断。
多环境要拆分并发边界
如果同一套工作流既部署 staging 又部署 production,把所有环境都写成固定的 production 会造成无关环境互相等待。可以让组名包含环境标识。
片段示例:假设矩阵中的 target 只会取 staging 或 production。
strategy:
  matrix:
    target: [staging, production]

concurrency:
  group: deploy-${{ matrix.target }}
  cancel-in-progress: false
生效行为:staging 和 production 分别形成独立并发组;同一环境内部仍受限制,不同环境可以并行部署。若项目还有区域、集群或租户等独立部署目标,也可以按真正共享的资源边界构造组名。
并发控制不是部署队列系统
concurrency 的价值是避免同一资源被多个运行同时修改,但不应把它理解成保存所有历史发布请求的严格 FIFO 队列。对于生产流程,更稳妥的设计是让每次发布都可追踪,并明确哪些版本真正需要进入生产。
如果发布还包含环境审批、数据库迁移或回滚,应让这些会改变生产状态的步骤处在同一个受控边界内。这样并发限制保护的是一次完整的生产变更,而不是仅仅保护最后一条部署命令。