
CI/CD / 系统课时
部署成功但服务不可用怎么查
部署成功但服务不可用怎么查
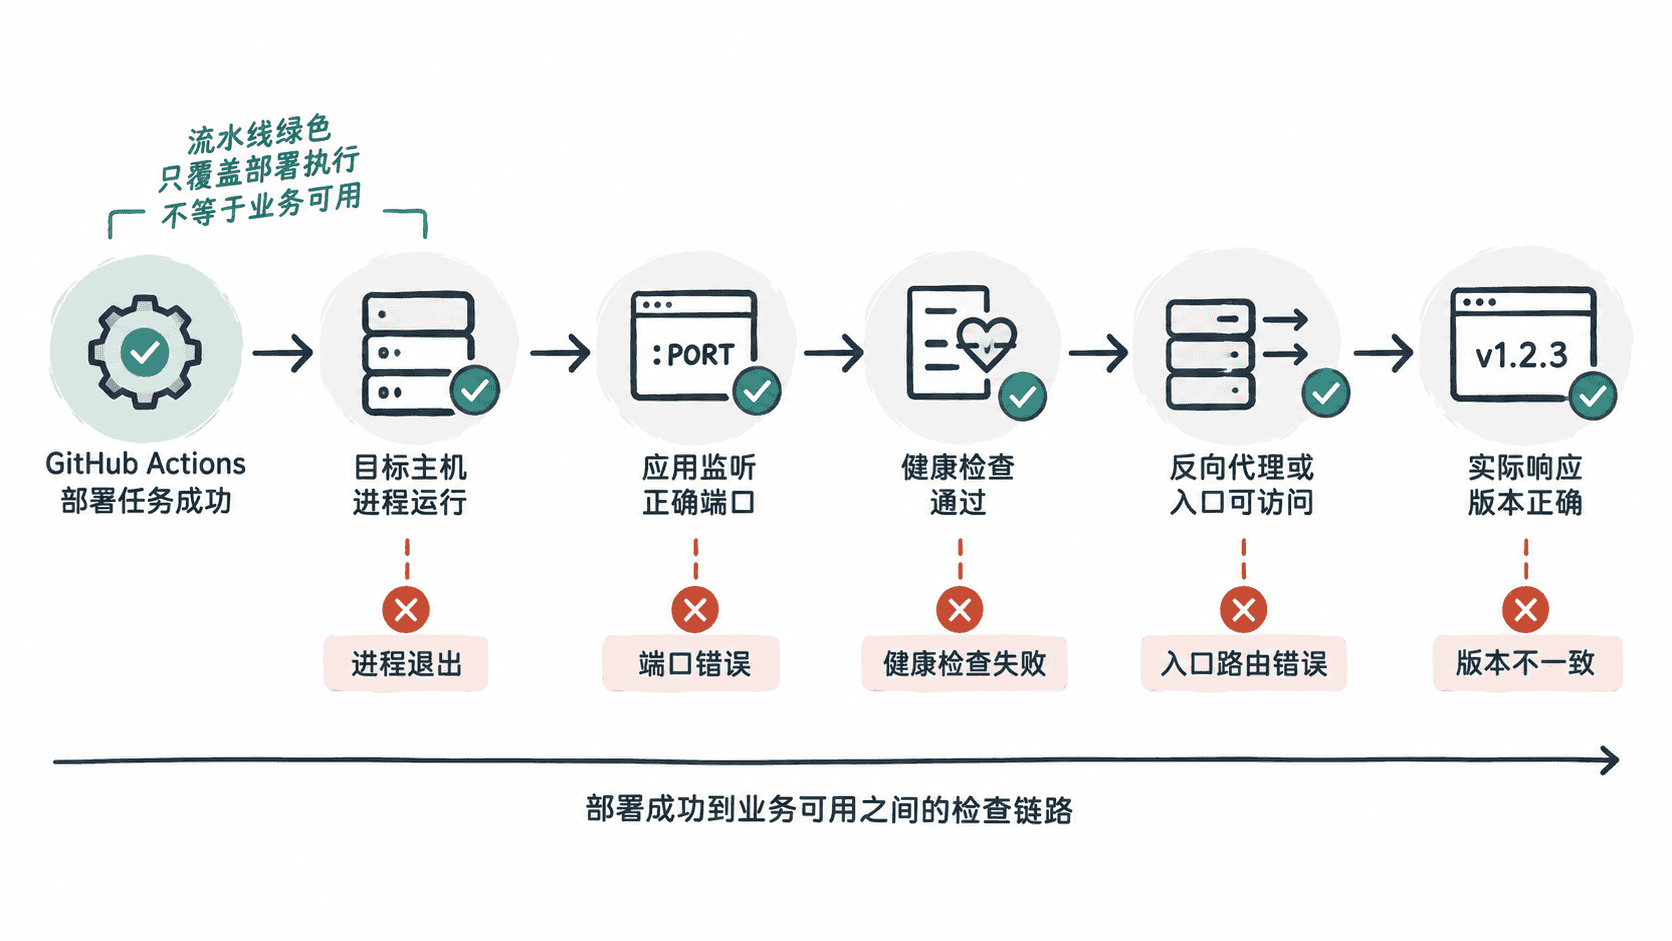
GitHub Actions 显示绿色,只能证明工作流中的命令按既定条件执行成功,不能证明新版本已经能处理真实请求。本节从部署目标反向检查进程、监听端口、健康接口和实际版本,定位“流水线成功但业务不可用”的断点。
学习目标
- 区分流水线成功、部署完成与业务可用三种状态
- 按进程、端口、健康检查和版本状态逐层定位故障
- 为部署流程增加可失败的上线后验证
先划清成功的边界
假设流水线执行 systemctl restart myapp 后命令返回 0,GitHub Actions 就可能继续并最终显示成功。但服务可能随后因配置错误退出,也可能只监听 127.0.0.1、健康接口返回 503,或者反向代理仍指向错误端口。
因此排查时不要从 Actions 的绿色状态推导“应用一定正常”,而要沿实际请求路径逐层验证。
从目标主机检查进程和端口
先登录实际部署主机,确认服务是否仍处于运行状态,再确认进程监听的地址和端口。以下以 systemd 管理的 myapp 为例,实际服务名和端口需要按部署配置替换。
systemctl is-active myapp
systemctl status myapp --no-pager
ss -lntp
预期输出中,第一条在服务正常运行时返回:
activesystemctl status 和 ss 的 PID、时间、地址及 <PORT> 会因环境不同而变化。重点确认应用没有启动后立即退出,并且预期 <PORT> 确实处于 LISTEN 状态。
如果进程存在但没有监听预期端口,应继续检查应用启动日志和配置;如果只监听 127.0.0.1:<PORT>,还要确认反向代理是否位于同一主机以及这种绑定是否符合部署设计。
从本机健康检查走到外部入口
进程和端口正常后,在服务器本机请求健康接口。这样可以先绕开 DNS、负载均衡器和公网网络,把问题限定在应用本身或外围入口。
curl --fail --show-error --silent http://127.0.0.1:<PORT>/health预期结果取决于应用定义。若该接口约定成功时返回 200 和 OK,可看到:
OK若本机健康检查失败,应优先查应用日志、依赖服务和配置,而不是先调整 GitHub Actions。若本机成功但外部域名失败,再检查反向代理、负载均衡器、防火墙、TLS、DNS 和入口路由。
确认运行的是刚部署的版本
“服务可访问”仍可能意味着旧实例在提供请求。例如新进程启动失败后旧进程没有退出,或者部署脚本更新了错误目录。最可靠的做法之一,是让应用暴露可核对的构建版本或提交 SHA。
如果应用提供 /version 接口,可在部署后比较实际响应与当前工作流的 GITHUB_SHA。下面是 GitHub Actions 中的上线后检查片段示例,依赖应用已经提供 /health 和 /version 接口。
- name: Verify deployment
  shell: bash
  run: |
    curl --fail --retry 5 --retry-delay 3 https://example.com/health
    deployed_sha="$(curl --fail --silent https://example.com/version)"
    test "$deployed_sha" = "$GITHUB_SHA"
预期结果:健康接口在重试范围内返回成功状态,且 /version 的响应与本次 GITHUB_SHA 完全一致时,步骤以状态码 0 结束;任一条件不满足,步骤失败并使工作流显示失败。这里的域名应替换为真实部署入口。
按断点选择下一步
进程不存在或反复退出,优先查看服务日志、启动参数和配置;进程正常但端口未监听,检查绑定地址、端口配置和启动阶段异常;本机健康检查成功但外部失败,重点转向代理、网络和入口层;外部请求成功但版本不符,则检查发布目录、镜像标签、实例滚动状态和缓存策略。
排查顺序的关键是从部署目标主机向业务入口逐层扩大范围。最终还应把健康检查和版本核验纳入流水线,让“部署成功”的判定不仅依赖部署命令退出码,而包含新版本能够真正接受请求这一事实。