
CI/CD / 系统课时
集中升级流水线依赖版本
集中升级流水线依赖版本
流水线长期运行后,actions/checkout、语言运行时和第三方 Action 很容易停留在不同版本。本篇建立一套集中盘点、批量升级、验证和合并策略,让依赖升级成为可审查的维护工作,而不是故障发生后的临时修补。
学习目标
- 识别工作流中需要持续维护的 Action 与工具版本
- 用自动化方式发现版本漂移并集中提交升级
- 通过最小验证范围控制依赖升级风险
先找出版本漂移的位置
GitHub Actions 依赖通常出现在 uses: 中,例如 actions/checkout@v4。项目有多个工作流时,同一个 Action 可能散落在构建、测试和发布文件中,人工逐个检查很容易遗漏。
先在仓库根目录执行搜索:
grep -R --line-number --include='*.yml' --include='*.yaml' 'uses:' .github/workflows预期输出类似:
.github/workflows/ci.yml:<ID>:      - uses: actions/checkout@v4
.github/workflows/release.yml:<ID>:      - uses: actions/checkout@v4
<ID> 代表实际行号,结果可以快速暴露同一依赖是否存在多个版本。还应同时盘点 setup-node、setup-python 等运行时 Action,以及组织内部和第三方 Action。
让更新请求集中出现
仓库可以使用 Dependabot 检查 GitHub Actions 依赖。下面的配置放在 .github/dependabot.yml,让版本检查按周进行,并限制同时打开的更新 PR 数量。
version: 2
updates:
  - package-ecosystem: "github-actions"
    directory: "/"
    schedule:
      interval: "weekly"
    open-pull-requests-limit: 5
这是配置文件示例,不会直接产生固定控制台输出。提交到默认分支后,可在仓库的 Dependabot 更新记录和随后创建的 PR 中验证它是否生效。
给升级建立验证顺序
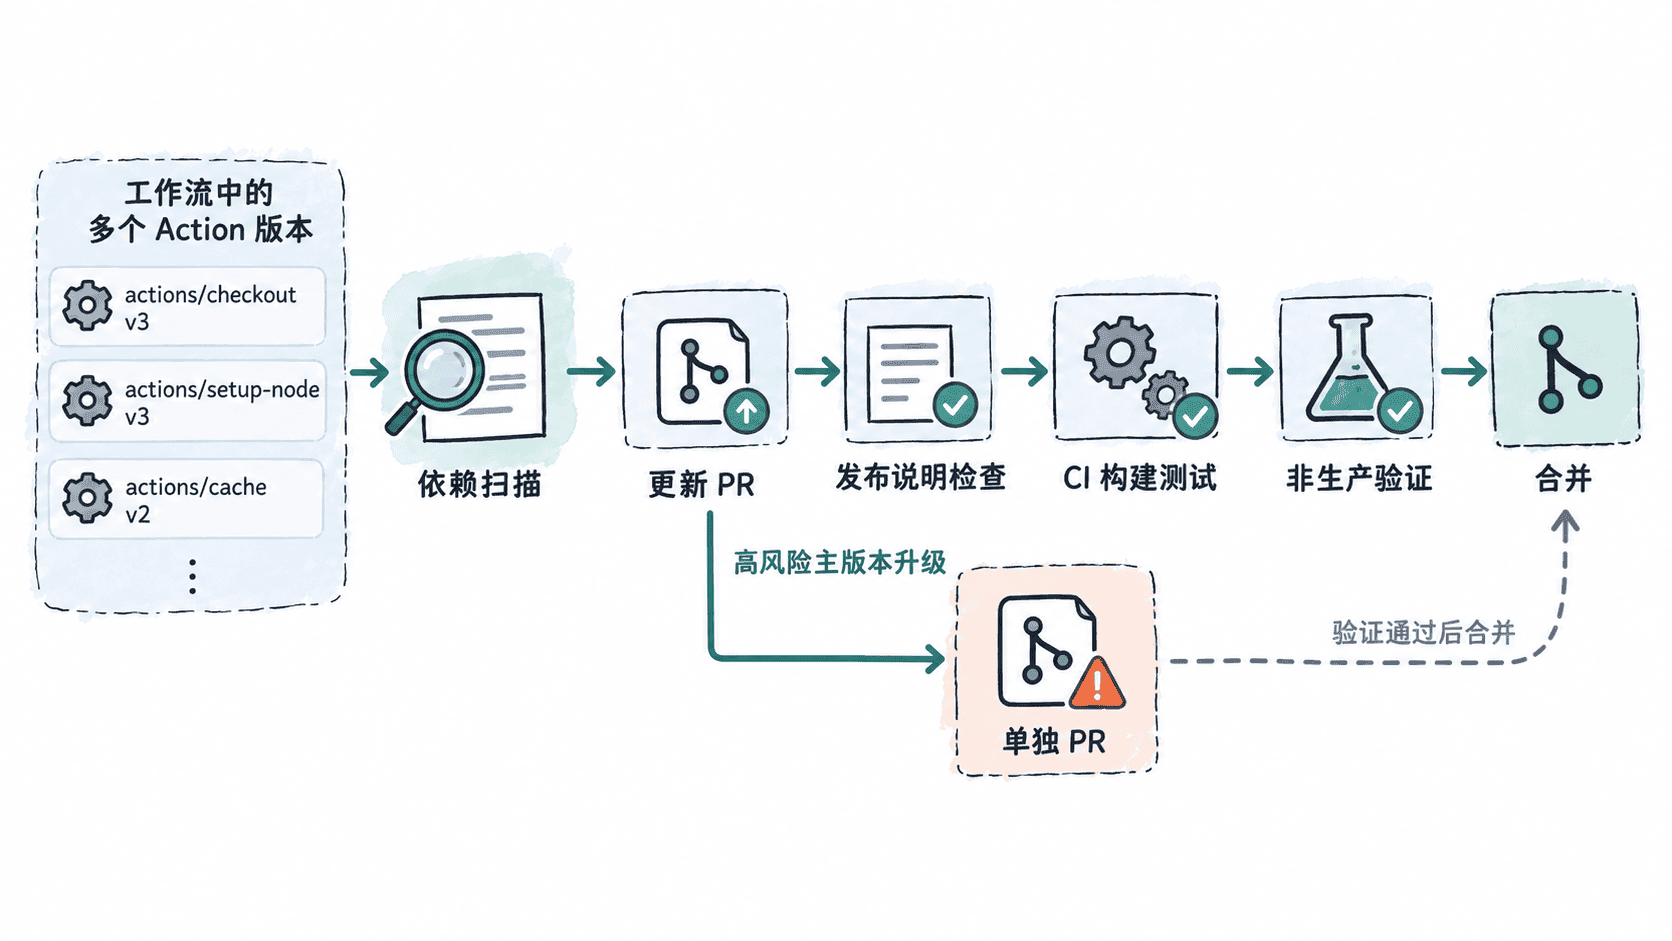
升级 Action 时,先读目标版本的发布说明,尤其关注输入参数、默认行为、运行时版本和权限要求。随后让升级 PR 至少执行与普通代码变更相同的构建和测试;部署类 Action 则应先在非生产环境验证。
集中升级并不意味着一次修改所有依赖。基础 Action 的小版本更新可以合并处理,而跨主要版本、部署、签名、云凭证等高影响依赖更适合单独 PR,这样失败时能快速定位是哪项升级造成变化。
固定版本时兼顾维护性
actions/checkout@v4 这类主要版本引用便于接收兼容更新,但供应链要求更严格的仓库可能把第三方 Action 固定到完整提交 SHA。固定 SHA 能明确执行哪一份代码,却也意味着必须建立更新机制,否则安全修复同样不会自动进入流水线。
最终目标不是追求所有依赖永远处于最新版本,而是让版本漂移可发现、可验证、可回滚。当依赖更新固定进入周期性 PR 和 CI 验证流程后,流水线维护就能从偶发的大规模升级转变为持续的小步变更。