
CI/CD / 系统课时
规划从提交到生产的流水线
规划从提交到生产的流水线
生产级流水线不是把测试、构建和部署命令简单串起来,而是先划清代码、质量门禁、制品与环境的边界。本节从一次代码提交出发,设计一条能够阻止问题进入生产、同时保证制品可追溯的交付链路。
学习目标
- 划分验证、构建、发布和部署阶段的职责
- 设计一次构建、多环境复用的制品流转方式
- 为生产环境设置审批、权限和并发边界
先划分交付阶段
一条可维护的生产交付链路可以拆成四个阶段:Pull Request 负责验证代码质量;合并到主分支后构建不可变制品;制品通过测试或预发布环境验证;最后由受保护的生产环境完成部署。
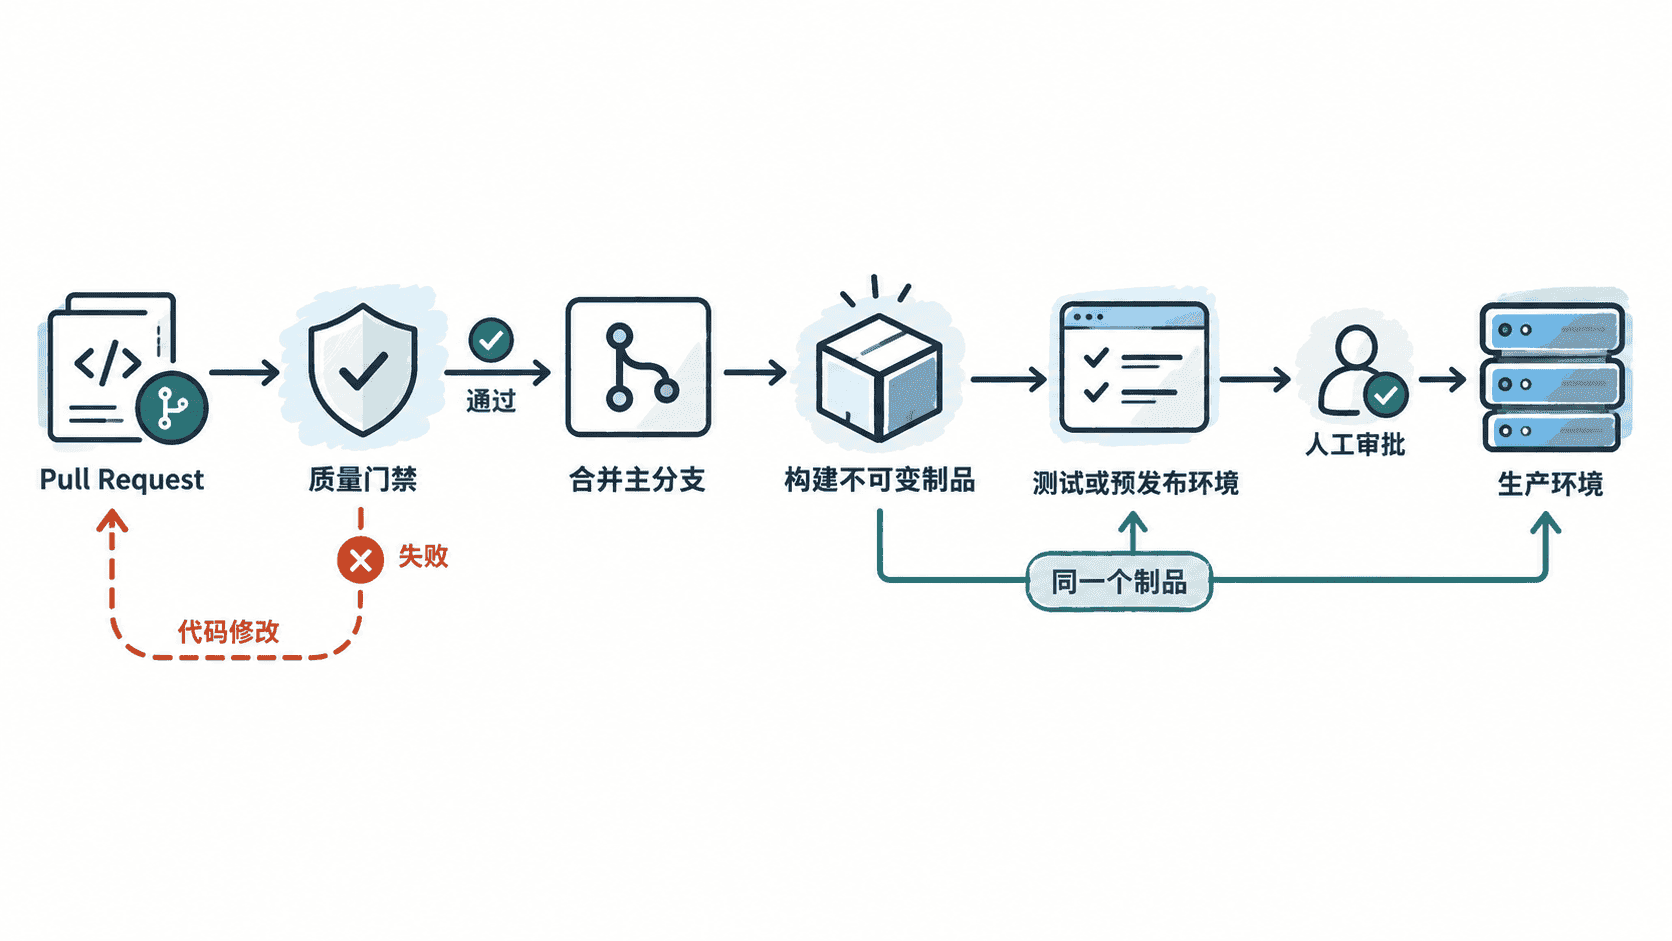
关键原则是先验证,再产出制品,再提升同一个制品。如果测试环境和生产环境分别重新构建,即使使用同一个 Git 提交,也可能因为依赖、构建工具或外部资源变化得到不同产物,从而削弱测试结论。
用事件表达不同边界
下面是一份片段示例,展示 PR 验证与主分支交付如何使用不同事件。它依赖仓库已经配置 Node.js 项目,并需要根据实际项目补充部署步骤。
name: delivery

on:
  pull_request:
    branches: [main]
  push:
    branches: [main]

jobs:
  verify:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: actions/setup-node@v4
        with:
          node-version: 22
          cache: npm
      - run: npm ci
      - run: npm test
      - run: npm run build

  package:
    if: github.event_name == 'push'
    needs: verify
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - run: echo "在这里构建并发布版本化制品"
这段配置的生效行为是:针对 main 的 Pull Request 只执行验证;代码真正进入 main 后,verify 成功才允许 package 开始。验证方法是在仓库 Actions 页面分别观察 PR 与合并后的运行记录,确认 PR 运行中不存在 package 的实际执行。
让制品成为交付主线
生产交付应能回答“当前生产环境运行的是哪一次提交产生的哪个制品”。常见做法是把 Git SHA、镜像 digest 或明确版本号作为追踪依据,并让测试、预发布和生产环境提升同一个已经构建完成的制品。
以容器交付为例,主分支构建完成后可以发布带提交 SHA 的镜像标签,随后记录不可变 digest。部署阶段引用该 digest,而不是再次执行 Docker 构建。这样出现故障时,可以从环境反查制品,再从制品定位提交和流水线运行。
把环境权限放到部署边界
测试凭据、预发布凭据和生产凭据不应作为一个全局秘密集合被所有 Job 使用。GitHub Actions 的 Environment 可以承载环境级 secrets、variables 与部署保护规则,使生产凭据只在真正进入生产 Job 时可用。
生产 Job 还应限制并发,避免两个版本同时修改同一环境。下面是片段示例,依赖仓库中已经建立名为 production 的 Environment,并配置相应审批规则和部署步骤。
deploy-production:
  needs: package
  runs-on: ubuntu-latest
  environment: production
  concurrency:
    group: production
    cancel-in-progress: false
  permissions:
    contents: read
  steps:
    - run: echo "部署已经验证的制品到 production"
生效后,同一 production 并发组不会让多个部署任意并行推进;Job 进入 Environment 时还会受到该环境已配置保护规则的约束。验证时可连续触发两次交付并检查运行状态,同时确认生产凭据没有暴露给前面的验证 Job。
用失败路径检查设计
流水线设计完成后,不要只验证成功路径。至少模拟测试失败、构建失败、环境审批未通过以及生产部署失败,确认后续阶段不会越过门禁继续执行。部署失败时还应保留足够的制品版本信息,使团队能够执行既定回滚方案。
最终应形成清晰边界:代码变更先接受质量检查,主分支只构建一次可追溯制品,环境逐级提升该制品,生产凭据与审批只存在于生产边界。这样的流水线才不仅是“能自动部署”,而是能够解释每一次生产变更从哪里来、经过了哪些检查。