
CI/CD / 系统课时
失败时回退到上一版本
失败时回退到上一版本
生产部署失败后,最危险的处理方式是临时重新构建一个“旧版本”。更可靠的做法是让每次发布都对应可追踪的镜像或制品,并保留上一成功版本的标识;出现故障时直接重新部署已验证的旧版本,从而缩短恢复路径。
学习目标
- 理解为什么回滚应复用历史制品,而不是重新构建旧代码
- 使用不可变镜像标签保存当前版本和上一成功版本
- 在 GitHub Actions 中建立可验证的基础回滚流程
回滚的核心是切换已存在版本
假设应用每次构建后都会产生容器镜像。发布 sha-new 后健康检查失败,此时回滚不应该重新检出旧提交并执行构建,而应该直接部署之前已经运行成功的 sha-old 镜像。
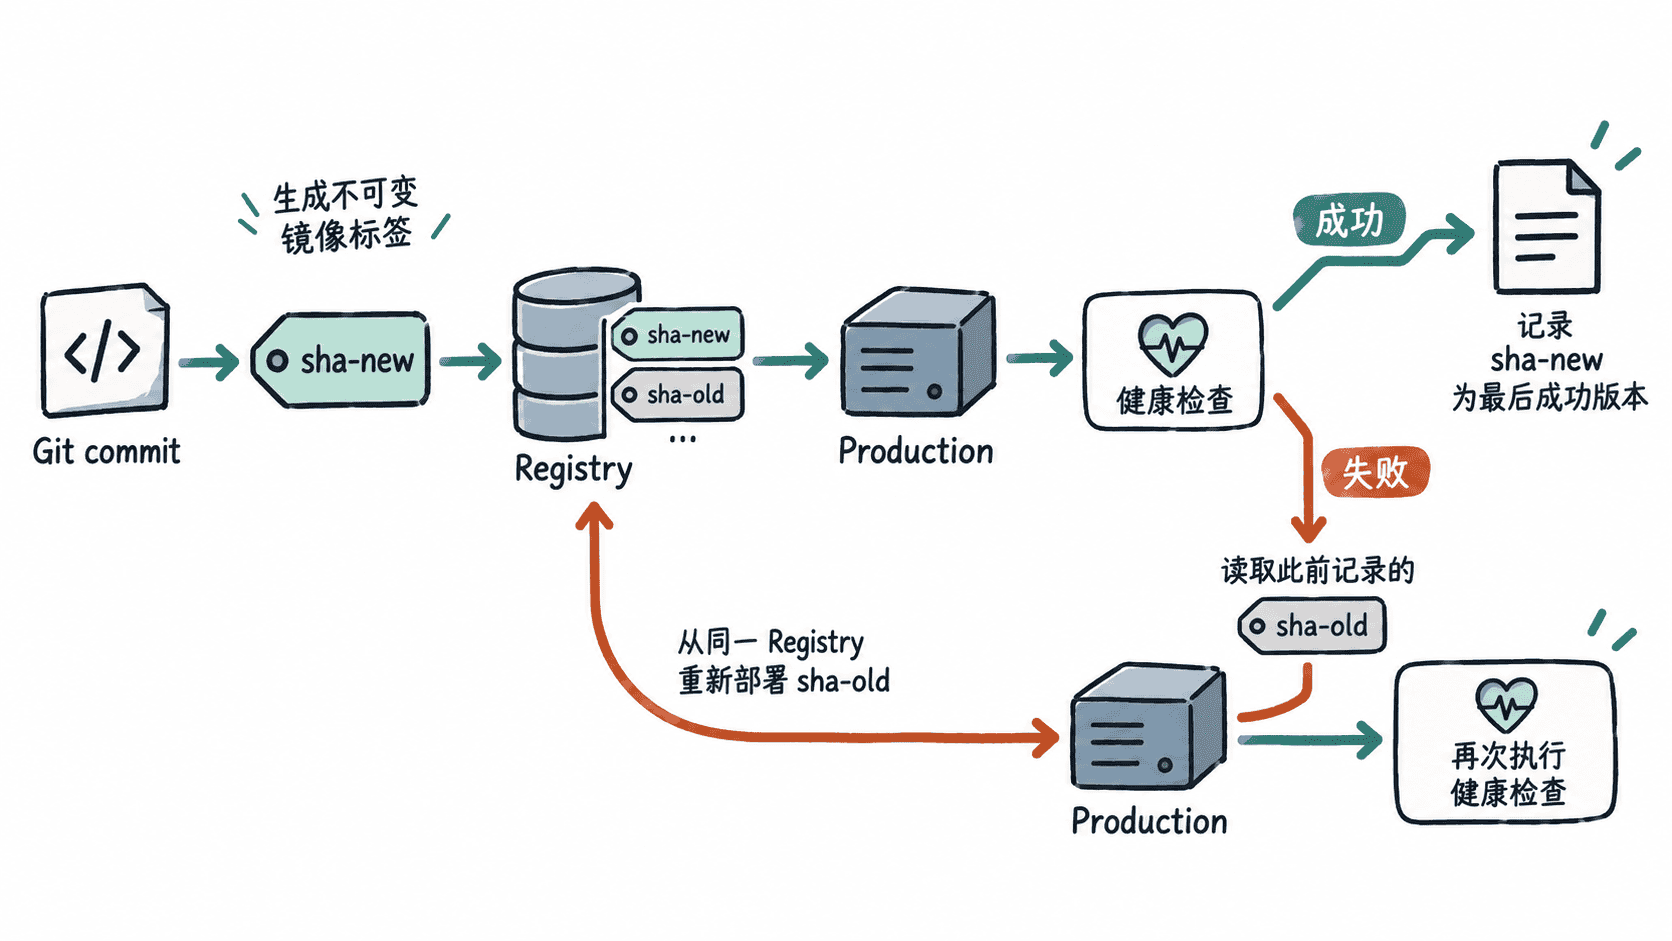
这种方式依赖两个条件:镜像标签必须能唯一定位版本,而且旧镜像不能被新构建覆盖。提交 SHA 很适合作为标签;相反,只保留不断变化的 latest 无法可靠回答“上一版本究竟是什么”。
保存最后成功版本
最小实现可以把当前生产版本保存在部署目标上,例如 /opt/myapp/current-version。下面的工作流片段假设部署脚本 deploy.sh 接受一个镜像标签,并且目标主机已经能够访问镜像仓库。
片段示例:以下步骤应放在已有的生产部署 job 中;deploy.sh、远程连接和仓库认证需要由项目预先配置。
- name: Read previous version
  id: previous
  run: |
    previous=$(ssh deploy@${{ secrets.PROD_HOST }} 'cat /opt/myapp/current-version')
    echo "version=$previous" >> "$GITHUB_OUTPUT"

- name: Deploy candidate
  id: deploy
  continue-on-error: true
  run: ./deploy.sh "${{ github.sha }}"

- name: Record successful version
  if: steps.deploy.outcome == 'success'
  run: |
    ssh deploy@${{ secrets.PROD_HOST }} \
      "printf '%s\\n' '${{ github.sha }}' > /opt/myapp/current-version"

- name: Roll back failed deployment
  if: steps.deploy.outcome == 'failure'
  run: ./deploy.sh "${{ steps.previous.outputs.version }}"

- name: Fail workflow after rollback
  if: steps.deploy.outcome == 'failure'
run: exit 1生效行为:候选版本部署前先读取当前成功版本;候选部署失败时,工作流使用读取到的旧标签再次调用同一部署脚本。continue-on-error 允许后续回滚步骤执行,但最后仍显式返回失败,因此发布不会被错误标记为成功。
验证回滚结果
回滚完成不能只看部署命令退出码,还应验证服务是否真正恢复。假设应用提供 /health,可以在 deploy.sh 完成后执行健康检查。
curl --fail --silent --show-error "https://example.com/health"预期输出
OK若接口响应体不是固定的 OK,实际内容会随应用实现不同;这里真正用于判断成功的是 curl --fail 在 HTTP 失败状态下返回非零退出码。生产环境通常还应检查关键依赖或执行一条低风险冒烟请求,避免“进程活着但业务不可用”。
回滚流程的边界
基础回滚至少应保留版本标识、历史制品和部署验证三个能力。镜像仓库的清理策略也必须覆盖实际回滚窗口,否则工作流虽然记住了旧 SHA,对应镜像却可能已经被删除。
还要避免把回滚设计成无限自动循环。如果旧版本部署也失败,应立即让工作流失败并保留日志,而不是在新旧版本之间反复切换。这样一次发布最终能够回答三个问题:部署了哪个版本、失败后退回了哪个版本、回退后的服务是否通过验证。