
CI/CD / 系统课时
隔离不可信代码的执行环境
隔离不可信代码的执行环境
自托管 Runner 会在你控制的机器上执行工作流代码。如果仓库允许外部贡献者提交 Pull Request,未经信任的代码可能读取残留文件、访问内网或影响后续任务。本节从攻击面出发,设计一次性执行环境与权限边界。
学习目标
- 识别持久化自托管 Runner 执行不可信代码时的主要风险
- 用一次性 Runner、网络和凭据边界降低跨任务污染
- 为 Pull Request 与可信部署任务设计不同的执行策略
为什么持久化 Runner 风险更高
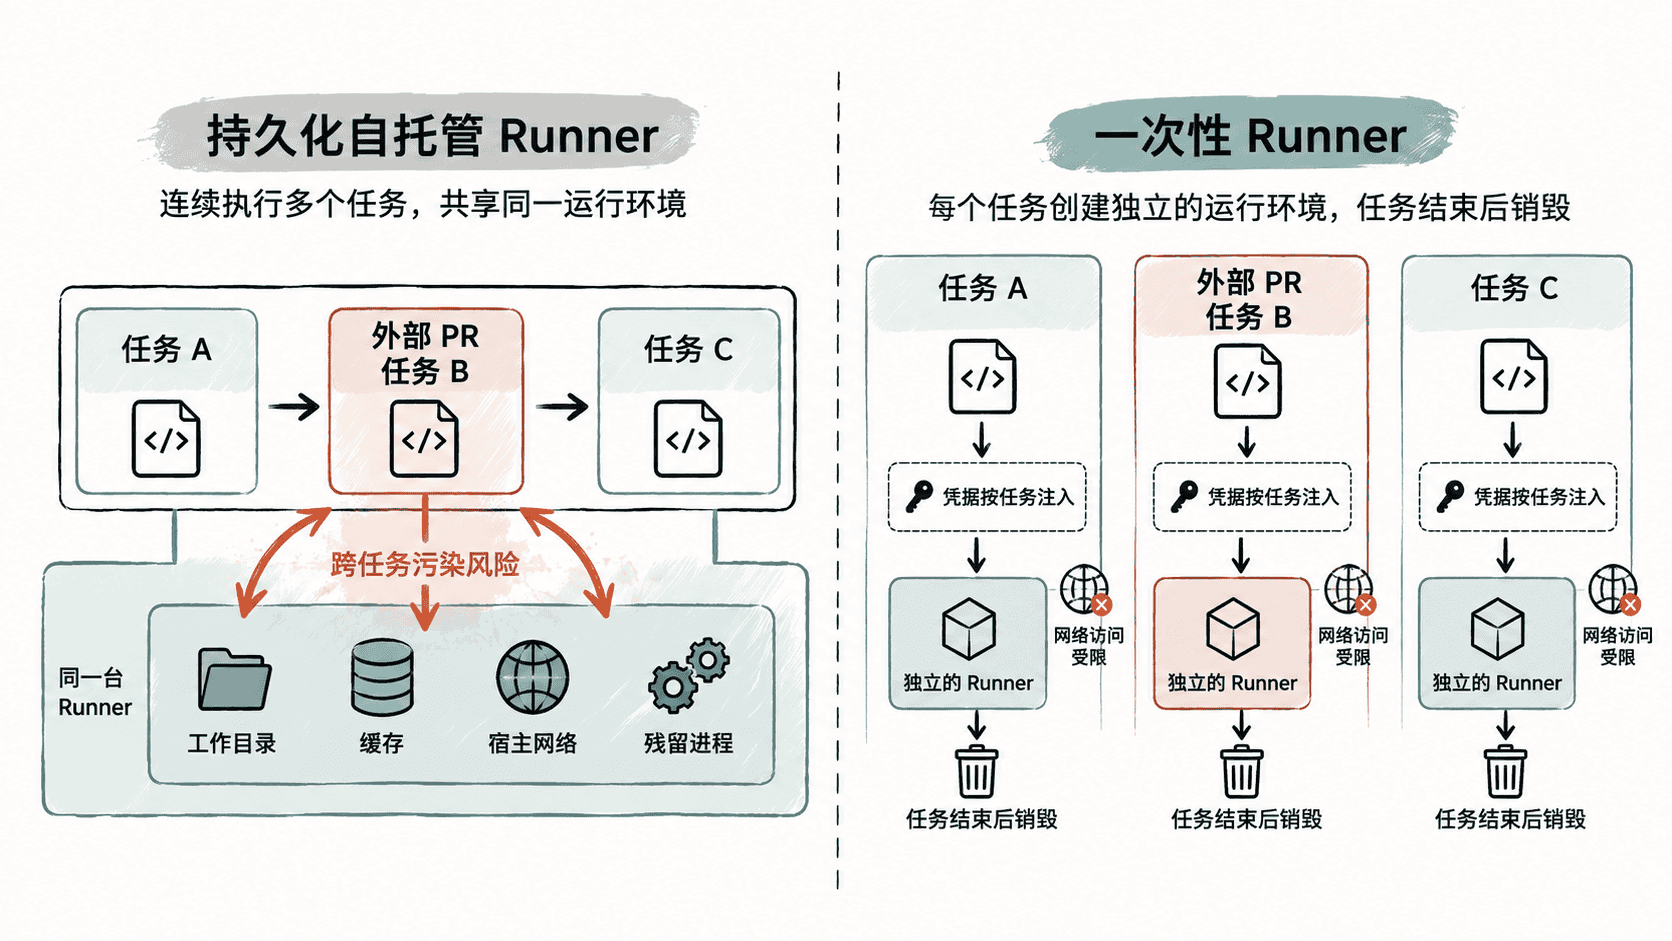
GitHub 托管 Runner 通常为每个作业提供新的虚拟环境,而普通自托管 Runner 往往长期存在。同一台机器先后执行多个作业时,前一个作业留下的文件、进程、缓存或工具修改,都可能成为后续作业的输入。
风险不只来自显式的工作流步骤。项目中的测试脚本、构建脚本和第三方依赖安装钩子同样属于可执行代码。对于来自 fork 的 Pull Request,应把仓库内容整体视为不可信输入,而不是只检查 .github/workflows。
把不可信任务与可信任务分开
不要让外部 PR 的验证任务和生产部署任务共享同一组 Runner。可以给隔离的 Runner 配置专用标签,例如 untrusted,让验证工作流只匹配这一执行池;生产部署使用另一组 Runner,并限制哪些仓库和工作流能够访问它。
下面的工作流只演示标签路由。runs-on 数组中的标签必须全部匹配 Runner;untrusted 是管理员为隔离执行池配置的自定义标签。
name: Untrusted PR checks

on:
  pull_request:

permissions:
  contents: read

jobs:
  test:
    runs-on: [self-hosted, linux, untrusted]
    steps:
      - uses: actions/checkout@v4
      - run: npm ci
      - run: npm test
预期结果:当存在同时具有 self-hosted、linux、untrusted 标签且在线空闲的 Runner 时,作业会被分配给该执行池;没有匹配 Runner 时,作业保持排队。工作流本身不会自动创建隔离环境。
优先使用一次性执行环境
对于不可信代码,更稳妥的模型是“一个 Runner 只接一个作业”:先创建干净的虚拟机或容器级执行环境,注册 Runner,执行一个作业,然后销毁整个环境。GitHub Actions Runner 支持使用 --ephemeral 注册一次性 Runner,使其完成一个作业后自动从 GitHub 侧注销。
下面是 Linux 环境中的注册片段示例。它依赖已经下载并解压好的 GitHub Actions Runner,以及由自动化系统临时取得的 Runner 注册令牌;令牌不能写死在镜像或脚本仓库中。
./config.sh --url https://github.com/<OWNER>/<REPO> \
  --token <REGISTRATION_TOKEN> \
  --labels untrusted \
  --ephemeral \
  --unattended
./run.sh
预期结果
Runner successfully added实际注册日志会随 Runner 版本变化。关键验证点不是固定日志文本,而是该 Runner 能接收一个匹配任务,并在任务完成后不再接受下一项工作;基础虚拟机或容器仍应由外部编排系统彻底销毁。
隔离还要覆盖权限和网络
一次性文件系统不能替代完整的安全边界。不可信任务原则上不应获得云平台长期密钥、生产 SSH 私钥或可写的软件包仓库凭据,也不应能够直接访问生产数据库和内部管理接口。工作流的 permissions 应从最小权限开始,只按任务需要增加。
如果 Runner 能访问 Docker 守护进程、宿主机设备或特权容器,还要单独评估逃逸到宿主环境后的影响。把一次性 Runner 放入独立虚拟机通常能提供比“在长期宿主机上启动一个普通容器”更明确的销毁边界。
最终的设计原则是把代码信任级别映射到 Runner 信任边界:外部 PR 在低权限、受限网络、可销毁的执行环境中验证;需要生产凭据的发布和部署任务进入独立的可信 Runner 池。这样即使验证任务执行恶意代码,其可影响的范围也被限制在一次任务生命周期内。