
CI/CD / 系统课时
防止不可信输入进入脚本
防止不可信输入进入脚本
GitHub Actions 的表达式可以读取 Issue、PR、分支名等外部输入。如果把这些值直接展开进 Shell 脚本,攻击者可能构造特殊字符改变命令含义。本节用一个可验证的改写方式,把“不可信数据”和“脚本源码”分开。
学习目标
- 识别表达式直接插入 Shell 脚本产生的注入风险
- 使用环境变量传递不可信上下文数据
- 判断哪些 GitHub 上下文值需要按外部输入处理
风险发生在哪里
github 上下文并不意味着其中所有内容都可信。PR 标题、Issue 标题、提交信息、分支名等内容可能由仓库外部参与者影响。如果表达式出现在 run 脚本正文中,Actions 会先完成表达式替换,再把生成后的脚本交给 Shell 执行。
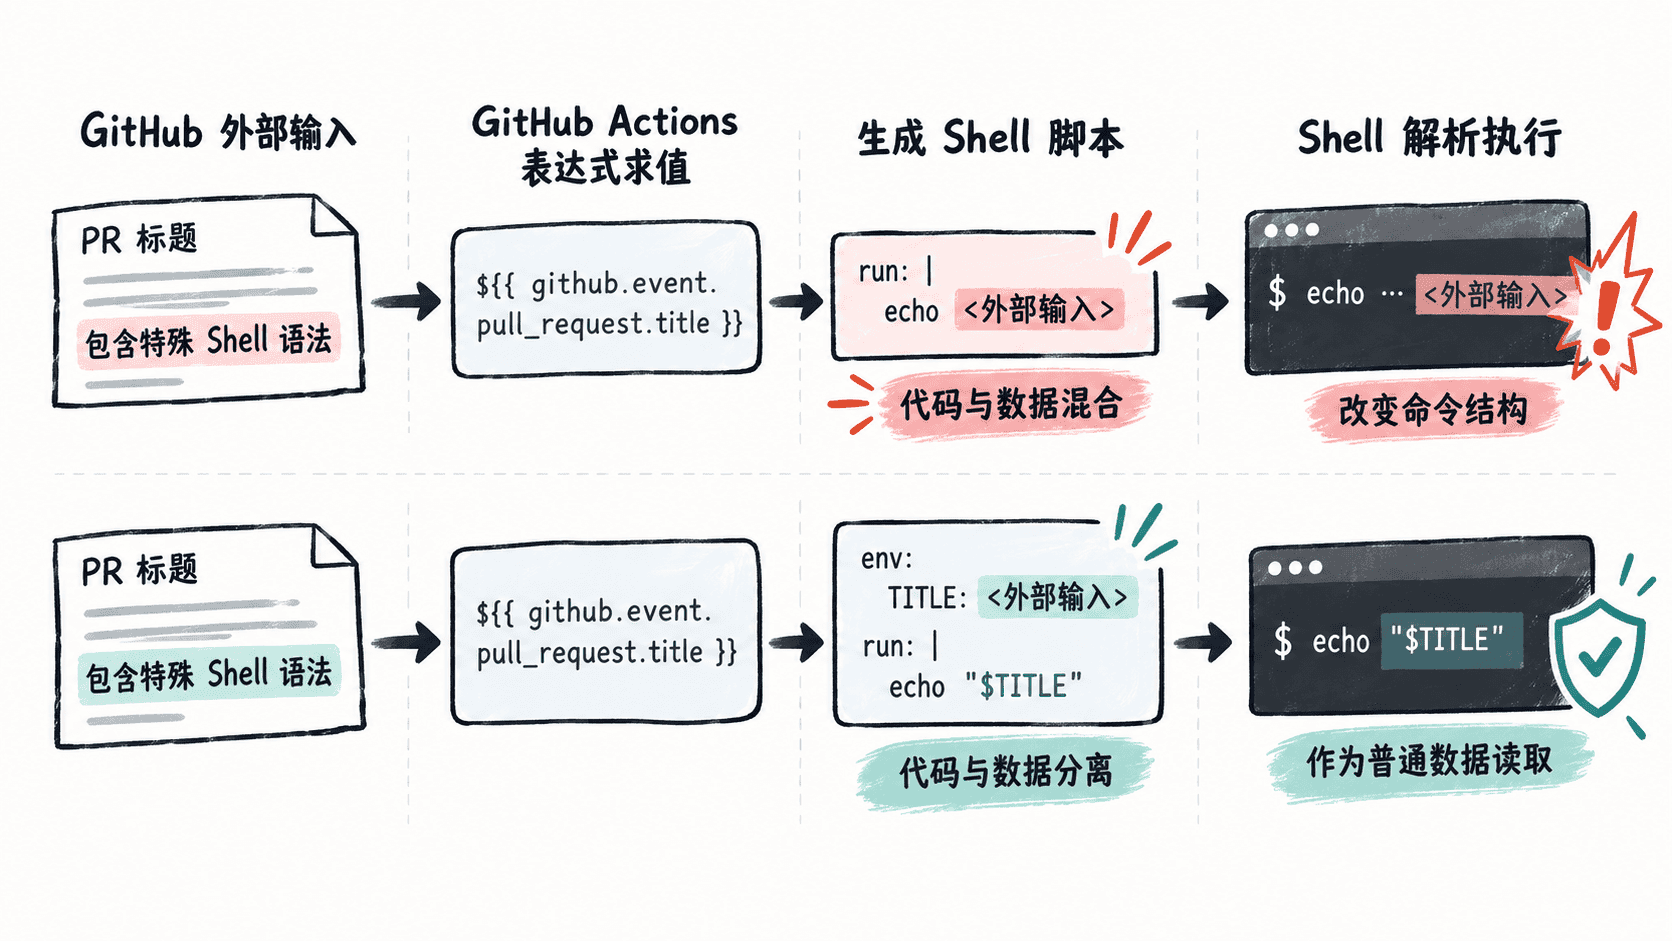
例如下面是危险的片段示例,它依赖工作流由 pull_request 事件触发:
- name: Print PR title
  run: echo "PR title: ${{ github.event.pull_request.title }}"
这里的问题不是 echo 本身,而是表达式结果成为了 Shell 源码的一部分。若输入包含 Shell 能解释的语法,最终执行内容就可能偏离作者原意。
把输入作为数据传递
更安全的做法是先让 Actions 把表达式结果写入环境变量,再在固定的 Shell 脚本中引用变量。下面给出一个完整的最小工作流:
name: Safe PR title

on:
  pull_request:

env:
  CI: true

jobs:
  inspect:
    runs-on: ubuntu-latest
    steps:
      - name: Print PR title safely
        env:
          PR_TITLE: ${{ github.event.pull_request.title }}
        shell: bash
        run: printf '%s\n' "PR title: $PR_TITLE"
预期结果
PR title: <PR_TITLE><PR_TITLE> 是当前 Pull Request 的真实标题,实际值会不同。关键点在于 run 中的脚本结构保持固定,标题通过 PR_TITLE 作为数据进入 Shell;双引号还能避免变量值被普通的单词分割和通配符展开再次拆解。
哪些值要视为不可信
判断依据不是上下文对象叫什么,而是谁能影响这个值。来自 Issue、Pull Request、提交内容、分支或标签名称等用户可控数据,都不应直接拼入脚本源码。即使仓库当前只有内部成员,也应让工作流保持代码与数据分离,避免权限模型变化后留下隐患。
如果只是比较一个值,还可以尽量把判断放在 Actions 自身的条件表达式中,而不是动态生成 Shell 命令。需要传给脚本时,则优先使用 env,并在 Bash 中根据数据类型正确引用变量。
验证改写是否有效
可以创建一个测试 PR,把标题设置成包含空格、引号或 $ 等 Shell 特殊字符的普通测试文本,然后观察日志。安全版本应完整打印这些字符,而不是把它们解释成额外命令或 Shell 语法。
审查工作流时,可以先搜索 ${{ 是否直接出现在 run 块中,再逐项确认其来源。不是所有直接表达式都必然可利用,但只要值可被不可信参与者控制,就应优先改成数据传递方式。