
CI/CD / 系统课时
经审批发布到生产环境
经审批发布到生产环境
生产发布不应在代码合并后直接执行。本节把 GitHub Environment、审批、最小权限和部署 Job 组合起来,让流水线先完成构建,再进入受保护的生产环境,只有审批通过后才能取得生产 Secret 并执行部署。
学习目标
- 使用
productionEnvironment 为生产部署建立独立保护边界 - 配置审批门禁,并理解 Environment Secret 的可用时机
- 用最小
GITHUB_TOKEN权限执行受控部署并验证结果
把审批放在生产 Job 前
GitHub Actions 的 Environment 可以关联部署保护规则和环境级 Secret。Job 声明 environment: production 后,会受到该环境规则约束;需要审批时,Job 会等待批准,满足保护规则后才继续执行并访问相应环境 Secret。
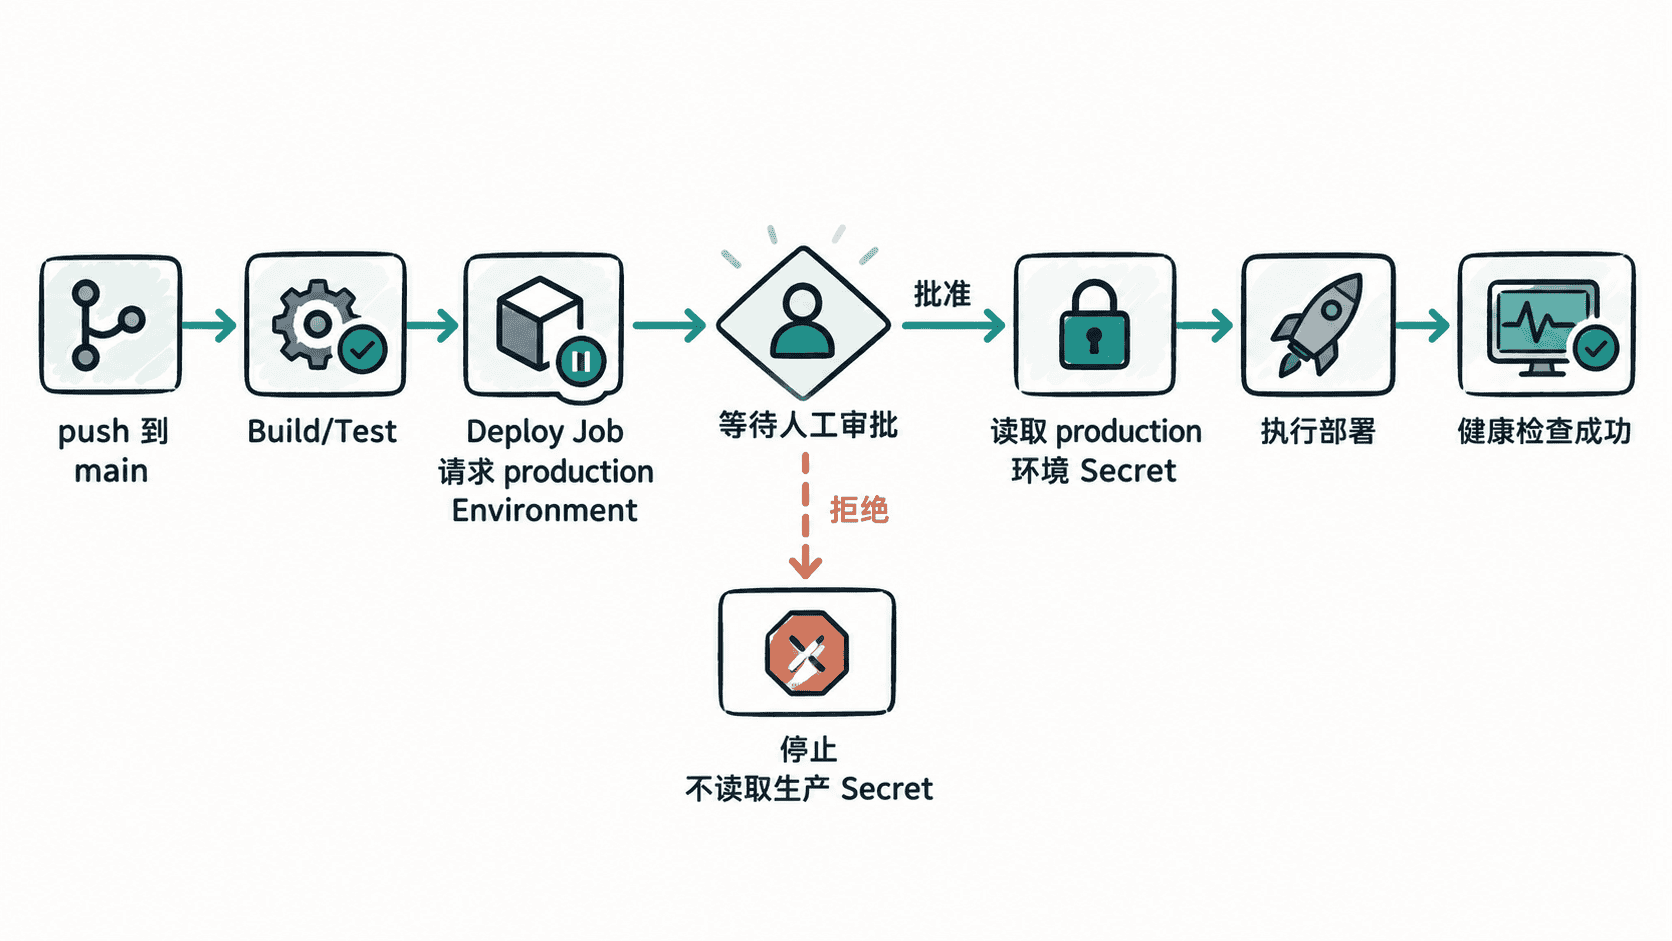
在仓库 Settings 的 Environments 中创建 production,再按仓库和组织可用能力配置 required reviewers,并把生产凭据保存为该 Environment 的 Secret。界面能力可能随仓库可见性和 GitHub 方案变化,应以当前仓库显示的保护规则为准。
编写最小权限发布工作流
下面的工作流只授予读取仓库内容所需的 contents: read。示例用环境变量模拟部署命令,真实项目应替换为云平台、SSH 或部署工具的正式命令。
name: production-deploy

on:
  push:
    branches: [main]

permissions:
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest
    environment: production
    env:
      DEPLOY_TARGET: ${{ secrets.DEPLOY_TARGET }}
    steps:
      - uses: actions/checkout@v4

      - name: Validate production configuration
        shell: bash
        run: |
          test -n "$DEPLOY_TARGET"
          echo "Production configuration is available after approval."

      - name: Deploy
        shell: bash
        run: |
          echo "Deploying commit $GITHUB_SHA to the approved production target."
预期输出
Production configuration is available after approval.
Deploying commit <ID> to the approved production target.
其中 <ID> 是本次运行对应的提交 SHA,实际值会不同。工作流进入 deploy Job 时,如果 production 配置了审批保护,它会先等待授权,而不是立即执行这些步骤。
验证审批边界
验证时不要只看最终是否部署成功,还要观察门禁前后的行为。触发一次 main 分支运行后,确认生产 Job 在保护规则要求审批时保持等待;审批通过后再继续执行,并确认部署步骤能够读取 DEPLOY_TARGET。
如果拒绝审批,生产部署不应继续。这样构建成功与允许上线就是两个独立决策:前者证明制品满足自动化检查,后者决定该版本是否可以进入受保护环境。
生产凭据与权限边界
环境级 Secret 比把所有凭据放在仓库级 Secret 更适合区分 staging 与 production。工作流仍应避免输出 Secret,也不要把长期云密钥写入 YAML。支持 OIDC 的云平台可以进一步使用短期身份凭证,并只给部署 Job 所需权限。
审批机制解决的是谁允许这次生产部署继续,最小权限解决的是获准后的 Job 最多能做什么。两者同时存在,才能避免一次工作流失误直接获得不必要的生产操作能力。