
CI/CD / 系统课时
判断何时需要自托管 Runner
判断何时需要自托管 Runner
自托管 Runner 不是 GitHub 托管 Runner 的简单替代品。它把执行环境放进自己的服务器、虚拟机或基础设施,同时把补丁、隔离和容量管理责任带回来。本篇从网络、硬件、工具链、成本和安全边界判断是否真的值得引入。
学习目标
- 判断哪些约束确实需要自托管 Runner
- 理解自托管后新增的运维与安全责任
- 为不同作业选择合适的 Runner 边界
先看托管 Runner 是否已经够用
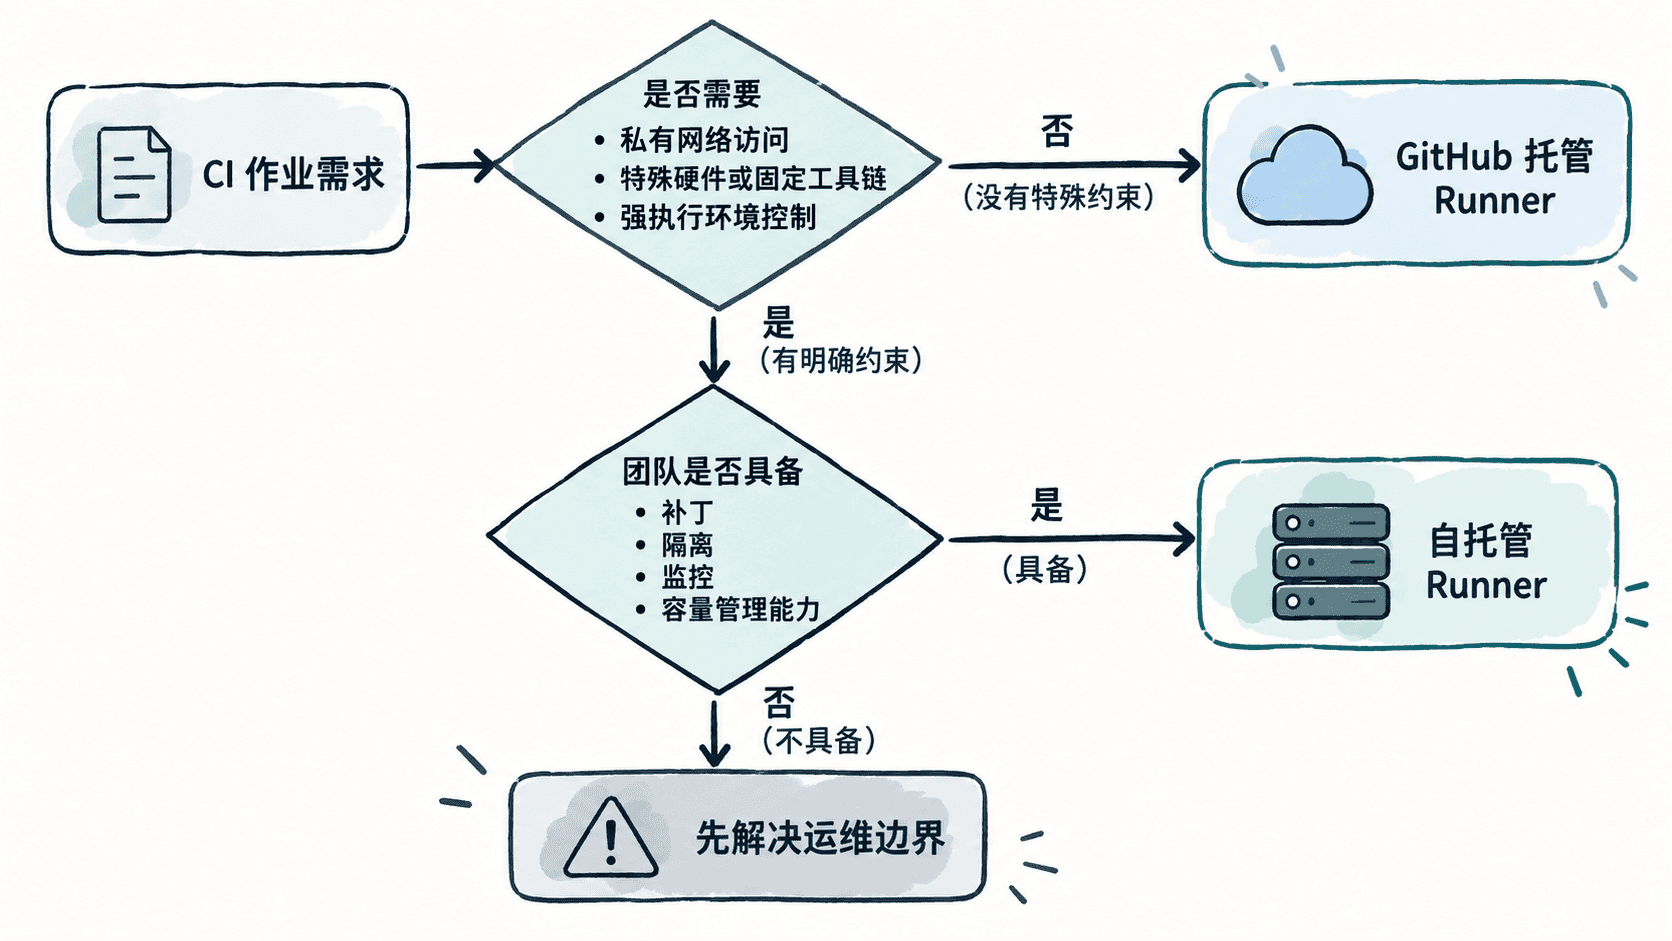
如果构建只需要常见 Linux、Windows 或 macOS 环境,没有访问内网资源、特殊硬件或固定工具链的要求,优先使用 GitHub 托管 Runner 通常更省维护成本。运行环境由平台提供,作业结束后也不需要团队自己维护机器生命周期。
真正推动自托管的通常是明确约束:流水线必须访问只能从企业网络进入的服务;构建需要 GPU 或其他特殊硬件;已有昂贵而固定的编译工具链;或者团队需要对执行机器的系统配置拥有更强控制。
五个维度判断是否值得引入
网络首先看作业是否必须访问内网数据库、制品库或只能通过私有网络到达的部署目标。不要为了让 CI 访问内部系统而贸然把内部服务暴露到公网,自托管 Runner 可以成为受控网络中的执行节点。
硬件与工具链关注 GPU、特殊 CPU 架构、大容量磁盘、专用 SDK 或许可证软件。如果每次在临时环境重新准备这些资源代价很高,固定 Runner 环境可能更合适。
成本不能只比较单分钟价格。还要计入机器空闲时间、扩缩容、镜像维护、监控、故障处理和安全补丁的人力成本。高频且资源稳定的负载可能从自有容量中受益,低频任务则可能得不偿失。
安全边界决定 Runner 能接触什么。Runner 可能获得仓库代码、令牌和部署网络访问能力,因此不能只把它当作普通构建服务器。尤其要谨慎处理来自 Fork 或其他不可信来源的代码。
运维能力则是最后一道门槛。团队需要负责操作系统更新、Runner 更新、容量、日志、故障恢复以及执行环境隔离;如果没有明确责任人,自托管带来的控制力很容易变成维护债务。
用标签把作业送到正确机器
接入自托管 Runner 后,工作流通过 runs-on 标签选择执行节点。下面是一个需要 Linux、自托管环境以及团队自定义 build 标签的作业片段示例;它依赖仓库中已经注册并具有这些标签的 Runner。
jobs:
  build:
    runs-on: [self-hosted, linux, build]
    steps:
      - uses: actions/checkout@v4
      - name: Show runner environment
        run: uname -a
预期结果是作业只会匹配同时满足这些标签的在线 Runner,uname -a 输出实际执行机器的 Linux 内核信息,例如:
Linux <HOST> <VERSION> <ARCH> GNU/Linux<HOST>、<VERSION> 和 <ARCH> 取决于实际 Runner。标签应表达能力或用途,而不是依赖某台机器的临时名称,这样后续增加同类 Runner 时不必修改工作流。
不要忽略执行不可信代码的风险
自托管 Runner 最大的边界问题之一,是工作流执行的代码可能与 Runner 所在网络具有不同信任等级。如果不可信代码能在长期存在的 Runner 上执行,它可能读取残留文件、探测网络或尝试影响后续任务。
因此,具有生产网络或高权限凭证访问能力的 Runner 应缩小可运行工作流的范围,并通过 Runner 分组、仓库访问边界和最小权限凭证控制入口。高风险场景还应采用临时、一次性执行环境,让一次作业结束后直接销毁计算实例,而不是长期复用已经执行过未知代码的主机。
当需求只是普通构建时,自托管通常不会自动带来收益;当网络、硬件、固定工具链或执行环境控制成为托管 Runner 无法满足的硬约束,并且团队能够承担隔离、更新和容量管理责任时,自托管 Runner 才具有清晰的工程价值。