
单片机与物联网 / 系统课时
按地址区分 Flash、SRAM 和外设
按地址区分 Flash、SRAM 和外设
编写 Cortex-M 裸机固件时,读取一个地址可能得到程序指令、普通变量,也可能直接访问硬件寄存器。本课通过典型内存地址、实际 C 代码和链接布局,教你判断一次访存落在哪个区域,并避免把芯片内存映射与 ARM 架构地址范围混为一谈。
学习目标
- 根据地址识别 Flash、SRAM 和外设寄存器的典型区域。
- 理解代码、已初始化变量、未初始化变量与内存区域的对应关系。
- 使用 C 指针和固件映射文件验证实际访问地址。
先看 Cortex-M 的地址空间
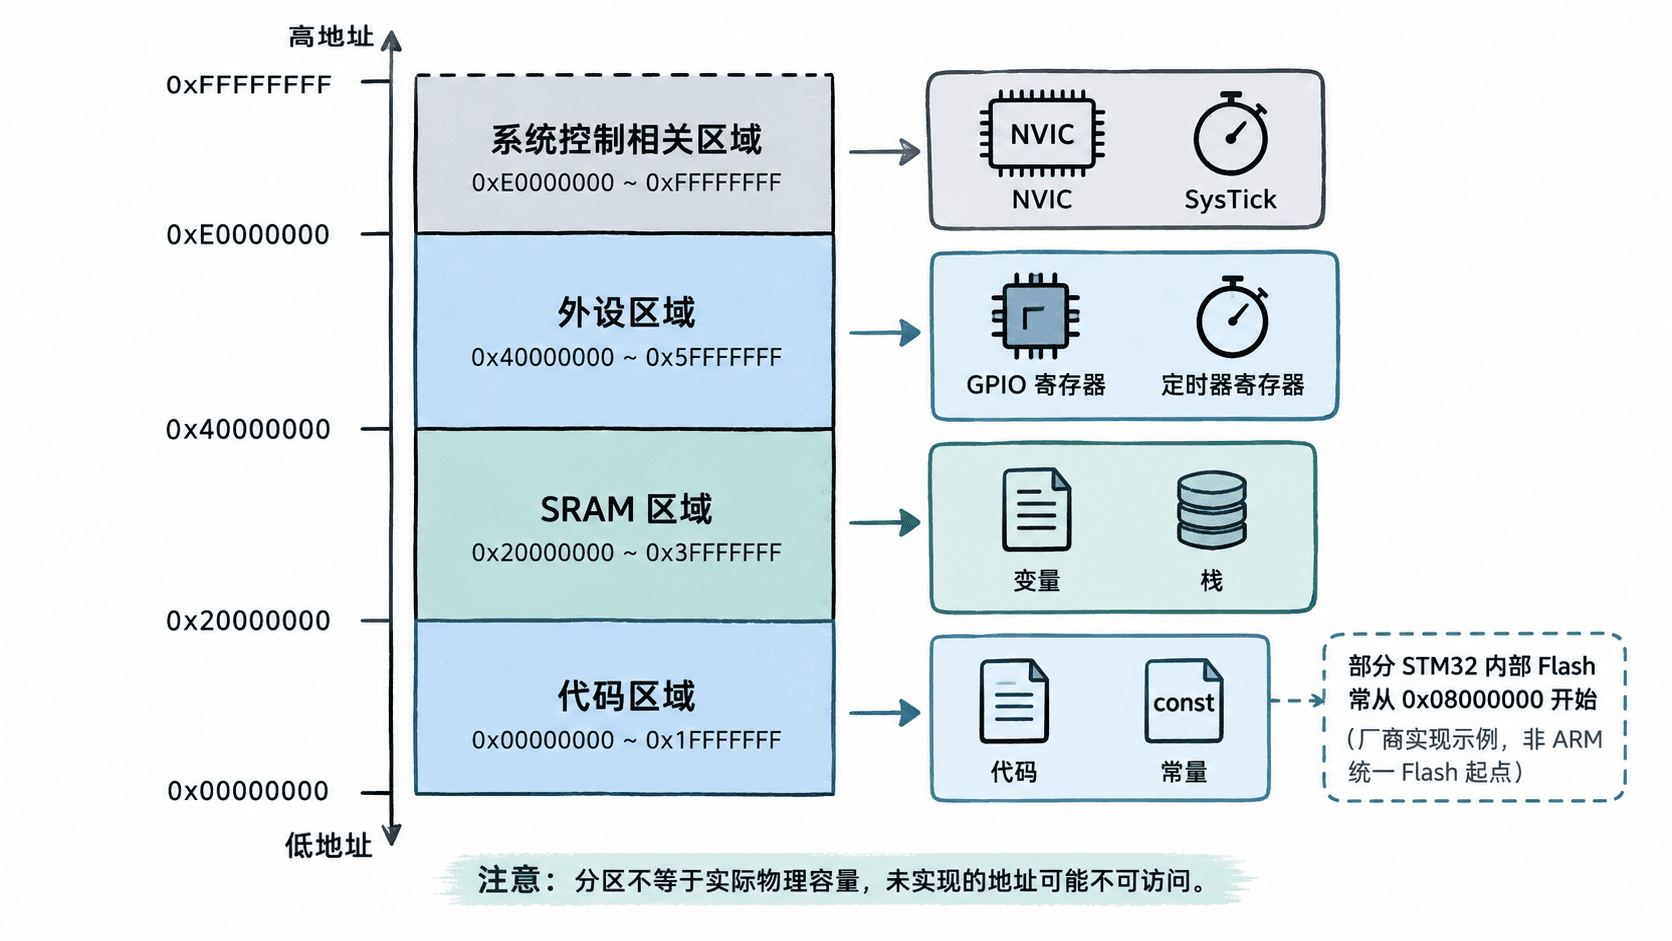
Cortex-M 处理器通常使用 32 位地址,理论地址空间为 4 GiB。ARM 架构定义了不同用途的地址区域,但具体哪些地址真正连接了 Flash、SRAM 或外设,由芯片厂商决定。
以常见 Cortex-M 微控制器为例,可以先记住下面的典型地址。
| 地址或范围 | 常见用途 | 访问对象 |
|---|---|---|
0x00000000 起 |
代码区域的低地址部分 | 启动映射或存储器别名 |
0x08000000 起 |
部分 STM32 芯片的内部 Flash | 向量表、代码、常量 |
0x20000000 起 |
SRAM 区域 | 栈、全局变量、堆 |
0x40000000 起 |
外设区域 | GPIO、USART、定时器等寄存器 |
0xE0000000 起 |
系统控制相关区域 | NVIC、SysTick、调试与系统寄存器 |
这些是常见起始地址,不代表每颗芯片都具有相同的容量或映射。尤其 0x08000000 是部分厂商的 Flash 布局,并非全部 Cortex-M 芯片的统一规定。
ARMv7-M 和 ARMv8-M Mainline 的地址空间具有典型的分区模型;Cortex-M0/M0+ 等 ARMv6-M 设备的具体系统功能和访问属性存在差异。学习某颗芯片时,应以对应架构手册和芯片参考手册为准。
Flash、SRAM 和寄存器究竟存什么
Flash 是非易失性存储器,掉电后通常仍保留程序。SRAM 是易失性读写存储器,断电后内容不再可靠。外设寄存器则是硬件控制接口,并非普通存储单元。
以一颗采用 0x08000000 Flash 基地址和 0x20000000 SRAM 基地址的 STM32 芯片为例,常见对象分布如下。
| 程序对象 | 典型运行位置 | 说明 |
|---|---|---|
| 中断向量表 | Flash | 保存初始栈指针和异常入口地址;也可能被重定位 |
| 函数机器码 | Flash | CPU 通常从代码存储区域取指 |
const 全局常量 |
通常在 Flash | 取决于编译器与链接脚本 |
| 已初始化全局变量 | SRAM | 初始值通常保存在 Flash,启动时复制到 SRAM |
| 未初始化全局变量 | SRAM | 启动代码通常将 .bss 清零 |
| 局部自动变量 | 通常使用栈或寄存器 | 受优化及编译结果影响 |
| GPIO 控制寄存器 | 外设映射地址 | 写入可能立即改变硬件行为 |
一个容易混淆的地方是 .data 段:变量运行时在 SRAM,但它的初始化数据通常在 Flash。链接脚本里会分别描述运行地址 VMA 和加载地址 LMA。
例如 uint32_t counter = 7; 通常要求启动代码先从 Flash 复制数值 7 到 SRAM,然后应用程序才使用这份可修改变量。
用 C 代码辨认实际地址
下面以 STM32F103C8 为具体示例。该芯片常见映射包括 Flash 0x08000000、SRAM 0x20000000 和 GPIOC 基地址 0x40011000。GPIOC 的输出数据寄存器 ODR 位于偏移 0x0C,即 0x4001100C。
以下程序使用 GCC 与 STM32F103C8 对应的启动文件、链接脚本构建。假设启动代码已完成 .data 复制和 .bss 清零;为避免误操作 GPIO,本示例只打印地址,不读写外设寄存器。
#include <stdint.h>

// 已初始化变量通常运行在 SRAM 的 .data 段。
volatile uint32_t counter = 7;

// const 对象通常由链接脚本放入 Flash 的只读段。
const uint32_t magic = 0x12345678u;

int main(void)
{
    uintptr_t counter_addr = (uintptr_t)&counter;
    uintptr_t magic_addr = (uintptr_t)&magic;
    uintptr_t gpio_odr_addr = (uintptr_t)0x4001100Cu;

    // 便于在调试器中观察地址,不主动访问外设。
    volatile uintptr_t observed[3];
    observed[0] = counter_addr;
    observed[1] = magic_addr;
    observed[2] = gpio_odr_addr;

    for (;;) {
        __asm volatile ("nop");
    }
}
这段程序没有控制台输出。将工程按 Flash 起始地址 0x08000000、SRAM 起始地址 0x20000000 的链接配置编译后,在调试器中查看 counter_addr、magic_addr 和 gpio_odr_addr。
预期结果:
counter_addr通常位于0x20000000起的已实现 SRAM 范围内。magic_addr通常位于0x08000000起的已实现 Flash 范围内。gpio_odr_addr应等于0x4001100C,属于该芯片的外设寄存器映射。
前两个地址的具体偏移由链接脚本、其他对象和编译选项决定,不能假设固定数值。observed 是局部数组,编译器可能把它放在栈上;观察时以实际调试信息为准。
若使用 GDB,可以连接已配置好的目标调试会话,然后执行:
break main
continue
print/x counter_addr
print/x magic_addr
print/x gpio_odr_addr
预期输出:三个值分别落在上述 SRAM、Flash 和外设地址范围;GDB 输出中的变量编号和前两个具体地址可能不同。这里的命令依赖工程已加载符号、调试器已连接目标且程序能够运行到 main。
通过链接脚本核实代码与变量位置
C 语言源代码不直接决定物理存放地址。编译器生成目标文件后,链接器依据链接脚本把 .text、.rodata、.data、.bss 等节放到指定区域。
下面是 GNU ld 链接脚本中的片段示例,依赖完整工程已有的 SECTIONS 定义和相应启动代码。STM32F103C8 常见配置为 64 KiB Flash 与 20 KiB SRAM,但实际容量应核对器件型号及资料。
MEMORY
{
    FLASH (rx)  : ORIGIN = 0x08000000, LENGTH = 64K
    RAM   (rwx) : ORIGIN = 0x20000000, LENGTH = 20K
}
ORIGIN 指定区域起点,LENGTH 指定可用容量。这段配置只定义内存区域,不会自动把输入节分配过去;完整链接脚本还需要节布局及初始化所需符号。
在已生成 firmware.elf 的 GNU Arm 工具链工程目录中执行:
arm-none-eabi-objdump -h firmware.elf预期结果:输出节表,包含各节的大小、VMA、LMA 等字段。典型布局下,.text 的 VMA 在 Flash,.data 的 VMA 在 SRAM、LMA 在 Flash,.bss 的 VMA 在 SRAM。实际节名、地址、大小和排列以 ELF 为准。
如果 .data 的加载地址和运行地址不同,这是正常现象,表示启动时需要复制初始化数据。若某个节超出已定义的内存区域,链接器通常会报告区域溢出,而不是自动扩展芯片容量。
判断任意地址前必须检查的边界
识别地址不能只看最高几位,还必须确认目标芯片、有效容量及访问权限。
假设某芯片具有 64 KiB Flash 和 20 KiB SRAM,则在不考虑别名与特殊映射时:
- Flash 区间是
0x08000000至0x0800FFFF。 - SRAM 区间是
0x20000000至0x20004FFF。 0x20005000已超过这块 20 KiB SRAM 的末尾,不能据此认定存在可用 RAM。0x4001100C是否可访问,必须继续核对该具体芯片的 GPIOC 地址定义和时钟配置。
还要区分取指地址与数据读取地址:CPU 读取 Flash 常量属于数据访问,从 Flash 取指属于指令访问;地址区域相同,访问类型却不同。部分设备还提供执行权限控制、存储器重映射或缓存,因此不能只凭地址推断所有执行行为。
排查访问异常时,依次核对芯片参考手册的 Memory map、链接脚本的 MEMORY 定义、ELF 节地址和具体寄存器偏移。对于外设读写,额外确认访问宽度、保留位以及外设时钟是否就绪。
实际开发中,最可靠的判断方式是:先按地址段识别用途,再用芯片手册确认地址有效性,最后通过 ELF 和调试器验证程序真正使用的地址。