
单片机与物联网 / 系统课时
在 GDB 中检查调用栈与内存
在 GDB 中检查调用栈与内存
裸机固件出现异常跳转、变量被意外修改或进入 HardFault 时,仅查看程序停在哪一行往往无法定位原因。本课使用 GDB 连接 Cortex-M 目标,结合断点、观察点、寄存器、调用栈和内存检查,建立一套可以实际操作的故障定位方法。
学习目标
- 使用 GDB 断点、单步执行和调用栈命令定位异常发生位置。
- 通过寄存器、内存和观察点确认变量为何被修改。
- 区分普通函数调用栈与 Cortex-M 异常现场,避免错误判断 HardFault 根因。
准备调试环境
以下操作以 ARM Cortex-M4、GNU Arm Embedded Toolchain、带调试探针的开发板及 OpenOCD 为例。假设固件已经烧录,使用 arm-none-eabi-gcc 编译,并保留包含调试符号的 firmware.elf。
建议在调试构建中启用 -g3 -Og,至少避免链接后剥离调试符号。-Og 仍可能优化部分变量与调用过程,因此发现调用栈不完整时,可以临时使用 -O0 重新构建。
先启动 OpenOCD。以下示例适用于通过 ST-Link 调试的 STM32F4 开发板;其他芯片需要替换对应的 interface 和 target 配置文件。
openocd -f interface/stlink.cfg -f target/stm32f4x.cfg预期输出(节选):
Info : Listening on port 3333 for gdb connections保持 OpenOCD 运行,打开另一个终端启动 GDB:
arm-none-eabi-gdb firmware.elf在 GDB 中执行:
(gdb) target extended-remote localhost:3333
(gdb) monitor reset halt
(gdb) info registers pc sp lr xpsr
预期结果:GDB 成功连接目标,复位后 CPU 处于暂停状态,能够显示 pc、sp、lr 和 xpsr 等寄存器。寄存器地址与数值由实际固件决定。
使用断点和调用栈找到异常路径
先考虑一个真实场景:主循环调用传感器采样函数,采样函数又调用缓冲区处理函数,随后程序运行异常。需要确认执行链路以及哪一层函数传入了错误参数。
在 GDB 中执行以下命令。示例假设 ELF 中存在 main、read_sensor 和 process_samples 函数;实际操作时替换为自己工程中的函数名称。
(gdb) break process_samples
(gdb) continue
(gdb) bt
(gdb) frame 0
(gdb) info args
(gdb) info locals
(gdb) frame 1
(gdb) info args
预期结果:程序在 process_samples 入口暂停;bt 按调用深度显示栈帧,通常第 0 帧是当前函数,第 1 帧是调用者,随后是更上层的调用函数。
例如,实际调用路径可能为 main 调用 read_sensor,再调用 process_samples。切换到第 1 帧后,可以检查 read_sensor 传递给处理函数的长度、缓冲区地址等参数。栈帧编号与实际代码及编译优化有关。
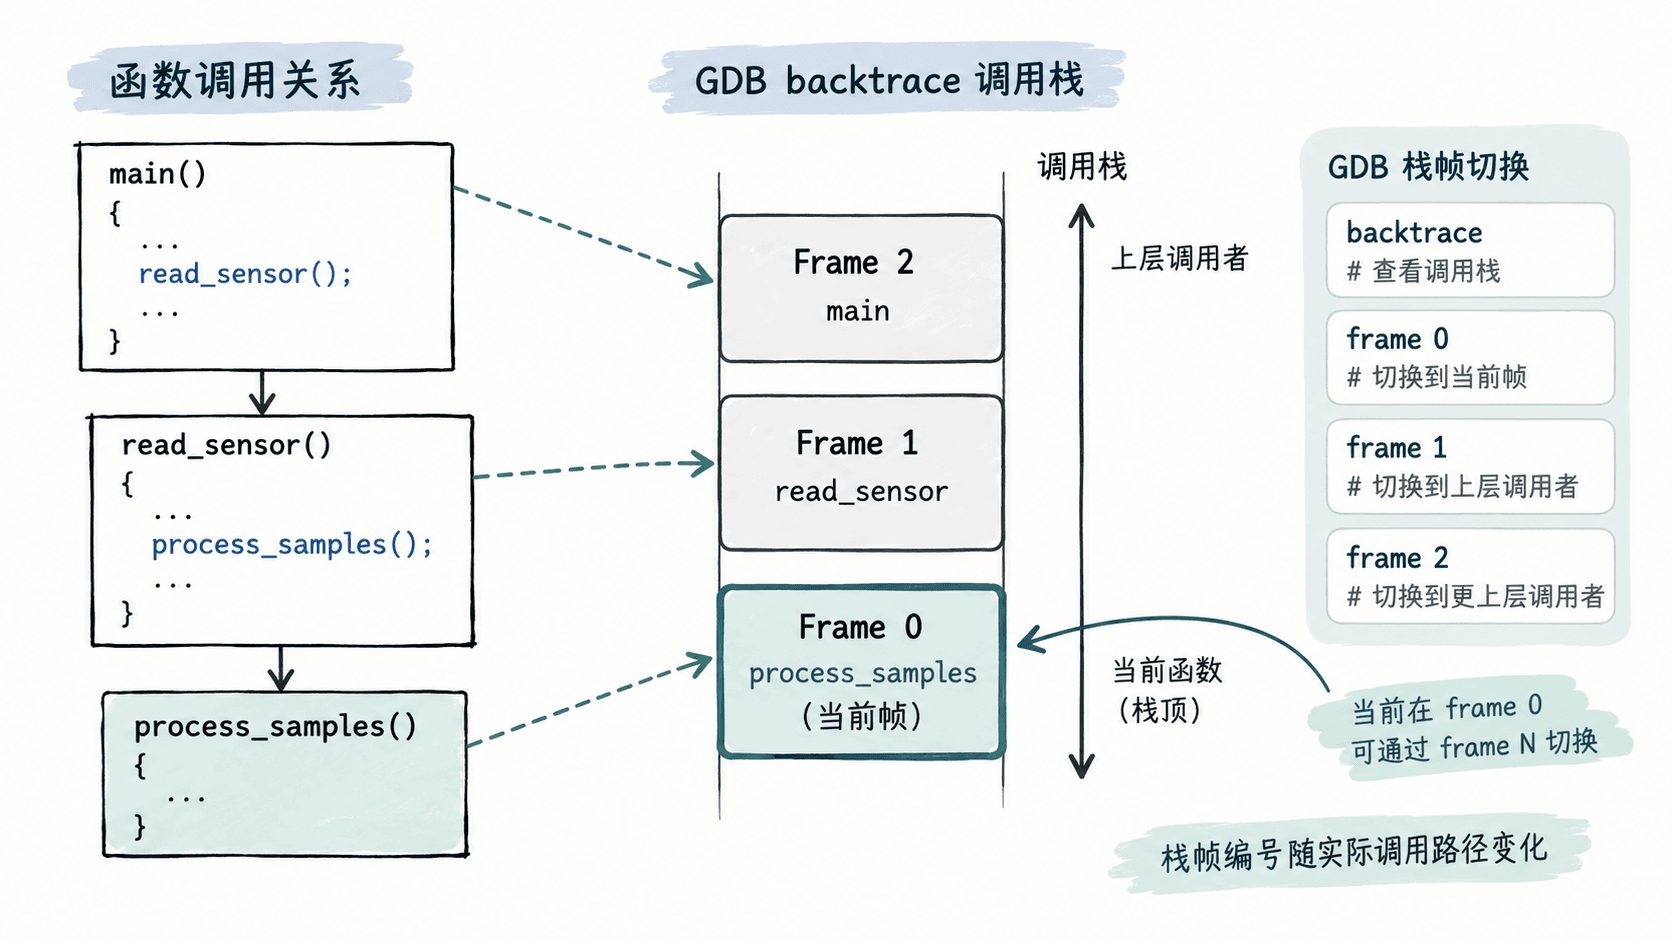
查看栈帧时应关注三个问题:当前函数收到什么参数、哪个调用者提供了这些参数、返回地址是否位于合理的代码区域。
可以进一步使用以下命令检查当前执行位置:
(gdb) info frame
(gdb) x/8i $pc
(gdb) step
(gdb) next预期结果:info frame 显示当前帧的地址与保存信息,x/8i $pc 从当前 PC 反汇编 8 条指令;step 尝试进入被调用函数,next 尝试执行到当前源代码行之后。遇到优化、异常或无法返回的函数时,单步行为可能不同。
如果 bt 只显示一帧,不能立即认定调用者不存在。应检查是否发生栈破坏、是否缺少调试信息,以及编译器是否内联函数或实施尾调用优化。
检查寄存器和原始内存
当调用栈出现异常地址、指针指向未知区域或局部变量数值不合理时,需要直接读取 CPU 寄存器和内存,而不只依赖源码变量视图。
Cortex-M 常见寄存器包括:
| 寄存器 | 调试用途 |
|---|---|
pc |
当前指令地址,确认 CPU 正在执行的位置 |
sp |
当前栈指针,检查栈地址是否合理 |
lr |
返回地址或异常返回标记 |
xpsr |
检查执行状态和异常编号 |
r0~r3 |
按常见 ARM 调用约定传递前四个整型或指针参数 |
以下命令读取当前寄存器和栈附近的数据:
(gdb) info registers
(gdb) p/x $pc
(gdb) p/x $sp
(gdb) x/8wx $sp
(gdb) x/16bx $sp
(gdb) x/8i $pc预期结果:p/x 以十六进制显示寄存器值,x/8wx 从当前 SP 开始按 32 位字查看 8 个内存单元,x/16bx 查看 16 个字节,x/8i 反汇编当前位置的 8 条指令。具体地址和数据随目标运行状态而变化。
其中 x/8wx 的含义是读取 8 个单位、采用十六进制格式、每个单位为一个 32 位字;x/16bx 则逐字节检查内容。
假设目标使用 STM32F4,其 SRAM 典型映射起点为 0x20000000,但不同型号的 SRAM 容量及分区并不相同。应根据所选芯片的数据手册和链接脚本确认 SP 是否处于有效 RAM 范围,而不能仅凭地址以 0x200 开头就认定正确。
如果正在检查某个全局缓冲区,可以直接使用符号而非猜测地址:
(gdb) p/x &sample_buffer
(gdb) p sizeof(sample_buffer)
(gdb) x/16bx &sample_buffer
预期结果:GDB 输出 sample_buffer 的实际地址、类型对应的大小,以及从缓冲区起始位置读取的 16 个字节。该示例依赖 ELF 中存在可见符号 sample_buffer,且相关地址可读取。
用观察点查出谁修改了变量
断点回答“程序何时执行到这里”,观察点则适合回答“某个内存值是什么时候发生改变的”。例如,串口接收计数器本应由接收中断修改,但主循环发现它偶尔被清零。
假设程序中存在全局变量 volatile unsigned int rx_count,并且已加载包含该符号的 ELF。可以先读取当前值,再设置硬件写入观察点:
(gdb) p rx_count
(gdb) watch -location rx_count
(gdb) continue
预期结果:GDB 为变量的存储位置建立写入观察点;目标执行到能够触发该观察点的写入后暂停,并可能显示旧值、新值及当前源码位置。若目标或调试服务器无法配置硬件观察点,GDB 会报告相应错误。
程序暂停后立即执行:
(gdb) bt
(gdb) info registers pc lr
(gdb) x/6i $pc
(gdb) info breakpoints
预期结果:可以看到当前调用上下文、PC 和 LR、附近指令,以及观察点的编号与状态。部分 Cortex-M 调试硬件会在触发指令执行后才报告数据观察点,因此 PC 不一定精确指向完成写入的那条指令,应结合前后反汇编判断。
如果观察点显示修改来自 reset_rx_state,下一步便是检查谁调用了该函数以及调用条件,而不是继续在串口中断中寻找问题。
Cortex-M 的硬件数据观察点依赖 DWT 等调试资源,可用比较器数量有限,且不同内核、探针与调试服务器的支持情况不同。对于 32 位对齐计数器,观察整个 4 字节变量通常比监视任意大内存区域更合适。
在 HardFault 中识别真正的故障指令
Cortex-M 进入 HardFault 时,GDB 的 bt 可能只显示 HardFault_Handler,这不意味着故障指令就在该处理函数中。异常入口可能自动保存 R0~R3、R12、LR、PC 和 xPSR,需要检查异常栈帧才能还原出错位置。
异常栈帧采用哪一个栈指针,取决于异常发生前线程使用 MSP 还是 PSP。异常处理模式通常使用 MSP,而异常入口保存的现场可能位于 PSP。
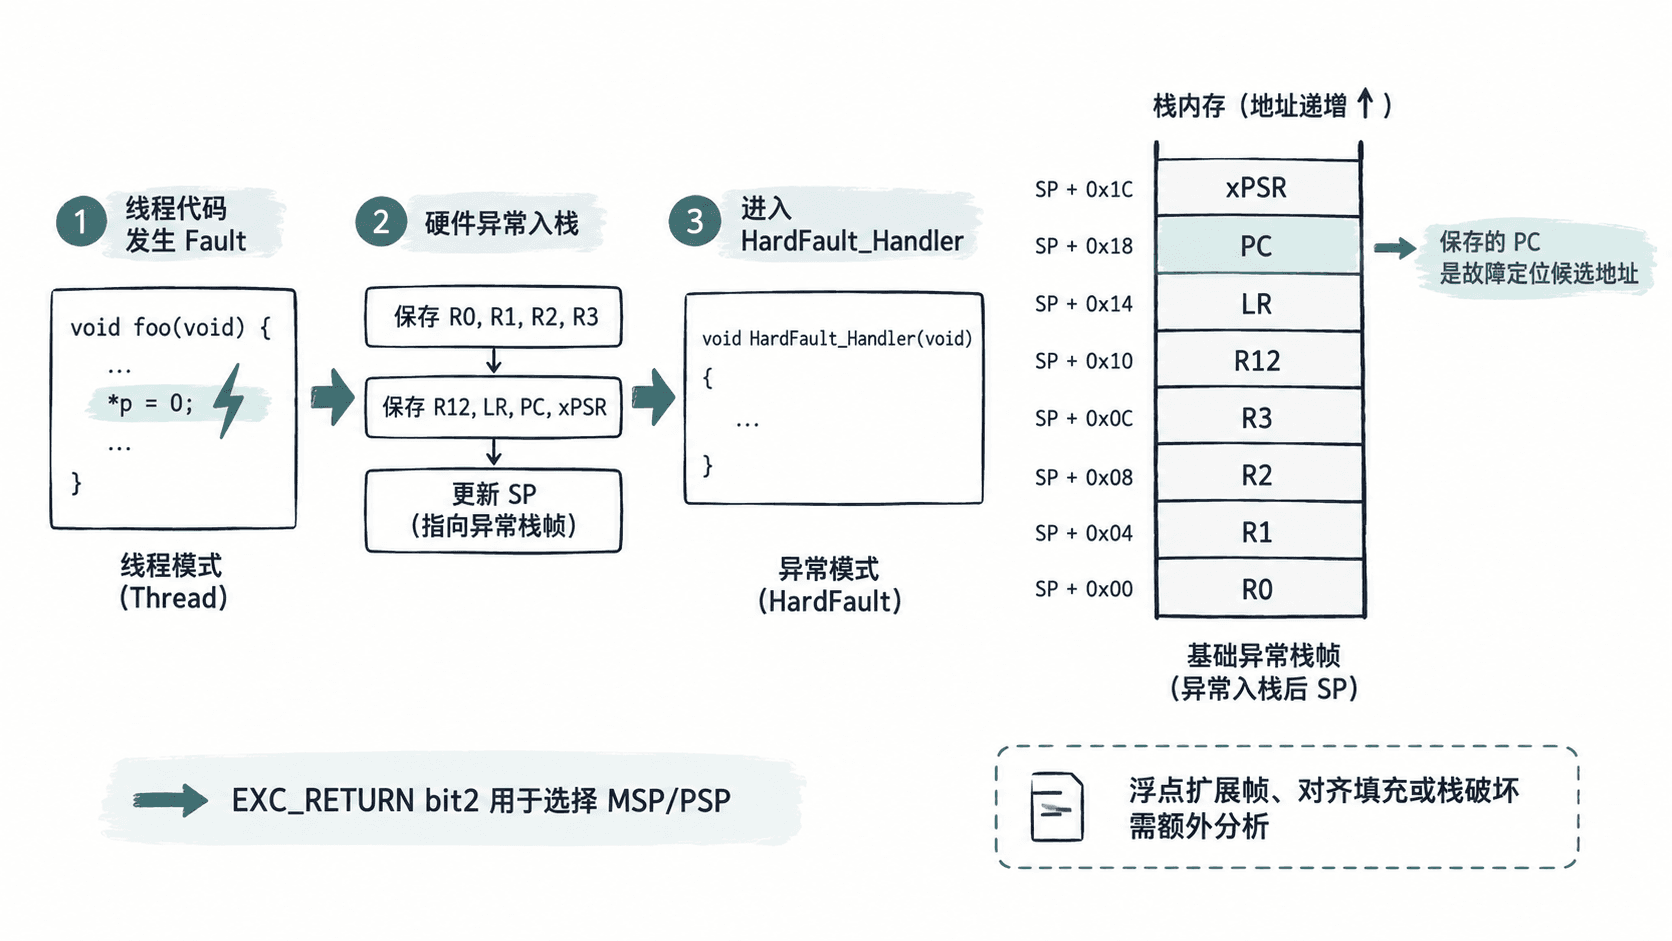
以下 GDB 命令适用于 Cortex-M3/M4 的一种常见情况:已停在普通 HardFault 处理函数入口,尚未执行会覆盖 LR 的调用,LR 保留有效的 EXC_RETURN 值,并且采用没有浮点扩展区的基础异常栈帧。
(gdb) info registers lr msp psp
(gdb) p/x ($lr & 4) ? $psp : $msp
(gdb) set $fault_sp = ($lr & 4) ? $psp : $msp
(gdb) x/8wx $fault_sp
(gdb) x/8i *(unsigned int *)($fault_sp + 24)
预期结果:GDB 从所选栈指针开始显示 8 个 32 位字,并从栈帧偏移 24 字节所保存的 PC 处反汇编指令。反汇编是否成功取决于该地址的有效性以及调试服务器能否读取相应内存。
需要特别注意:保存的 PC 不一定总是导致故障的精确指令地址,例如不精确总线错误可能延迟报告;若启用了浮点扩展异常帧、发生栈溢出或异常嵌套,也不能机械套用基础栈帧偏移。
对 Cortex-M3/M4,还可以在地址 0xE000ED28 查看配置故障状态寄存器 CFSR,在 0xE000ED2C 查看 HFSR:
(gdb) x/wx 0xE000ED28
(gdb) x/wx 0xE000ED2c
(gdb) info symbol $pc
预期结果:GDB 显示故障状态寄存器原始十六进制值,并尝试将当前 PC 解析为 ELF 中的符号。CFSR 的各状态位需要按照 ARM 架构手册解码;例如精确总线错误对应 BFSR 的 PRECISERR 位,且 BFARVALID 置位时才可以把 BFAR 当作有效故障地址。当前 PC 若位于 HardFault 处理函数,还应结合异常栈帧中保存的 PC 分析。
验证根因并结束调试
获得可疑位置之后,应通过一次受控复现确认原因,而不是只凭调用栈猜测。例如,怀疑 process_samples 的长度参数超出数组容量,应同时检查传入长度、缓冲区大小和写入循环边界。
可以在目标函数入口建立条件断点。以下示例依赖函数中存在名为 length 的参数:
(gdb) break process_samples if length > 64
(gdb) continue
(gdb) info args
(gdb) bt
预期结果:当程序执行到该函数且 length 大于 64 时暂停,并显示当前参数与调用链。如果始终没有命中,需要检查触发条件、优化导致的变量可见性问题,以及断点是否设置在正确函数上。
验证修复时建议完成三个检查:相同输入不再触发异常;相关缓冲区长度和边界符合设计;继续运行多个处理周期后,观察点不再报告意外写入。
调试结束后,可以通过 info breakpoints 查看断点编号,再使用 delete 删除全部断点和观察点,或者指定编号删除单个项目。这样后续复现时不会被旧断点干扰。
实际定位时按“断点确认路径、调用栈追溯来源、寄存器和内存检查现场、观察点锁定写入者、异常栈帧还原故障位置”的顺序推进。每得到一个证据,都要回到具体源码条件验证,才能把偶发停机缩小为可复现、可修复的故障。