
单片机与物联网 / 系统课时
读懂 Reset_Handler 流程
读懂 Reset_Handler 流程
Cortex-M 复位后不会直接执行 main(),而是先进入启动文件中的 Reset_Handler。这一过程负责准备运行环境,包括初始化 RAM 数据、执行必要的系统初始化,最后才进入应用程序。本课通过一个最小裸机示例,检查启动顺序及其常见错误。
学习目标
- 解释复位向量如何让处理器进入
Reset_Handler。 - 掌握
.data、.bss和系统初始化的执行顺序及依赖条件。 - 使用启动代码和调试断点验证
main()之前的运行过程。
从复位向量找到启动入口
以 Cortex-M3 为例,处理器复位时从向量表读取两个关键字:偏移 0x00 的初始主栈指针 MSP,以及偏移 0x04 的复位处理函数地址。向量表的起始位置由具体芯片的启动存储器映射决定,不能认为所有 Cortex-M 芯片都固定从 Flash 地址 0x08000000 取向量。
例如,某 STM32 Cortex-M3 工程把 Flash 映射到 0x08000000,RAM 位于 0x20000000,容量为 20 KiB。初始 MSP 可以设置为 0x20005000,也就是 RAM 顶部。第二个向量指向 Reset_Handler,地址最低位为 1,用来标识 Thumb 状态,并不表示处理器从奇数地址取指。
复位入口与软件调用的区别是:进入 Reset_Handler 时,不能假定普通全局变量已经初始化,也不能假定 C 运行环境已经准备完毕。此时适合执行不依赖已初始化全局变量的早期启动操作。
按依赖关系理解初始化顺序
一份常见的裸机启动代码会先完成 RAM 数据准备,再进行可能依赖全局变量的系统初始化,最后进入 main()。实际 CMSIS 厂商启动文件也可能先调用 SystemInit(),再由 C 运行时初始化数据;这要求前者不依赖尚未初始化的 RAM 全局变量。
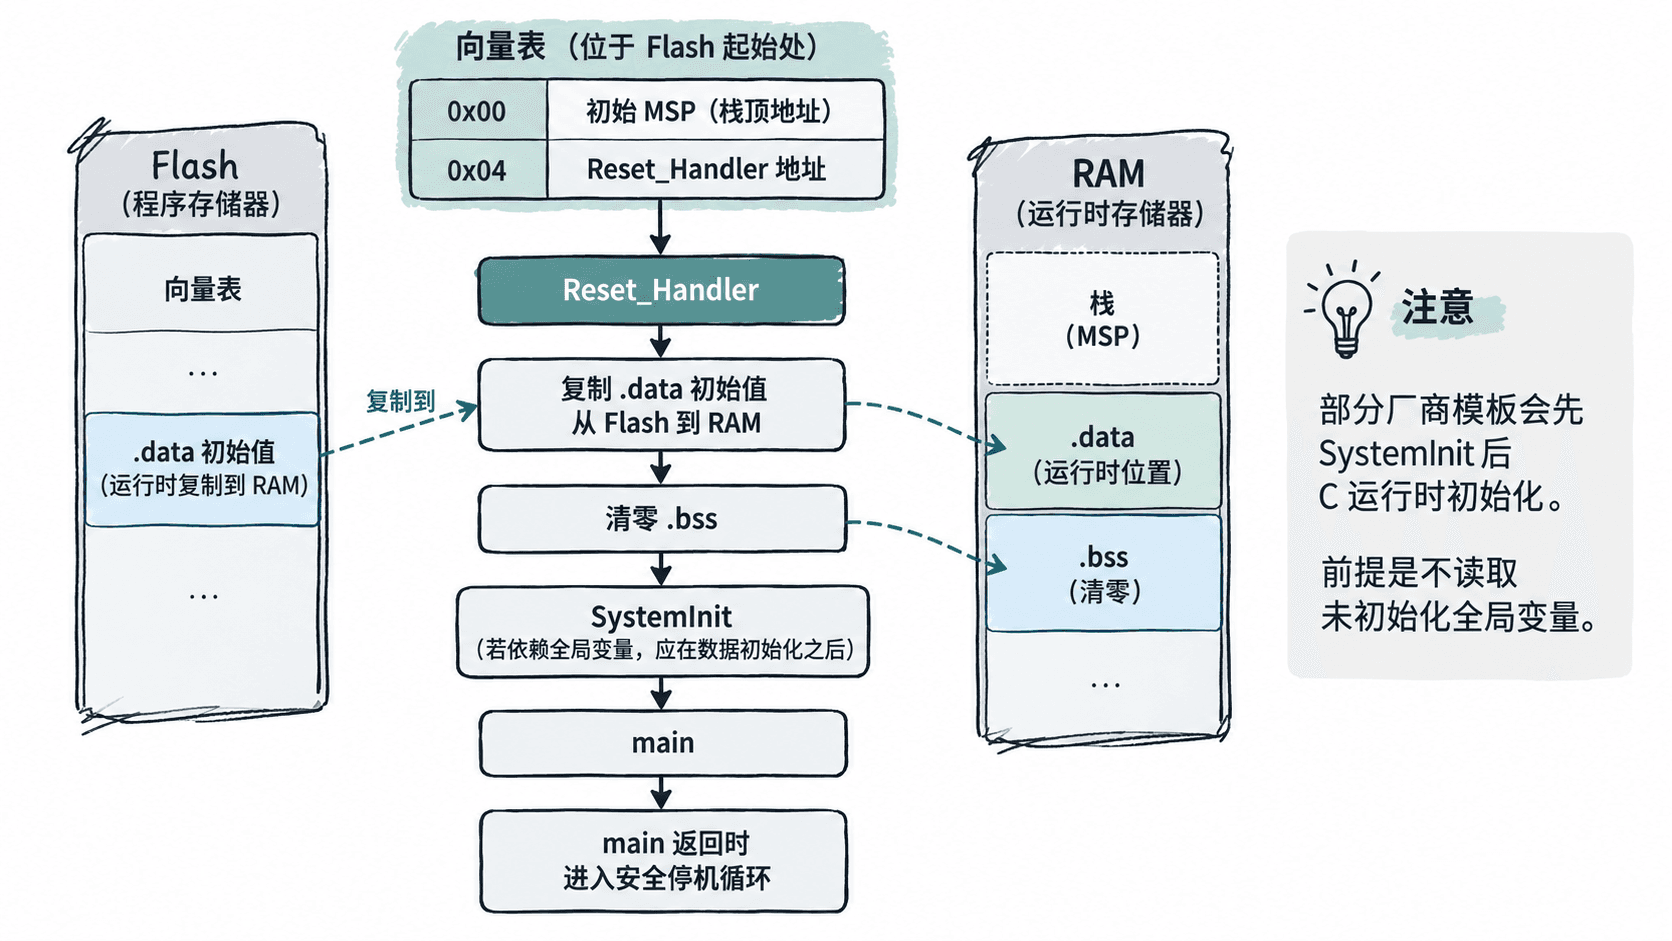
三个步骤各有不同职责:
- 初始化
.data:把 Flash 中的初始值复制到 RAM。比如uint32_t counter = 7;,程序运行时应在 RAM 中读取到 7。 - 清零
.bss:把未显式初始化或零初始化的静态存储期对象所在区域清为 0。例如文件作用域的uint32_t errors;在进入main()时必须是 0。 - 系统初始化:根据芯片和工程需求配置时钟、FPU 或其他早期硬件设置。
SystemInit()是常见 CMSIS 设备工程中的函数,但具体行为由厂商实现,不能假定它一定会切换到最高主频。
.data 和 .bss 的位置及边界一般来自链接脚本。若使用标准 C 库,还可能需要执行 C 运行时入口;C++ 工程必须正确执行静态对象构造函数,不能简单地把 main() 当作所有初始化的唯一终点。
阅读一份最小 Reset_Handler 实现
下面是适用于 ARM Cortex-M3、GNU Arm Embedded 工具链的教学示例。它使用链接脚本提供的 _sidata、_sdata、_edata、_sbss、_ebss 符号,假设已经由启动向量正确设置 MSP,且不存在必须提前初始化的其他运行时模块。
片段示例:以下函数需要配套的链接脚本、向量表、默认异常处理入口以及目标芯片工程;不能单独作为完整固件链接运行。
#include <stdint.h>

extern uint32_t _sidata, _sdata, _edata;
extern uint32_t _sbss, _ebss;
extern void SystemInit(void);
extern int main(void);

__attribute__((noreturn)) void Reset_Handler(void)
{
    // 将可写已初始化数据的初值从 Flash 复制到 RAM。
    const uint32_t *src = &_sidata;
    uint32_t *dst = &_sdata;
    while (dst < &_edata) {
        *dst++ = *src++;
    }

    // 清零未初始化的静态存储区,满足 C 语言启动要求。
    for (dst = &_sbss; dst < &_ebss; ) {
        *dst++ = 0U;
    }

    // 本示例将可能依赖 RAM 全局变量的初始化放在数据准备之后。
    SystemInit();
    (void)main();

    // main 意外返回时停在安全位置,避免执行未知代码。
    for (;;) {
        __asm volatile ("wfi");
    }
}
这里的复制循环按 32 位字访问,要求链接脚本提供的相关边界正确对齐,并使 .data 的加载镜像与运行区长度匹配。_sidata 是 Flash 加载地址,_sdata 和 _edata 定义 RAM 中的数据区;它们不是普通 C 变量,不能由程序随意赋值。
预期结果:在链接脚本和向量表配套、系统初始化正确的前提下,调试器会观察到 .data 已复制、.bss 已清零,然后进入 main()。本片段本身不打印控制台日志。
用断点确认初始化没有遗漏
在能够正常连接调试器的 Cortex-M3 工程中,分别给 Reset_Handler 入口、.data 复制循环结束处、.bss 清零结束处和 main() 设置断点。使用复位后停在复位处理函数入口的调试配置,而不是直接运行到 main(),否则可能看不到初始化过程。
可以在应用程序中准备两个观察变量:
#include <stdint.h>

volatile uint32_t boot_marker = 0x12345678U;
volatile uint32_t boot_zero;

int main(void)
{
    // 通过调试器观察启动数据是否满足预期。
    for (;;) {
        __asm volatile ("nop");
    }
}
预期结果:进入 main() 后,调试器观察到 boot_marker 为 0x12345678,boot_zero 为 0x00000000。两个对象的地址通常都在 RAM,但具体地址由链接器分配,不应直接照抄固定值。
检查过程中可按以下顺序定位:
- 停在
Reset_Handler入口,查看 MSP 是否落在有效 RAM 范围且满足架构要求的对齐条件。 - 单步执行复制循环,确认
.data运行地址已出现预期初始值。 - 单步执行清零循环,确认
.bss对应地址被清零。 - 继续到
main(),检查变量值与 PC,确认执行确实进入应用入口。
对于 GNU 工具链,还可以先检查 ELF 中的符号信息。下面命令假设当前目录已有成功链接的 firmware.elf,并安装了 arm-none-eabi-nm:
arm-none-eabi-nm -n firmware.elf | grep -E '(_sidata|_sdata|_edata|_sbss|_ebss|Reset_Handler| main$)'预期结果:输出包含链接脚本提供的边界符号,以及 Reset_Handler 和 main 的符号地址;具体地址取决于芯片内存布局和链接脚本。如果缺少所需的边界符号或地址超出预期内存区域,应先修正链接脚本再烧录。
区分启动阶段的典型错误
如果执行到 main() 后,已初始化变量的值错误,但 .bss 正常为零,应优先核对 _sidata 的 Flash 地址以及 .data 的复制范围。如果未初始化全局变量出现非零垃圾值,应检查 .bss 清零区间,而不是先怀疑编译器。
如果程序在调用 SystemInit() 前后进入 HardFault,应检查时钟寄存器访问是否适配当前芯片、栈是否有效、FPU 指令是否在支持并正确启用 FPU 的内核上执行。若调试器始终停在复位入口,还应排除单步配置、错误向量地址和看门狗再次复位。
另一个容易忽略的问题是把 SystemInit() 的位置当作 Cortex-M 架构的强制规定。实际上,架构规定复位取向量与处理器初始行为,RAM 初始化与 SystemInit() 调用顺序则由启动代码和运行时约定决定。阅读工程时,要沿真实调用链确认:谁准备 .data、谁清零 .bss、谁初始化系统、谁最终调用 main()。只要依赖关系满足,才能认为这份启动流程正确。