
单片机与物联网 / 系统课时
验证全局数据复制与零区清空
验证全局数据复制与零区清空
Cortex-M 固件启动后,已初始化的全局变量应得到编译时指定的值,未显式初始化的全局变量应为零。本课通过一个可调试的最小工程,在复位入口和 main 入口分别查看 RAM,验证启动代码确实完成了 .data 复制与 .bss 清零,并学会识别启动初始化失败。
学习目标
- 区分 .data、.bss 在 Flash 和 RAM 中的存放方式。
- 使用 GDB 在初始化前后检查全局变量及其地址。
- 根据内存变化定位链接脚本或启动代码中的常见错误。
明确两类全局变量的内存位置
以 Cortex-M3、ARM GNU Toolchain、QEMU 的 lm3s6965evb 开发板模型为例。假设链接脚本规定 Flash 起始地址为 0x00000000,SRAM 起始地址为 0x20000000,RAM 容量为 64 KiB。实际芯片必须以数据手册及链接脚本为准,不能直接套用这些地址。
在源文件中声明以下变量:
#include <stdint.h>

// 非零初始值:启动时需要从 Flash 复制到 RAM。
volatile uint32_t boot_magic = 0x12345678u;
// 未显式初始化:启动时需要清零。
volatile uint32_t boot_counter;

int main(void)
{
    // 在此行设置断点,检查启动初始化的最终结果。
    for (;;) {
        __asm volatile ("nop");
    }
}
这是片段示例,依赖已有的 Cortex-M 启动文件、链接脚本和向量表。使用 GCC 时,以 -O0 -g3 编译,并在最终链接命令中保留 -Wl,-Map=firmware.map,便于调试与核对地址。
| 对象 | 链接节 | Flash 内容 | 复位后目标 RAM 内容 |
|---|---|---|---|
| boot_magic | .data | 0x12345678 | 0x12345678 |
| boot_counter | .bss | 不需要保存初值 | 0x00000000 |
.data 的非零初始值保存在 Flash,运行地址位于 RAM;.bss 通常只占运行内存,不在固件镜像中保存对应的零字节数据。注意 volatile 方便调试器观察变量,但不负责初始化。
找到复制与清零的边界
典型链接脚本会提供 _sidata、_sdata、_edata、_sbss、_ebss 等符号。它们的准确名称取决于工程约定,下面只讨论采用这些名称的工程。
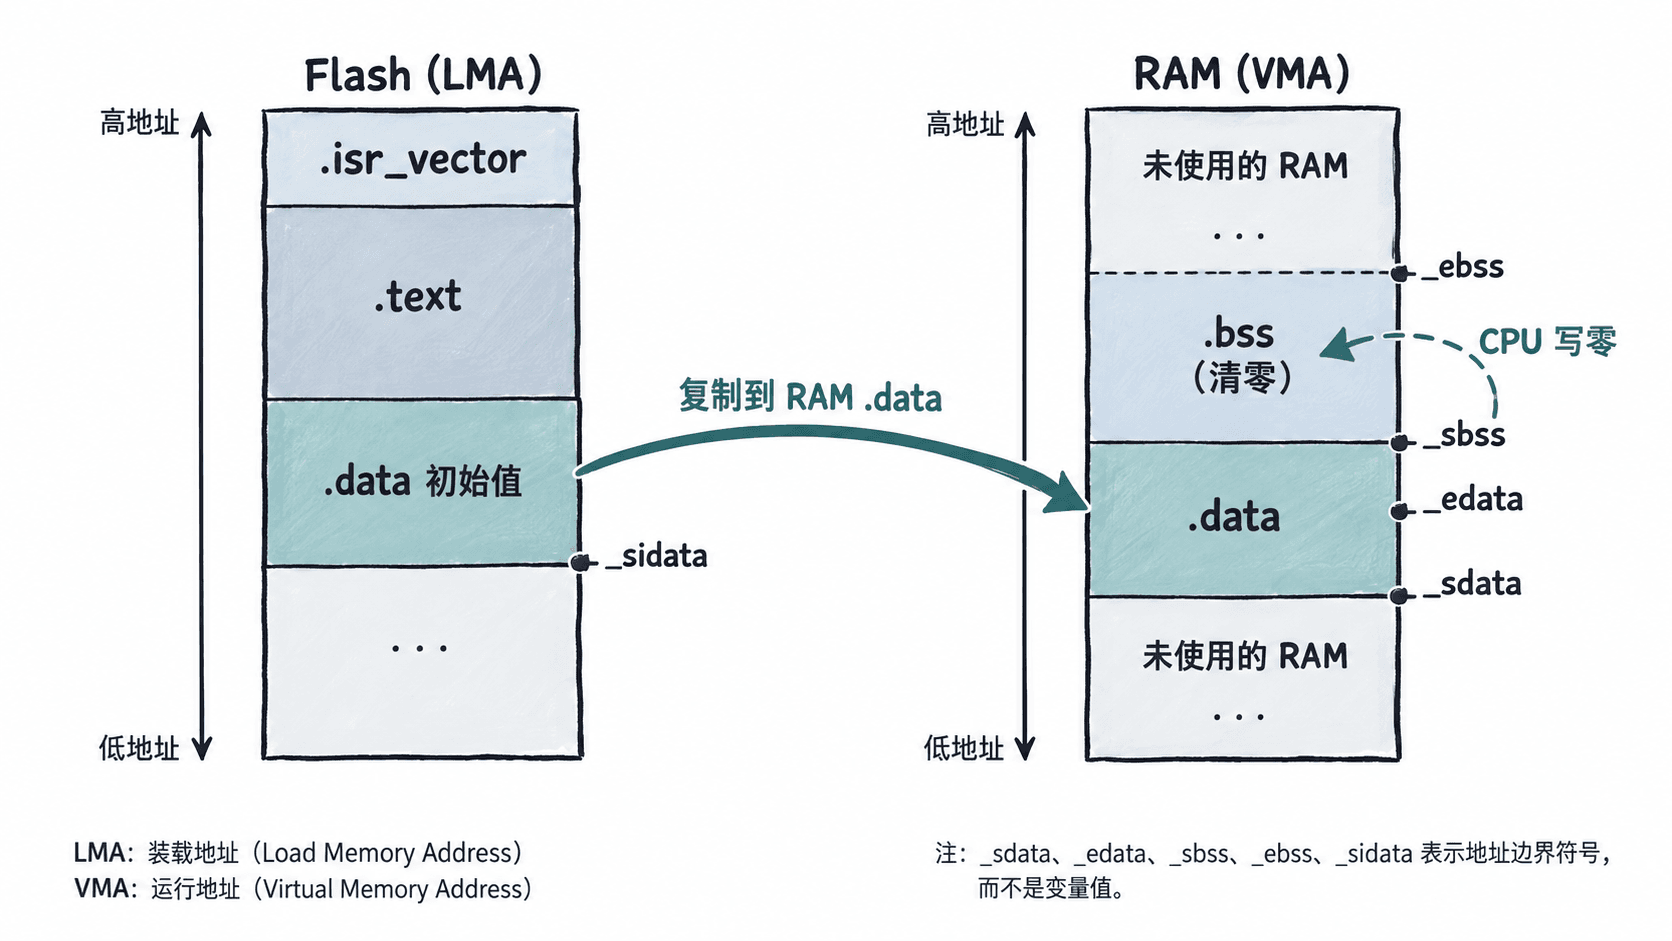
启动代码的关键操作是:从 _sidata 读取初值,复制至 _sdata 到 _edata;随后把 _sbss 到 _ebss 的 RAM 区域写零。下面是以 32 位对齐区间为前提的核心实现:
#include <stdint.h>

extern uint32_t _sidata, _sdata, _edata;
extern uint32_t _sbss, _ebss;

void init_memory(void)
{
    uint32_t *src = &_sidata;
    uint32_t *dst = &_sdata;

    // 从 Flash 装载地址复制已初始化数据到 RAM。
    while (dst < &_edata) {
        *dst++ = *src++;
    }

    // 对未初始化数据区逐字写零。
    for (dst = &_sbss; dst < &_ebss; ++dst) {
        *dst = 0u;
    }
}
这是启动代码片段示例,不是可独立运行的完整固件。依赖链接脚本定义上述符号,并保证边界为 4 字节对齐、区间大小是 4 的倍数。更通用的启动代码可按字节处理尾部。正常启动路径必须在调用 main() 之前执行初始化;如果使用 C++,还需在适当阶段执行全局构造函数。
预期结果是 boot_magic 的 RAM 内容恢复为 0x12345678,boot_counter 的 RAM 内容变为零。这里的区间结束符号采用半开区间约定,即结束地址本身不参与写入。
在 GDB 中检查初始化前后的值
先准备已经正确链接的 firmware.elf。以下命令使用 QEMU 的 Cortex-M3 开发板模型,不适用于所有 Cortex-M 芯片,也不能代替真实硬件上的启动验证。
在第一个终端启动模拟器:
qemu-system-arm -M lm3s6965evb -kernel firmware.elf -S -gdb tcp::1234 -nographic预期结果:QEMU 启动后 CPU 停在执行前的状态,GDB 调试服务监听 1234 端口;终端可能没有额外输出。端口与工程文件路径应按实际环境调整。
在第二个终端启动 GDB:
arm-none-eabi-gdb firmware.elf预期结果:GDB 装载 ELF 符号,出现 (gdb) 提示符。随后依次执行以下命令:
(gdb) target remote localhost:1234
(gdb) info address boot_magic
(gdb) info address boot_counter
(gdb) info address _sidata
(gdb) info address _sdata
(gdb) info address _edata
(gdb) info address _sbss
(gdb) info address _ebss
(gdb) x/wx &boot_magic
(gdb) x/wx &boot_counter
预期结果:两个全局变量的运行地址都应处于 SRAM 范围内,_sidata 应指向 Flash 中的初始化数据。此时读取的 RAM 数值不能直接当作 C 语言变量初始值,也不能假设复位时 RAM 一定为随机数或零。
如果尚未执行初始化,分别在复制完成与清零完成的位置设置断点。采用前面 init_memory() 实现的工程,可以先在该函数入口停下,再使用 next 单步越过两个循环,观察对应变量的变化。若工程启动文件使用汇编,则应在复制循环和清零循环之后分别设置断点。
当程序到达 main() 时,再检查一次:
(gdb) break main
(gdb) continue
(gdb) p/x boot_magic
(gdb) p/x boot_counter
(gdb) x/wx &boot_magic
(gdb) x/wx &boot_counter
预期输出中的变量值为:
(gdb) p/x boot_magic
$1 = 0x12345678
(gdb) p/x boot_counter
$2 = 0x0$1、$2 是 GDB 的历史结果编号,可能与实际会话不同。x/wx 的输出还会包含变量的实际地址,地址必须以本工程的链接结果为准。
用受控写入证明初始化确实发生
仅在 main() 看到正确的值,还不足以证明启动代码执行过复制与清零。例如某些模拟器或调试下载器可能预先初始化内存。要区分这两种情况,可以在初始化入口执行一次受控实验。
- 在
init_memory()第一条实际写入 RAM 的指令之前暂停,并确认此前没有其他代码写入这两个变量。 - 使用 GDB 把
boot_magic所在 RAM 字写为 0xA5A5A5A5,把boot_counter所在 RAM 字写为 0xFFFFFFFF。 - 单步执行 .data 复制与 .bss 清零操作。
- 在
main()再次读取两个变量,检查它们是否分别恢复为 0x12345678 和零。
在暂停状态输入:
(gdb) set {unsigned int}&boot_magic = 0xA5A5A5A5
(gdb) set {unsigned int}&boot_counter = 0xFFFFFFFF
(gdb) x/wx &boot_magic
(gdb) x/wx &boot_counter
预期结果:第一次检查可看到人为写入的两个哨兵值;继续执行初始化后,哨兵值均被正确覆盖。这比只在启动完成后查看变量更能直接验证初始化代码的效果。
根据观察结果定位故障
如果 boot_magic 错误而 boot_counter 为零,优先检查 .data 复制的源地址、目的地址和长度。尤其要检查 _sidata 是否来自 LOADADDR(.data),而不是直接拿 .data 的 RAM 运行地址作为 Flash 源地址。
如果 boot_magic 正确而 boot_counter 非零,重点检查 .bss 清零循环是否执行、边界是否正确,以及变量是否真的位于 .bss。若两者都错误,则先检查复位向量是否进入预期的 Reset_Handler,并确认初始化发生在 main() 之前。
还可以使用以下命令核对 ELF 的符号和段信息:
arm-none-eabi-nm -n firmware.elf
arm-none-eabi-objdump -h firmware.elf
预期结果:符号表列出两个变量及各段边界;节表显示 .data 具有 RAM 运行地址和 Flash 装载地址,.bss 占用 RAM 空间。具体地址与大小由链接脚本和最终构建结果决定。
| 现象 | 优先检查项 | 修正方向 |
|---|---|---|
| .data 数值不正确 | 复制源地址或区间长度 | 核对 Flash LMA 与 RAM VMA |
| .bss 不是零 | 清零循环或边界符号 | 核对 _sbss、_ebss |
| 变量地址不在 SRAM | 链接脚本的 RAM 区域 | 修正 MEMORY 和节映射 |
| 断点无法到达 main | 向量表、Reset_Handler、异常 | 检查 PC、SP 与异常现场 |
最终验收应满足三个条件:变量的运行地址落在合法 RAM 内,受控哨兵值在初始化过程中被覆盖,进入 main() 时两个变量分别为 0x12345678 和 0。三个条件同时成立,才能确认这份固件的全局数据初始化链路已按预期工作。