
单片机与物联网 / 系统课时
编写链接脚本分配代码和数据区
编写链接脚本分配代码和数据区
裸机固件即使成功编译,也可能因为代码放错地址、初始数据没有复制到 RAM 或入口符号配置错误而无法启动。本篇以 Cortex-M4 和 GNU Arm 工具链为例,编写可实际使用的链接脚本,分配 FLASH 与 RAM,并通过 ELF 文件验证最终布局。
学习目标
- 理解 FLASH、RAM、VMA、LMA 与常见输出节之间的关系。
- 编写 GNU ld 链接脚本,正确放置向量表、代码、初始化数据和零初始化数据。
- 使用
readelf、nm与size检查段地址、入口符号和内存占用。
明确芯片内存与启动约定
以下采用一颗假设的 Cortex-M4 微控制器作为完整算例,内存参数由本教程约定,不代表具体芯片型号:
| 内存区域 | 起始地址 | 容量 | 结束地址(不含) |
|---|---|---|---|
| FLASH | 0x08000000 |
256 KiB | 0x08040000 |
| RAM | 0x20000000 |
64 KiB | 0x20010000 |
假定芯片复位后从 FLASH 起始地址读取异常向量表。Cortex-M 使用向量表前两个字分别提供初始主栈指针 MSP 和复位处理函数地址,因此不能只把 main 指定为 ELF 入口就认为启动配置完成。
常见输出节的放置要求如下:
| 输出节 | 运行位置 | 初始内容存放位置 | 用途 |
|---|---|---|---|
.isr_vector |
FLASH | FLASH | 初始栈指针与中断向量 |
.text |
FLASH | FLASH | 指令、只读常量 |
.data |
RAM | FLASH | 有初始值的全局变量 |
.bss |
RAM | 无需占用 FLASH 初始化镜像 | 零初始化变量 |
例如 uint32_t count = 7; 需要在 FLASH 保存初始值,并在启动时复制到 RAM;uint32_t total; 只需要预留 RAM,启动时清零。
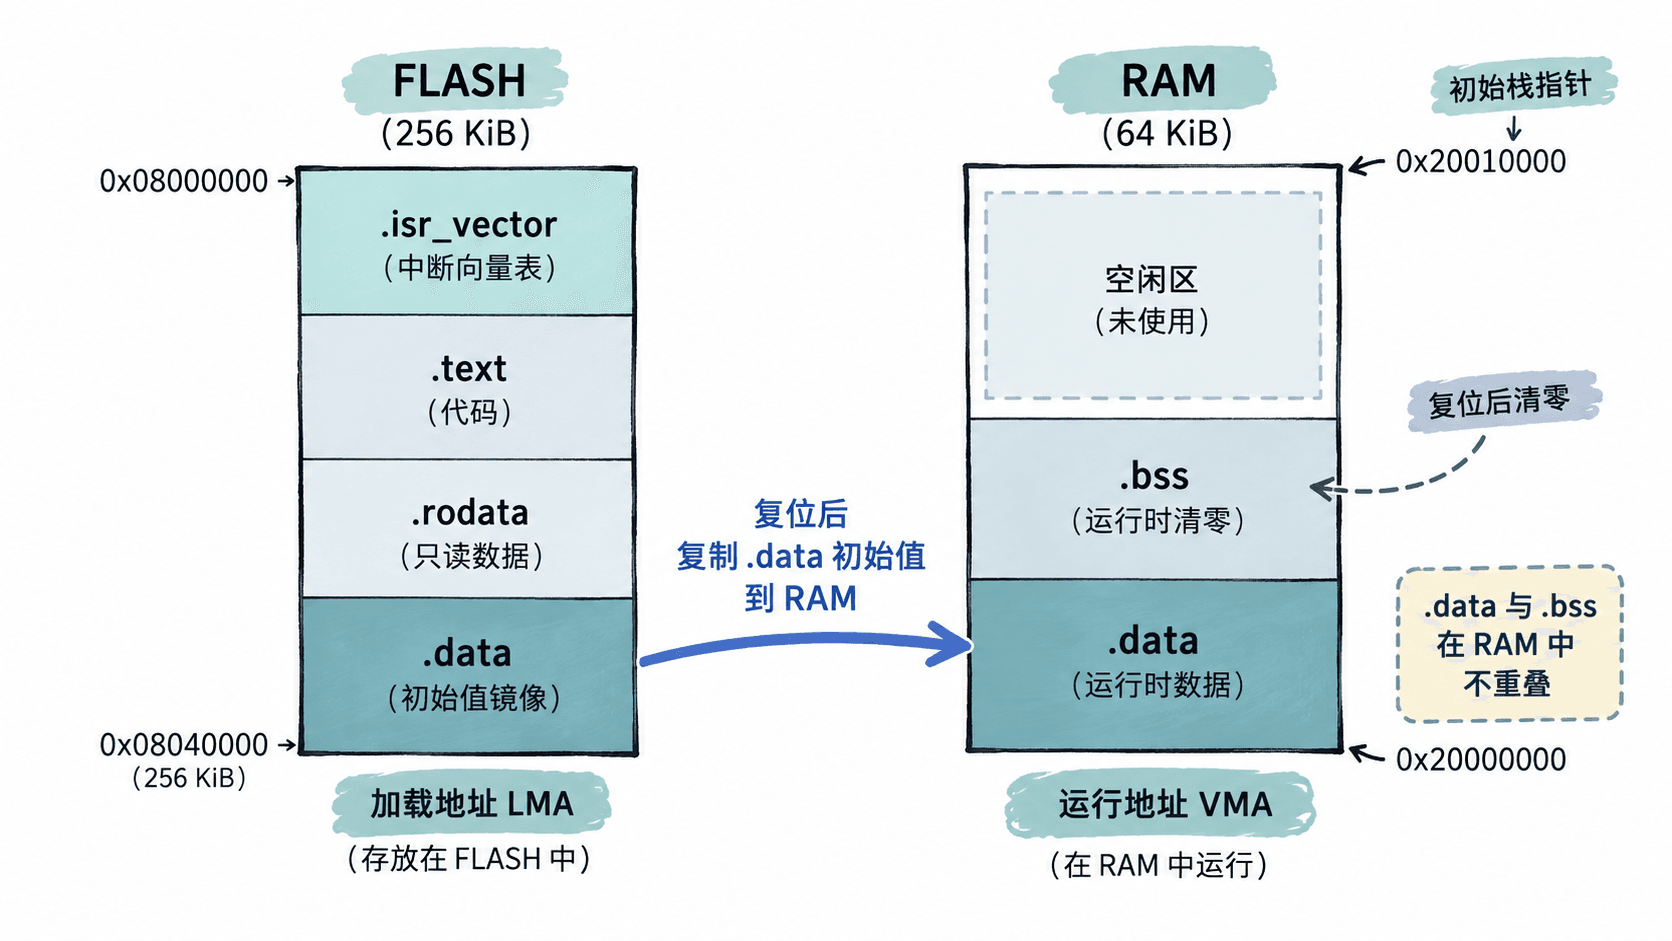
这里还有一个容易误解的地方:ENTRY(Reset_Handler) 设置的是 ELF 入口元数据,真正的 Cortex-M 硬件复位入口仍取决于向量表第二项。两者应指向同一个复位处理函数。
编写完整的 GNU ld 链接脚本
新建 linker.ld。以下语法适用于 GNU binutils 的 ld 链接脚本,配合 arm-none-eabi-gcc 使用。
/* 假设 FLASH 256 KiB、RAM 64 KiB */
MEMORY
{
    FLASH (rx)  : ORIGIN = 0x08000000, LENGTH = 256K
    RAM   (rwx) : ORIGIN = 0x20000000, LENGTH = 64K
}

/* 复位函数由启动文件定义 */
ENTRY(Reset_Handler)

_estack = ORIGIN(RAM) + LENGTH(RAM);

SECTIONS
{
    .isr_vector :
    {
        . = ALIGN(4);
        KEEP(*(.isr_vector))
        . = ALIGN(4);
    } > FLASH

    .text :
    {
        . = ALIGN(4);
        *(.text .text.*)
        *(.rodata .rodata.*)
        *(.ARM.extab* .gnu.linkonce.armextab.*)
        . = ALIGN(4);
        __text_end = .;
    } > FLASH

    .ARM.exidx :
    {
        __exidx_start = .;
        *(.ARM.exidx* .gnu.linkonce.armexidx.*)
        __exidx_end = .;
    } > FLASH

    .preinit_array :
    {
        . = ALIGN(4);
        PROVIDE_HIDDEN(__preinit_array_start = .);
        KEEP(*(.preinit_array*))
        PROVIDE_HIDDEN(__preinit_array_end = .);
    } > FLASH

    .init_array :
    {
        . = ALIGN(4);
        PROVIDE_HIDDEN(__init_array_start = .);
        KEEP(*(SORT_BY_INIT_PRIORITY(.init_array.*)))
        KEEP(*(.init_array))
        PROVIDE_HIDDEN(__init_array_end = .);
    } > FLASH

    .fini_array :
    {
        . = ALIGN(4);
        PROVIDE_HIDDEN(__fini_array_start = .);
        KEEP(*(SORT_BY_INIT_PRIORITY(.fini_array.*)))
        KEEP(*(.fini_array))
        PROVIDE_HIDDEN(__fini_array_end = .);
    } > FLASH

    .data :
    {
        . = ALIGN(4);
        _sdata = .;
        *(.data .data.*)
        . = ALIGN(4);
        _edata = .;
    } > RAM AT> FLASH

    _sidata = LOADADDR(.data);

    .bss (NOLOAD) :
    {
        . = ALIGN(4);
        _sbss = .;
        *(.bss .bss.*)
        *(COMMON)
        . = ALIGN(4);
        _ebss = .;
    } > RAM

    . = ALIGN(8);
    _end = .;

    ASSERT(_end <= _estack, "RAM overflow")
}
这一脚本的关键规则如下:
MEMORY定义允许分配的物理存储区域;ORIGIN是起点,LENGTH是容量。> FLASH和> RAM指定输出节的运行地址所在区域。.data > RAM AT> FLASH表示变量在 RAM 运行,初始化字节却保存在 FLASH。LOADADDR(.data)取得.data初始化镜像在 FLASH 中的加载地址。KEEP防止启用--gc-sections时误删向量表与初始化数组。NOLOAD表示.bss不需要在固件加载镜像中保存一份零数据。ASSERT检查已分配 RAM 区域是否超过 RAM 顶部,但不代表已经预留运行栈空间。
理解 VMA 与 LMA 的区别
链接地址有两个常见概念:VMA(Virtual Memory Address)表示程序运行时使用的地址,LMA(Load Memory Address)表示初始化镜像被存放或加载的地址。
对 .text 来说,二者通常都在 FLASH;对 .data 来说,VMA 位于 RAM,LMA 位于 FLASH。
假设某次链接得到以下地址:
| 符号或区域 | 示例地址 | 含义 |
|---|---|---|
_sidata |
0x08002800 |
.data 镜像起点 |
_sdata |
0x20000000 |
.data 运行起点 |
_edata |
0x20000080 |
.data 运行终点 |
_sbss |
0x20000080 |
.bss 起点 |
_ebss |
0x20000200 |
.bss 终点 |
_estack |
0x20010000 |
初始栈顶 |
这些只是用来解释地址关系的示例值,并非固定链接结果。启动代码应复制 0x80 字节,即 128 字节初始化数据,再将 .bss 对应的 384 字节清零。
下面给出启动初始化的片段示例,依赖链接脚本提供的五个边界符号,由 Reset_Handler 在调用 main 之前执行:
#include <stdint.h>

extern uint8_t _sidata, _sdata, _edata;
extern uint8_t _sbss, _ebss;

void init_memory(void)
{
    const uint8_t *src = &_sidata;
    uint8_t *dst = &_sdata;

    /* 复制 FLASH 中的初始化值至 RAM */
    while (dst < &_edata) {
        *dst++ = *src++;
    }

    /* 未初始化的静态存储区必须清零 */
    for (uint8_t *p = &_sbss; p < &_ebss; ++p) {
        *p = 0;
    }
}
预期结果:在相应启动代码正确调用 init_memory() 后,具有静态存储期的已初始化变量获得声明时的初值,.bss 中变量为零。实际调试时可观察 count == 7、total == 0。该片段不是独立固件,仍需中断向量表、复位处理函数和适合目标芯片的启动代码。
链接固件并检查入口与段地址
假设项目已有与 Cortex-M4 匹配的 startup.c 和 main.c,其中 startup.c 定义全局可见的 Reset_Handler、初始栈指针向量,并把向量表放入 .isr_vector 输入节;复位处理函数负责初始化内存再调用 main。
可以在 Linux、macOS 或安装 GNU Arm 工具链的终端中执行:
arm-none-eabi-gcc -mcpu=cortex-m4 -mthumb \
  -ffunction-sections -fdata-sections \
  -c startup.c -o startup.o

arm-none-eabi-gcc -mcpu=cortex-m4 -mthumb \
  -ffunction-sections -fdata-sections \
  -c main.c -o main.o

arm-none-eabi-gcc -mcpu=cortex-m4 -mthumb \
  -nostdlib -T linker.ld \
  -Wl,--gc-sections,-Map=firmware.map \
  startup.o main.o -o firmware.elf
预期结果:命令成功退出,生成 firmware.elf 和 firmware.map。这是假设已有启动文件的构建示例,不包含芯片时钟、外设初始化和标准库依赖;若源码调用 memcpy、printf 或编译器辅助函数,需额外提供相应实现或库。链接失败时应先阅读实际报错,不应把构建成功视作必然结果。
检查 ELF 头、输出节和关键符号:
arm-none-eabi-readelf -h firmware.elf
arm-none-eabi-readelf -SW firmware.elf
arm-none-eabi-nm -n firmware.elf
arm-none-eabi-size -A firmware.elf
预期结果:
readelf -h显示 ARM 目标架构,并在Entry point address中给出Reset_Handler对应的 ELF 入口地址。readelf -SW中.isr_vector、.text的地址位于0x08000000至0x0803FFFF,.data、.bss的运行地址位于0x20000000至0x2000FFFF。nm -n可找到_sidata、_sdata、_edata、_sbss、_ebss、_estack与Reset_Handler。size -A列出各节占用的字节数,实际数字由源码和工具链决定。
需要同时核对 VMA 与 LMA 时,继续执行:
arm-none-eabi-objdump -h firmware.elf预期结果:输出节表中 .data 的 VMA 在 RAM、LMA 在 FLASH;.isr_vector 和 .text 的 VMA、LMA 通常同处 FLASH。firmware.map 可进一步确认输入节属于哪个对象文件,以及各输出节和符号的最终位置。
处理常见链接布局错误
向量表消失或不在 FLASH 起点
启用 --gc-sections 后,如果没有 KEEP(*(.isr_vector)),向量表可能被回收。另一种情况是其他输出节排在向量表前面,导致芯片从 FLASH 起点读到的不是初始 MSP。
检查 firmware.map,确认 .isr_vector 的起始地址为 0x08000000。如果固件使用 Bootloader 偏移启动,必须将脚本内存起点与实际启动映射协调,并按所用 Cortex-M 内核支持的方式配置向量表基址。
初始化变量出现随机值
如果 .data 运行地址正确,却没有按照 _sidata 到 _sdata 的关系复制数据,带初始值的全局变量在启动后可能错误。
正确修复是检查 AT> FLASH、LOADADDR(.data) 和启动复制循环是否对应,且复制发生在进入 main 前。不能将 .data 直接改到 FLASH 来掩盖错误,因为可写变量仍需要 RAM。
固件链接成功但运行时栈溢出
当前脚本检查的是静态分配区与 RAM 顶部的关系,并未确保剩余空间能够容纳栈。假设静态区结束于 0x2000F000,剩余只有 4096 字节;若运行中需要 8 KiB 栈,仍可能发生栈覆盖。
可在栈从 RAM 顶部向低地址增长、且没有其他动态内存占用的简化工程中预留 8 KiB:
/* 片段示例:放在 SECTIONS 内,用于替换原有 ASSERT */
__stack_size = 8K;
ASSERT(_end + __stack_size <= _estack,
       "RAM cannot fit reserved stack")
此检查依赖 _end 表示所有静态 RAM 分配的末端,且不包含额外堆、DMA 缓冲区或独立栈。若有中断嵌套、RTOS 多任务栈或动态内存,还应单独计算并预留对应区域。
最后进行一次实际验收:确认向量表在预期启动地址,代码位于 FLASH,.data 与 .bss 位于 RAM,初始化镜像存在于 FLASH,所有边界符号按地址顺序排列,且保留足够栈空间。上述条件同时成立,才算完成了从链接脚本到可启动内存布局的基本闭环。