
单片机与物联网 / 系统课时
通过 R0 至 R15 追踪函数调用
通过 R0 至 R15 追踪函数调用
调试 Cortex-M 裸机程序时,函数参数为什么会出现在 R0,返回地址为什么保存在 LR,执行完函数后 SP 又如何恢复?本课通过一个可编译的 C 与 Thumb 汇编示例,追踪函数调用前后的关键寄存器,学会利用调试器定位参数错误、返回异常和栈问题。
学习目标
- 识别 R0~R15 的基本职责,区分参数、返回值、栈指针、链接寄存器和程序计数器。
- 按 Arm AAPCS 调用约定追踪一次函数调用,解释 BL、BX LR 和栈保存操作。
- 使用 GDB 观察寄存器与栈内存,判断函数调用是否符合预期。
认识 R0 至 R15 的职责
Cortex-M 的基本整数寄存器视图包含 R0~R12,以及具有专门用途的 R13~R15。函数调用遵循 Arm AAPCS(Procedure Call Standard for the Arm Architecture)时,寄存器并非可以随意分配。
| 寄存器 | 主要职责 | 调用约定 |
|---|---|---|
| R0~R3 | 前四个整数或指针参数、部分返回值 | 调用者保存,调用后可能改变 |
| R4~R8 | 保存需要跨调用保留的数据 | 被调用者负责恢复 |
| R9 | 平台相关寄存器 | 是否作为被调用者保存寄存器取决于平台 ABI |
| R10~R11 | 保存需要跨调用保留的数据 | 被调用者负责恢复 |
| R12 | 临时寄存器 IP | 调用者保存 |
| R13(SP) | 当前栈指针 | 函数返回时恢复调用前的栈状态 |
| R14(LR) | 链接寄存器,通常保存返回地址 | BL 写入返回地址 |
| R15(PC) | 程序计数器 | 控制下一段执行流程 |
这里的“调用者保存”不是说调用者必须每次压栈,而是调用者如果还需要旧值,就必须在调用前自行保存。R4~R8、R10~R11 则由使用它们的被调用函数负责保持原值。
例如,函数 add(7, 5) 进入时通常将 7 放入 R0、5 放入 R1,计算结果 12 返回到 R0。返回后不能假设 R1~R3 仍保留调用前的内容。
追踪 BL 指令和返回地址
对于常见的同步函数调用,BL(Branch with Link)负责跳转到目标函数,同时把返回位置写入 LR。被调用函数可以使用 BX LR 返回;如果内部还要调用其他函数,往往需要先保存自己的 LR。
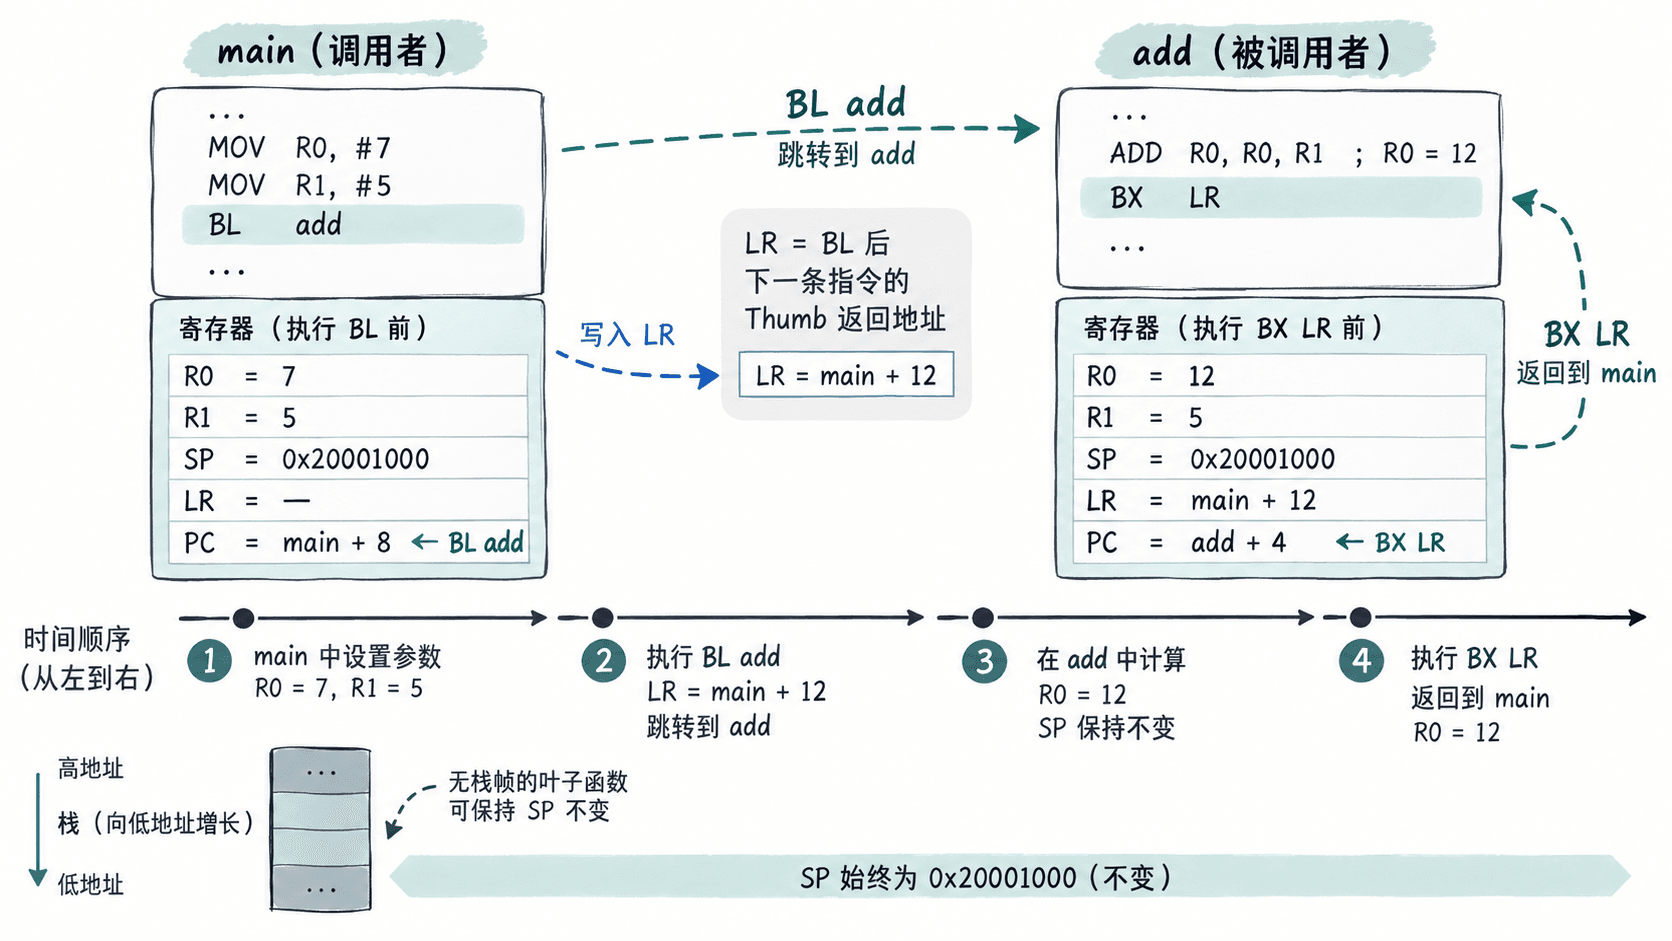
下面是适用于支持 Thumb-2 的 Cortex-M3/M4/M7 等内核的 GNU 汇编示例。保存为 add.S,使用 GNU Arm Embedded Toolchain 编译;该文件仅定义函数,需由其他代码调用。
.syntax unified
.thumb
.text
.align 2
.global add
.type add, %function
.thumb_func
add:
    adds r0, r0, r1   @ R0 接收两个参数的32位加法结果
    bx lr             @ 使用 LR 返回调用者
.size add, .-add
片段示例依赖调用者按 AAPCS 将参数放入 R0、R1。adds 进行 32 位加法并更新条件标志,若结果超出 32 位则按模 截断。
假设进入 add 时 R0=7、R1=5、SP=0x20001000,则可以逐步得到:
| 执行位置 | R0 | R1 | SP | LR |
|---|---|---|---|---|
| 进入 add | 7 | 5 | 0x20001000 | 调用者返回地址 |
| 执行 adds 后 | 12 | 5 | 0x20001000 | 不变 |
| 执行 bx lr 后 | 12 | 5 | 0x20001000 | 不变 |
这里的 SP 地址仅用于演示,并非某块开发板的固定值。此函数不访问栈,因此没有必要修改 SP。BX LR 会根据 LR 中的返回地址恢复执行位置;Thumb 状态通常通过地址最低位表示,调试器显示 PC 时可能使用清除该状态位后的指令地址。
观察嵌套调用如何保存 LR 和栈
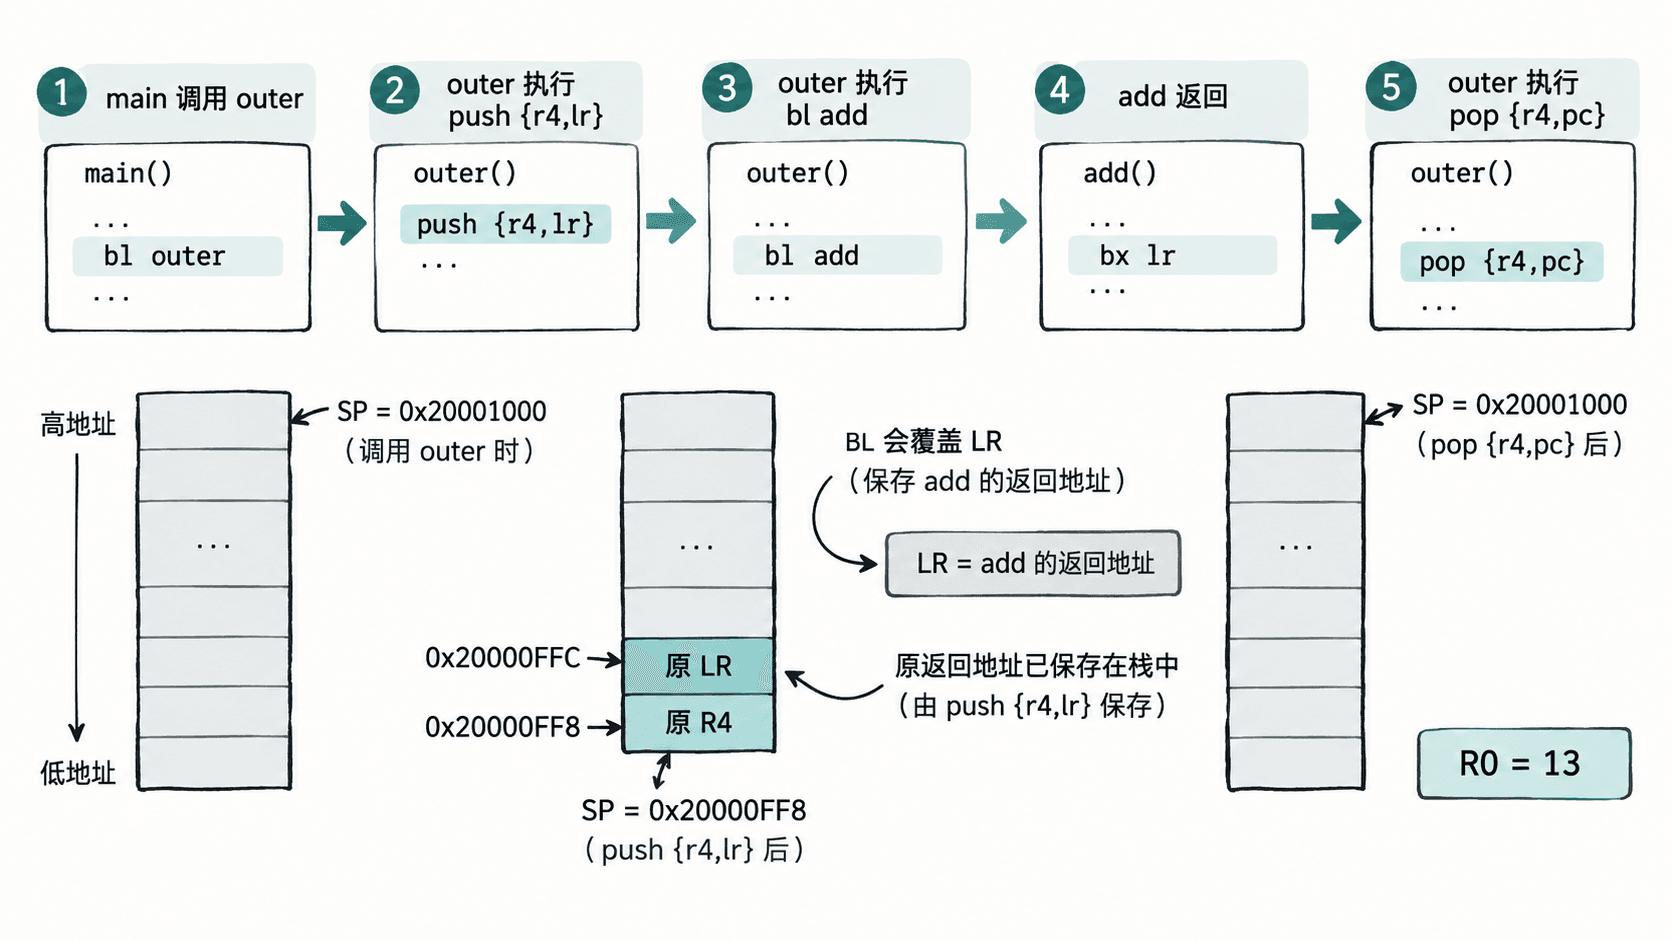
当 outer 调用 add 时,BL add 会覆盖 outer 原先的 LR。如果 outer 还想返回自己的调用者,就需要在调用前保存原 LR。
下面使用一个完整的 Thumb 汇编函数演示。它接收 R0、R1 两个参数,调用 add 后再给结果加 1。依赖上一节定义的 add 函数,且假设入口 SP 满足 AAPCS 的 8 字节对齐约束。
.syntax unified
.thumb
.text
.align 2
.global outer
.type outer, %function
.thumb_func
outer:
    push {r4, lr}     @ 保存被调用者保存寄存器和返回地址
    bl add            @ R0、R1 作为参数,结果从 R0 返回
    adds r0, r0, #1   @ 将结果加一
    pop {r4, pc}      @ 恢复 R4 并返回 outer 的调用者
.size outer, .-outer
片段示例需要与 add.S 一同链接。这里保存 R4 只是为了构造 8 字节栈帧并演示其恢复规则,函数实际并没有修改 R4;工程中也可根据目标指令集与编译器策略选择其他符合 ABI 的保存方式。
假设调用 outer(7, 5) 时 SP=0x20001000,执行过程如下:
push {r4, lr}使 SP 减少 8 字节,变为 0x20000FF8,将原 R4 与 LR 保存到栈中。bl add覆盖 LR,使其指向outer内bl add后面的指令位置。add返回 R0=12,随后outer执行加一操作,令 R0=13。pop {r4, pc}恢复 R4,将栈中保存的返回地址装载到 PC,并令 SP 恢复为 0x20001000。
使用 GDB 实际观察寄存器
使用 Cortex-M3 及兼容目标内核调试时,可以通过 arm-none-eabi-gdb 连接已经启动的 GDB Server。以下命令假设本地 GDB Server 监听 3333 端口,固件 ELF 文件名为 firmware.elf,且 ELF 含有 outer 与 add 符号。
arm-none-eabi-gdb firmware.elf预期结果:GDB 启动并读取 ELF 的符号信息,进入 (gdb) 提示符;具体启动版权信息因版本而异。
然后在 GDB 内依次执行:
(gdb) target extended-remote localhost:3333
(gdb) break outer
(gdb) continue
(gdb) info registers r0 r1 r4 sp lr pc
(gdb) x/4wx $sp
(gdb) disassemble outer
(gdb) stepi
(gdb) info registers sp lr pc
以上为 GDB 命令示例,依赖目标已停止在可继续执行的状态、固件正在运行且会调用 outer。如果当前程序停在复位入口,应先按调试场景启动或复位并运行目标。stepi 一次只执行一条机器指令,因此能精确比较寄存器变化。
预期结果:断点命中 outer 后可以观察传入的 R0、R1。若第一条实际指令是 push {r4, lr},单步后 SP 应减少 8,栈中保存的值可使用 x/2wx $sp 检查。具体 PC、LR 数值由链接地址与实际执行位置决定,不应与演示地址强行对齐。
可继续使用 stepi 跨过 bl add,在 add 入口检查 LR,确认它保存了返回到 outer 后续指令的位置。调试器也支持 info registers 查看全部通用寄存器,以及 bt 查看可解析的调用栈。
根据寄存器异常定位问题
函数返回异常时,先区分参数错误、调用约定违反和栈损坏,避免看到 HardFault 就直接修改中断配置。
| 观察现象 | 优先检查 | 修复方向 |
|---|---|---|
| 函数入口 R0、R1 不符合预期 | 调用点、参数类型和函数声明 | 保证调用声明与 ABI 一致 |
| 内层函数调用后无法返回外层 | 调用前 LR 是否保存 | 非叶子函数正确保存并恢复返回地址 |
| 函数返回后 R4 意外变化 | 被调用函数是否修改 R4 却未恢复 | 遵守被调用者保存规则 |
| SP 返回后比调用前小 8 字节 | PUSH 与 POP 是否配对 | 修复栈平衡并保持必要对齐 |
| PC 指向无效区域 | 栈中保存的 LR、函数指针 | 检查越界写入和异常返回上下文 |
还要区分普通函数返回与异常返回:中断入口由硬件自动保存部分执行上下文;异常处理程序的 LR 可能包含特殊的 EXC_RETURN 值,而不是普通函数的返回地址。不能直接将这种值按普通代码地址解释。
实际练习可在 outer 入口、add 入口及 outer 返回前分别记录 R0、R1、SP、LR 和 PC。若调用参数为 7、5,正常返回值应为 13,且 outer 返回后 SP 应恢复到调用前的值。只要能解释这五个寄存器在三个位置的变化,就已经具备跟踪大多数简单裸机函数调用的基础。