
单片机与物联网 / 系统课时
从 xPSR 判断执行状态与标志
从 xPSR 判断执行状态与标志
调试 Cortex-M 固件时,程序为什么进入异常、比较结果是否满足条件、当前能否正常执行 Thumb 指令,都能从 xPSR 中找到线索。本篇通过寄存器位域、实际数值解码和 CMSIS 读取示例,建立一套可直接用于断点调试的状态检查方法。
学习目标
- 区分 APSR、IPSR 和 EPSR 的职责,定位 xPSR 中的重要位域。
- 根据 NZCV 条件标志、异常编号和 T 位判断处理器状态。
- 使用 CMSIS 和调试器读取状态,并识别常见误判。
认识 xPSR 的三个组成部分
xPSR 是 Cortex-M 的组合程序状态寄存器视图,包含三个逻辑部分:APSR、IPSR 和 EPSR。它们分别回答运算结果如何、当前执行哪个异常、指令执行状态如何。
| 部分 | 主要内容 | 调试用途 |
|---|---|---|
| APSR | N、Z、C、V、Q 等条件或饱和标志 | 判断运算及比较结果 |
| IPSR | 当前异常编号 | 区分线程与异常处理 |
| EPSR | T 位、部分内核支持的 IT/ICI 状态 | 检查指令执行状态 |
以 Cortex-M3/M4 为例,常用位域如下:
| xPSR 位 | 含义 |
|---|---|
| 31 | N:结果负号标志 |
| 30 | Z:结果为零标志 |
| 29 | C:进位或无借位标志 |
| 28 | V:有符号溢出标志 |
| 27 | Q:饱和标志,取决于内核支持 |
| 26:25、15:10 | IT/ICI 状态,具体支持情况依内核架构而定 |
| 24 | T:Thumb 执行状态 |
| 8:0 | IPSR:当前异常编号 |
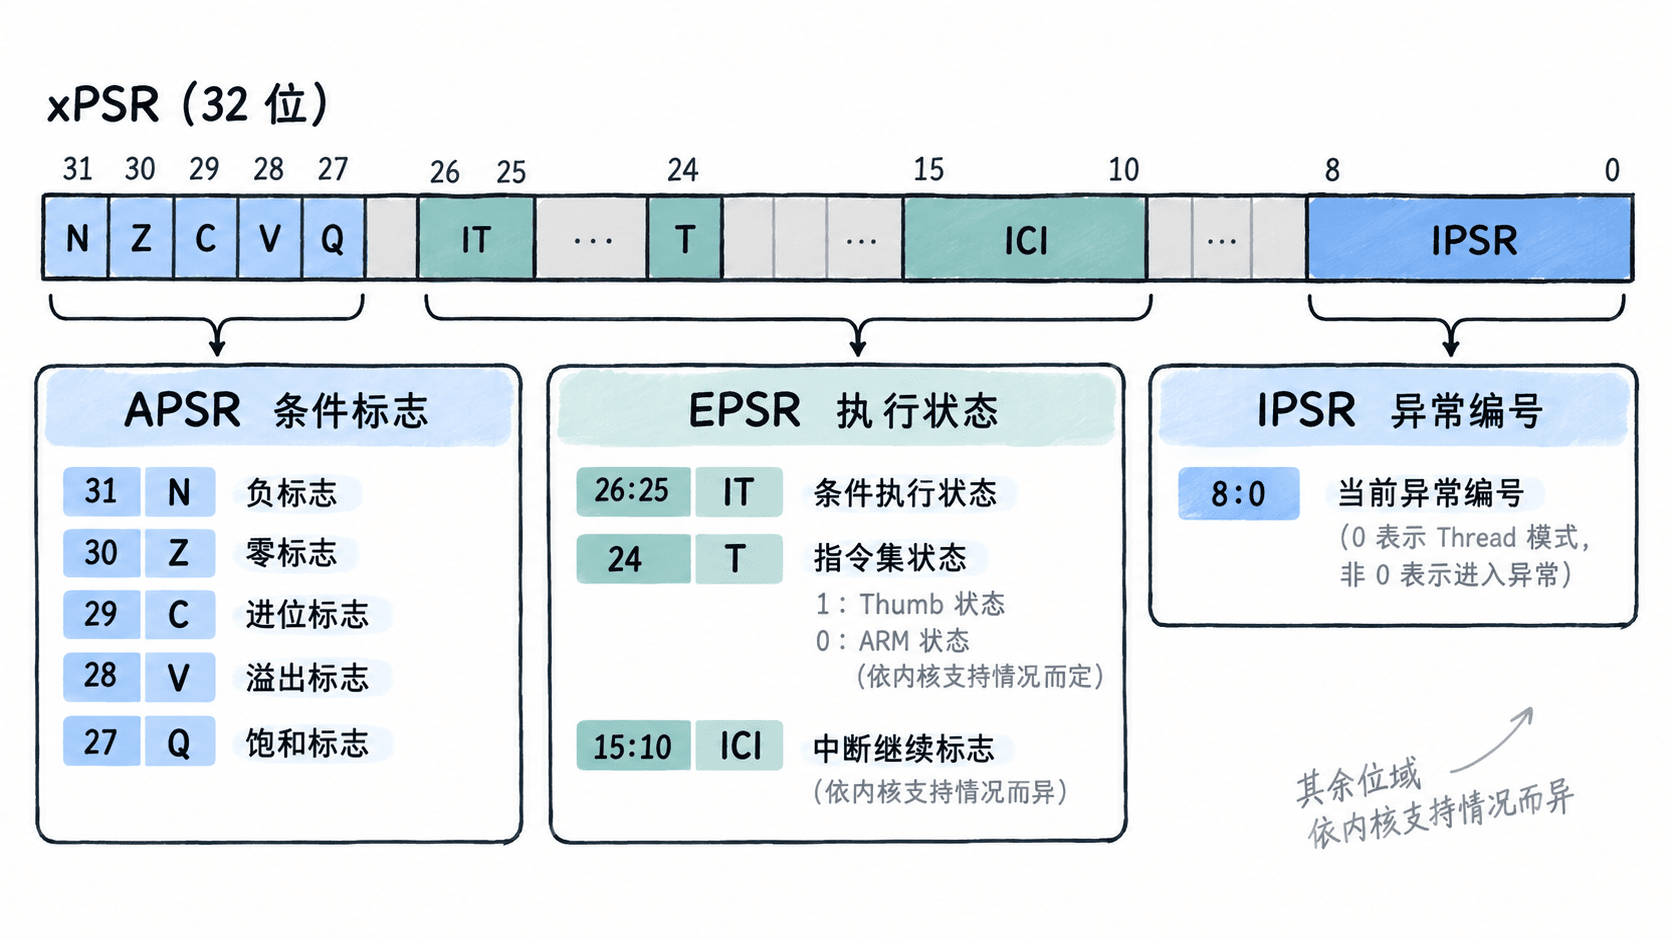
使用 APSR 判断条件标志
APSR 的 N、Z、C、V 可以反映最近一次更新标志的运算结果。不是每条指令都会更新这些标志,普通数据搬运或不带更新标志语义的运算可能保留原值。
- N=1:运算结果最高有效符号位为 1。
- Z=1:参与更新标志的运算结果为零。
- C=1:加法产生进位,或减法没有产生借位。
- V=1:发生有符号算术溢出。
例如执行 CMP 比较无符号整数 5 和 7,实质上计算 5-7 并更新 NZCV,但不保存差值。按 32 位运算,其标志为 N=1、Z=0、C=0、V=0。因此 BLO 的无符号小于条件成立,而 BGE 的有符号大于等于条件不成立。
特别注意 C 的解释:对于减法,C=1 代表没有借位,不能把它直接理解为结果大于零。判断有符号大小时,要结合 N 与 V,而不能只检查 N。
使用 IPSR 识别当前异常
IPSR 的异常编号为 0 时,处理器正在 Thread mode(线程模式)执行;非零时,处理器正在 Handler mode(异常处理模式)执行。常见编号如下。
| IPSR 编号 | 含义 |
|---|---|
| 0 | Thread mode |
| 2 | NMI |
| 3 | HardFault |
| 11 | SVCall |
| 14 | PendSV |
| 15 | SysTick |
| 16 及以上 | 外部中断,编号减 16 得到 IRQn |
例如 IPSR=15 表示当前正在处理 SysTick 异常;IPSR=22 表示当前处理外部 IRQn=6,而不是外部中断 22。具体外设名称由芯片厂商的中断向量表决定。
异常嵌套时,IPSR 表示当前正在执行的异常,而不是所有处于挂起或被抢占状态的异常。若要分析完整嵌套关系,还需要结合异常栈帧和 NVIC 状态。
使用 EPSR 检查执行状态
Cortex-M 仅执行 Thumb 指令集,EPSR 的 T 位正常情况下应为 1。调试器显示的 xPSR 位 24 就是 T 位;它不是处理器在 ARM 与 Thumb 两套指令模式之间切换的开关。
例如 xPSR=0x01000000,T=1、IPSR=0,说明当前处于 Thumb 执行状态且没有正在处理的异常。若读取到 xPSR=0x6100000F,则可以进一步拆解:
- N=0、Z=1、C=1、V=0,表示最近一次更新标志的运算得到零结果,并设置了 C。
- T=1,表示 Thumb 执行状态。
- IPSR=15,表示当前处于 SysTick 异常处理程序中。
这里的 NZCV 只能说明保存该状态时的条件标志,不能直接推断是 SysTick 内哪一条指令产生的。EPSR 中的 IT/ICI 位也不应当当作普通软件状态变量修改。
使用 CMSIS 读取并验证状态
在已具备启动文件、链接脚本和 CMSIS 内核头文件的 Cortex-M 工程中,可以调用 CMSIS 提供的内联函数获取状态。下面示例以支持 __get_xPSR()、__get_APSR() 和 __get_IPSR() 的 CMSIS Cortex-M 工程为前提,头文件由具体芯片工程提供。
#include <stdint.h>
#include "cmsis_gcc.h"

volatile uint32_t debug_xpsr;
volatile uint32_t debug_apsr;
volatile uint32_t debug_ipsr;
volatile uint32_t debug_t;
volatile uint32_t debug_exception;

int main(void)
{
    // 在同一执行位置采样,避免中途调用其他函数改变标志。
    debug_xpsr = __get_xPSR();
    debug_apsr = __get_APSR();
    debug_ipsr = __get_IPSR();

    // 仅提取通用状态,不假设所有 Cortex-M 都实现额外标志位。
    debug_t = (debug_xpsr >> 24) & 1u;
    debug_exception = debug_ipsr & 0x1FFu;

    while (1) {
        __NOP();
    }
}
此例使用 GCC 版本的 CMSIS 内核支持头文件;其他编译器应改用对应 CMSIS 工具链头文件,或直接使用设备头文件提供的 CMSIS 接口。工程还必须提供与芯片匹配的启动代码和链接配置。
预期结果:在正常进入 main 且没有异常嵌套的情况下,暂停程序并查看全局变量,应满足 debug_t=1、debug_exception=0。debug_xpsr 的高位条件标志取决于此前执行的指令,不应预设固定值。
如果使用支持 Cortex-M 的 GDB 调试器,也可以在暂停后直接执行:
(gdb) info registers xpsr预期结果:GDB 显示当前 xPSR 数值,具体数值随运行位置变化。对于 0x01000000,可验证 T=1、IPSR=0。部分 GDB 版本可能采用不同的寄存器名称或显示格式,应以 info registers 实际列出的名称为准。
检查异常现场时,应在异常处理函数入口设置断点,并读取当时的 xPSR,而不是只看 main 保存的快照。尤其要区分当前处理器 xPSR 与异常入栈时保存的 xPSR:前者描述正在执行的异常,后者保留被中断上下文的状态。发生 HardFault 时,优先核对这两个现场,再结合堆栈中的 PC、LR 以及可用的故障状态寄存器定位问题。