
Vue / 系统课时
控制页面访问权限
控制页面访问权限
本课解决“用户知道页面地址后可以绕过菜单直接访问”的问题。你将把角色和权限标识写入路由元信息,在全局导航守卫中统一完成登录校验、授权判断和 403 跳转,并明确前端控制与服务端鉴权的边界。
学习目标
- 为路由定义统一的角色与权限元信息
- 在导航守卫中实现可预测的访问判定
- 正确区分未登录、无权限和接口拒绝三类结果
定义清晰的授权规则
页面是否显示在菜单中与页面是否允许访问是两件事。菜单过滤改善界面体验,路由守卫负责阻止通过地址栏直接进入。建议把公开页面标记为 public,受保护页面使用 roles 和 permissions 描述访问条件。
本课采用一套明确规则:roles 中任意一个角色匹配即可;permissions 中列出的权限必须全部具备;两个字段同时存在时,两组条件都要通过。规则应集中在一个函数中,避免菜单、按钮和路由各写一套不同判断。
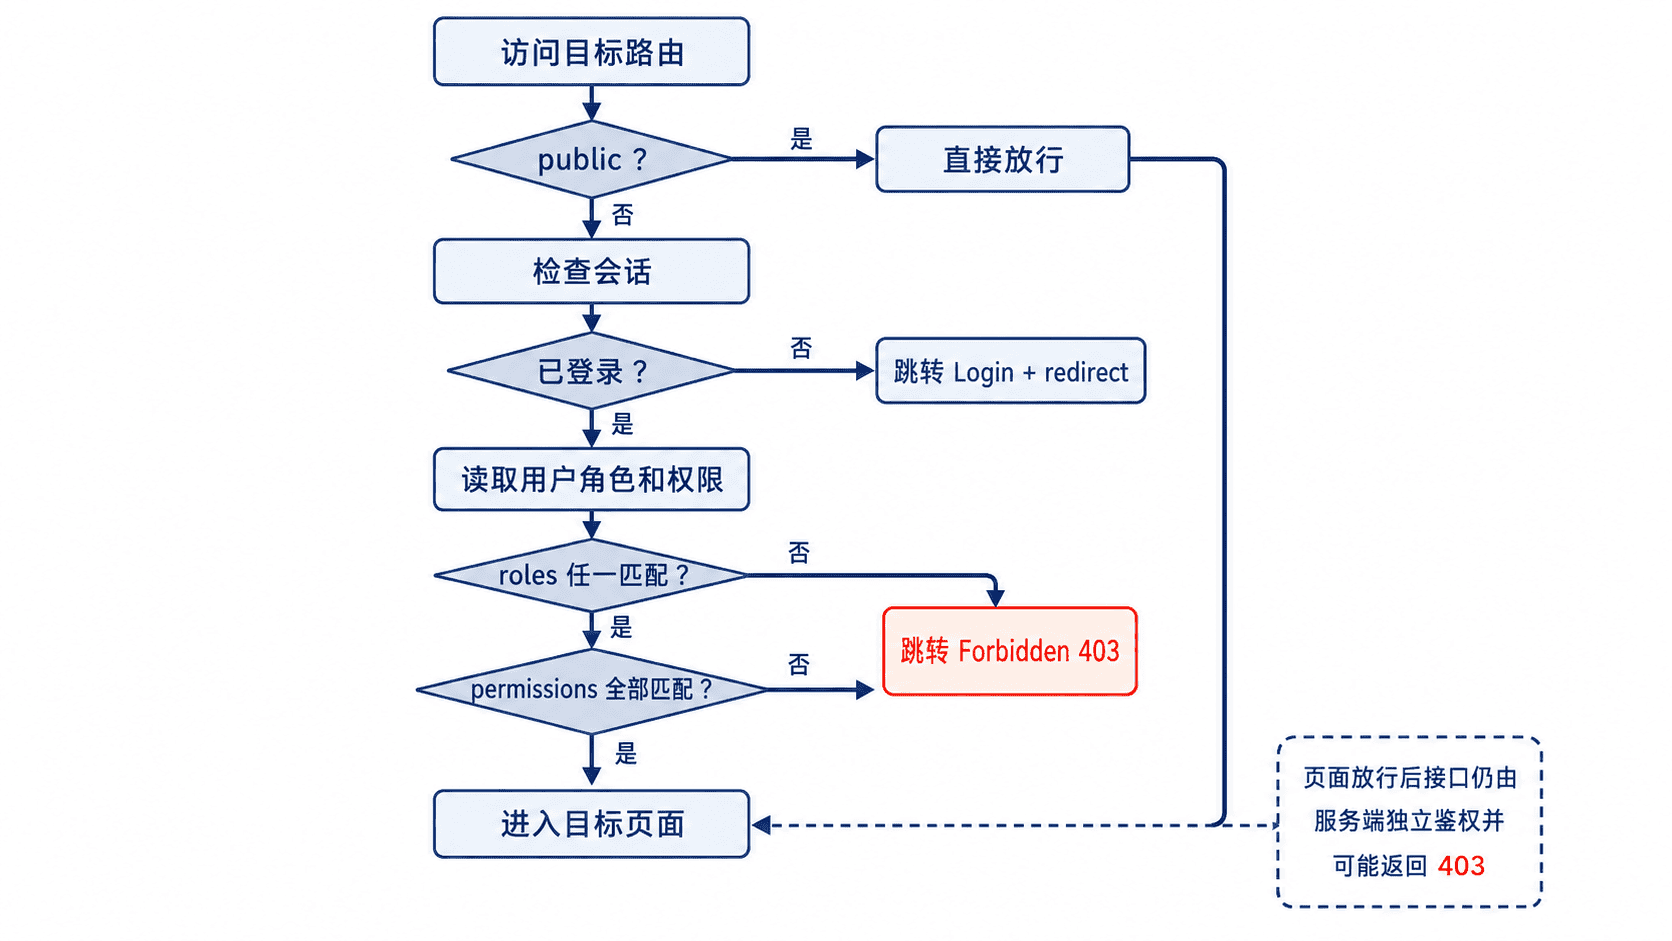
实现路由元信息与守卫
下面是片段示例,依赖项目中已有 Login、Forbidden 路由,以及能够返回当前用户信息的 getCurrentUser。公开页面必须显式标记,避免 403 页面本身再次被守卫拦截。
// src/router/access-control.ts
import type {
  RouteMeta,
  RouteRecordRaw,
  Router
} from 'vue-router'

declare module 'vue-router' {
  interface RouteMeta {
    public?: boolean
    roles?: string[]
    permissions?: string[]
  }
}

export interface CurrentUser {
  roles: string[]
  permissions: string[]
}

export const accessRoutes: RouteRecordRaw[] = [
  {
    path: '/login',
    name: 'Login',
    component: () => import('../views/login/index.vue'),
    meta: { public: true }
  },
  {
    path: '/403',
    name: 'Forbidden',
    component: () => import('../views/error/403.vue'),
    meta: { public: true }
  },
  {
    path: '/reports',
    name: 'Reports',
    component: () => import('../views/reports/index.vue'),
    meta: {
      roles: ['admin', 'auditor'],
      permissions: ['report:read']
    }
  }
]

export function canAccess(
  meta: RouteMeta,
  user: CurrentUser
): boolean {
  const roleMatched =
    !meta.roles?.length ||
    meta.roles.some((role) => user.roles.includes(role))

  const permissionMatched =
    !meta.permissions?.length ||
    meta.permissions.every((item) => user.permissions.includes(item))

  return roleMatched && permissionMatched
}

export function installAccessGuard(
  router: Router,
  hasSession: () => boolean,
  getCurrentUser: () => Promise<CurrentUser>
): void {
  router.beforeEach(async (to) => {
    if (to.meta.public) {
      return true
    }

    if (!hasSession()) {
      return {
        name: 'Login',
        query: { redirect: to.fullPath }
      }
    }

    const user = await getCurrentUser()

    if (!canAccess(to.meta, user)) {
      return {
        name: 'Forbidden',
        query: { from: to.fullPath }
      }
    }

    return true
  })
}
预期结果
未登录访问 /reports:跳转到 /login?redirect=/reports
角色为 auditor 且拥有 report:read:进入报表页面
角色匹配但缺少 report:read:跳转到 /403?from=/reports
访问 /403:因 public 为 true,不会发生重定向循环
getCurrentUser 应由状态层缓存,避免每次导航都请求用户接口。登录状态过期时,应先清理令牌和动态路由,再跳转登录页;普通无权限则保留登录状态并进入统一 403 页面。
覆盖父子路由与按钮权限
Vue Router 会把匹配链中的 meta 合并到 to.meta。如果父路由设置了权限,子页面会继承该限制;子路由再声明同名字段时,最终值会覆盖父级字段。权限规则较复杂时,应避免依赖隐式覆盖,改为在每个可访问页面上写出完整条件。
按钮权限可以复用 canAccess 的底层判断,但不要把按钮隐藏当成安全措施。用户仍可直接调用接口,因此新增、删除、导出等服务端接口必须再次校验权限,并在拒绝时返回真实的 403 状态。
验证访问结果
分别准备无会话用户、角色正确但缺权限用户、角色与权限都满足的用户,直接在地址栏访问受保护页面。验证时不要只点击菜单,因为菜单隐藏可能掩盖路由守卫未生效的问题。
还要检查登录后的回跳:用户因未登录被带到登录页后,认证成功可以读取 redirect 并返回原地址;跳转前应确认该地址是站内路径,避免把外部地址当作回跳目标。