
Vue / 系统课时
实现安全退出
实现安全退出
退出登录不只是删除一个令牌。完整流程还要终止当前身份、撤销动态路由、清空标签页与页面缓存,并阻止多个 401 同时触发重复跳转。本课将把这些动作收敛为一个可复用的会话终止入口。
学习目标
- 区分主动退出与会话失效两种触发路径
- 按安全顺序清除认证状态、动态路由和页面缓存
- 避免并发 401、退出接口失败和浏览器回退造成状态残留
定义退出边界
主动退出时可以先请求服务端注销或撤销刷新令牌,但无论请求成功与否,本地清理都必须执行。会话失效通常由 401 触发,此时不要再次调用需要认证的退出接口,否则可能形成新的 401 循环。
需要清理的状态至少包括访问令牌、刷新令牌、用户信息、权限菜单、动态路由、已打开标签页和 KeepAlive 缓存。最后再跳转登录页,使路由守卫看到的始终是已经清空的状态。
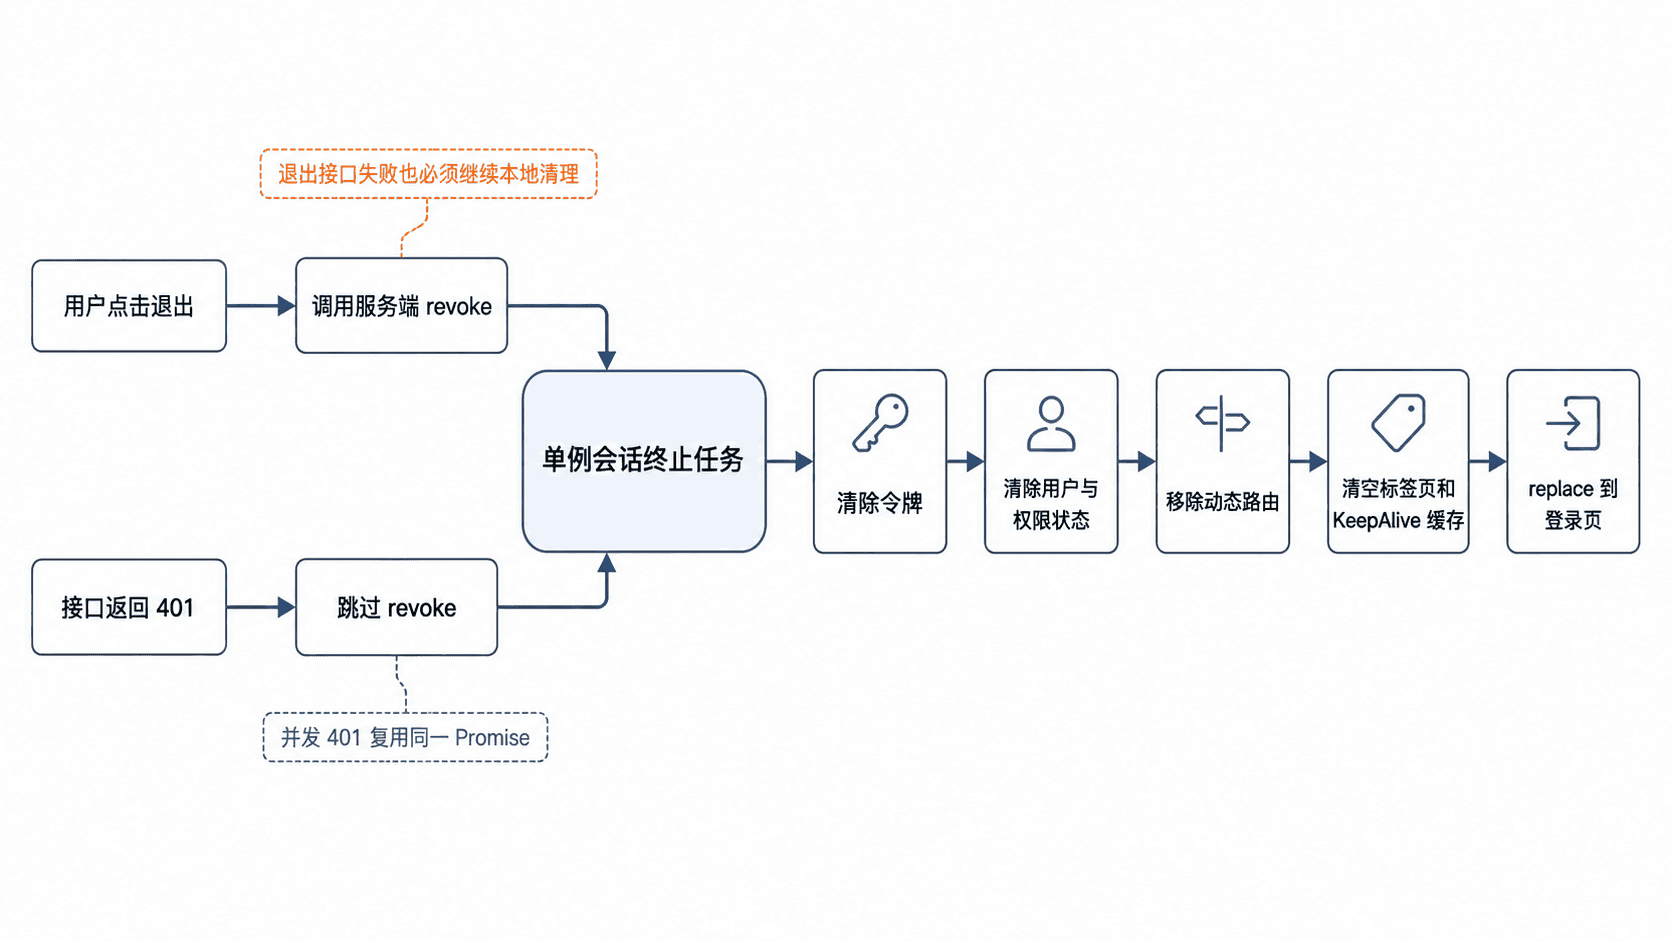
收敛为统一终止函数
下面是片段示例,依赖已有的 Router、认证 API 和各 Pinia Store。terminating 用来合并并发退出,finally 确保服务端注销失败时本地状态仍然被清理。
// src/services/session.ts
import router from '@/router'
import { revokeSession } from '@/api/auth' // 使用不挂载 401 拦截器的独立客户端
import { useAuthStore } from '@/stores/auth'
import { usePermissionStore } from '@/stores/permission'
import { useTabsStore } from '@/stores/tabs'
import { useKeepAliveStore } from '@/stores/keepAlive'
import { removeToken, removeRefreshToken } from '@/utils/token'

export type SessionEndReason = 'manual' | 'expired'

let terminating: Promise<void> | null = null

export function terminateSession(
  reason: SessionEndReason = 'manual',
): Promise<void> {
  if (terminating) return terminating

  terminating = (async () => {
    const authStore = useAuthStore()
    const permissionStore = usePermissionStore()
    const tabsStore = useTabsStore()
    const keepAliveStore = useKeepAliveStore()

    try {
      // 401 场景跳过注销接口,避免再次进入响应拦截器。
      if (reason === 'manual' && authStore.token) {
        await revokeSession()
      }
    } catch {
      // 服务端注销失败不能阻止本地退出。
    } finally {
      removeToken()
      removeRefreshToken()
      authStore.clearSession()
      permissionStore.resetDynamicRoutes()
      tabsStore.clearAll()
      keepAliveStore.clearAll()

      await router.replace({
        name: 'login',
        query: reason === 'expired' ? { reason: 'expired' } : {},
      })
    }
  })().finally(() => {
    terminating = null
  })

  return terminating
}
预期结果
主动退出:尝试调用注销接口,随后清空全部本地会话状态并进入登录页
会话失效:跳过注销接口,直接清理状态并进入带 reason=expired 的登录页
并发触发:所有调用复用同一个 Promise,只执行一次清理和一次路由跳转
接入按钮与 401 拦截器
退出按钮只调用统一函数,不自行删除令牌。响应拦截器遇到 401 时也调用同一入口,并始终把原错误继续抛出,避免调用方误认为请求成功。
// src/api/installSessionInterceptor.ts
import type { AxiosError } from 'axios'
import request from '@/api/request'
import { terminateSession } from '@/services/session'

export async function handleLogout(): Promise<void> {
  await terminateSession('manual')
}

export function installSessionInterceptor(): void {
  request.interceptors.response.use(
    response => response,
    async (error: AxiosError) => {
      if (error.response?.status === 401) {
        await terminateSession('expired')
      }

      return Promise.reject(error)
    },
  )
}
预期结果
点击退出或任意接口返回 401 时,都进入同一清理流程;原始 401 仍会被调用方捕获。动态路由与缓存必须可撤销
权限 Store 在添加动态路由时,应保存 router.addRoute 返回的移除函数。退出时逐个调用并清空集合,比按路由名称猜测删除更可靠;固定的登录页、404 和基础布局路由不能被误删。
标签页和 KeepAlive 缓存也要同时清空。只关闭可见标签但保留组件缓存,会导致下一个用户登录后看到上一个用户的筛选条件或未提交表单,这是典型的跨会话数据泄漏风险。
处理跳转与并发边界
退出跳转应使用 router.replace,避免浏览器后退重新进入受保护页面。路由守卫仍需检查令牌和恢复状态,即使用户通过历史记录访问旧地址,也只能再次进入登录页。
若注销接口与普通业务请求共用同一个 Axios 实例,必须避免注销接口自身的 401 再次触发终止流程。可以使用不带认证拦截器的独立实例,或依靠本课的 reason 分支和单例 Promise 阻止递归与重复跳转。
验收检查
- 登录后打开多个动态页面并产生 KeepAlive 缓存,退出后标签页、菜单和缓存全部消失
- 注销接口返回 500 时,浏览器仍清除令牌并进入登录页
- 多个并发请求同时返回 401 时,只出现一次提示和一次路由跳转
- 退出后按浏览器后退键,受保护页面不会重新显示
- 新用户登录后,看不到上一位用户的页面筛选条件和缓存内容