
Vue / 系统课时
设计权限模型
设计权限模型
权限模型解决的不是“把菜单藏起来”,而是建立一套可复用的授权关系:用户通过角色获得权限,菜单和按钮再通过权限标识决定是否可见或可操作。本课将完成模型拆分、标识设计与前后端职责划分。
学习目标
- 说清用户、角色、菜单和权限标识之间的关系
- 区分菜单可见、路由可达和操作可执行三类控制
- 明确前端权限控制与服务端鉴权的职责边界
从业务动作反推权限
先列出系统中的受控动作,例如“查看用户列表”“新增用户”“删除用户”和“导出报表”。菜单只是这些动作的入口,不应直接充当权限本身,否则同一功能出现在按钮、快捷入口或接口调用中时,很难复用授权规则。
更稳定的做法是把权限标识设计成独立资源,再让角色持有一组权限标识。用户绑定一个或多个角色,最终权限取这些角色权限的并集。
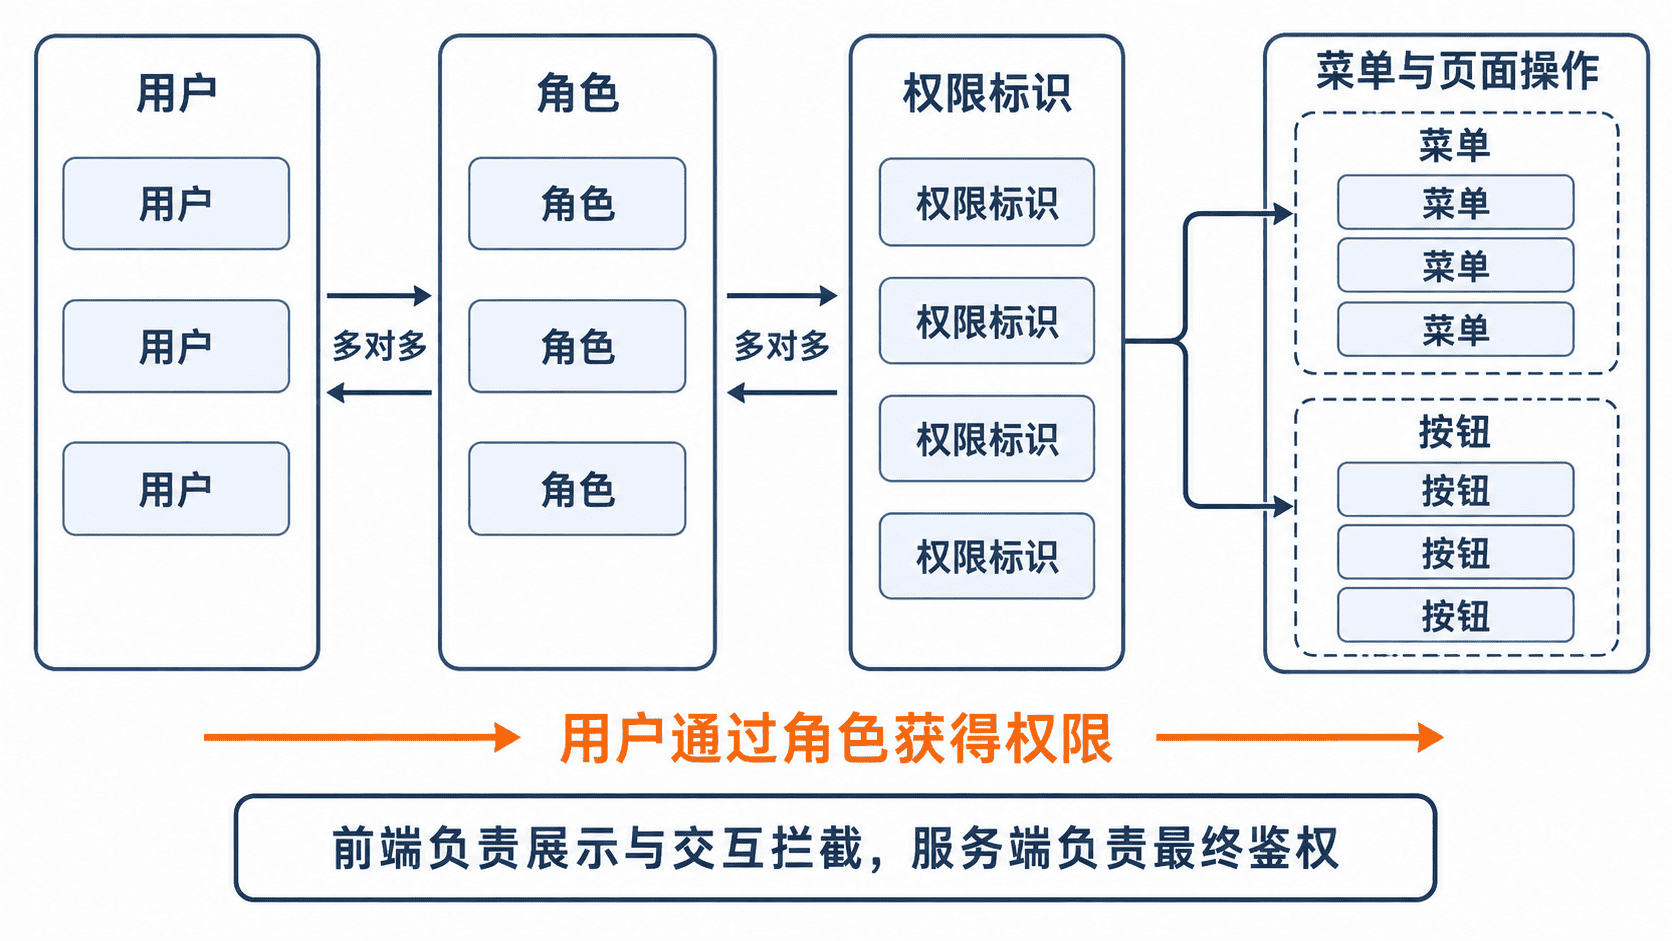
建立四类核心对象
| 对象 | 主要字段 | 职责 |
|---|---|---|
| 用户 | id、roleIds、status |
表示当前登录主体及其角色归属 |
| 角色 | id、name、permissionCodes |
聚合一组可复用的权限 |
| 菜单 | id、path、requiredPermission |
决定导航入口和页面元数据 |
| 权限标识 | system:user:view 等稳定字符串 |
描述某个资源上的具体动作 |
菜单可以没有权限标识,例如所有登录用户都可访问的首页;敏感页面则应配置 requiredPermission。按钮、批量操作和接口请求也复用同一套标识,避免为不同界面重复定义授权规则。
设计稳定的权限标识
推荐使用“领域:资源:动作”的格式,例如 system:user:view、system:user:create 和 report:sales:export。标识应表达业务能力,而不是组件名、按钮文字或路由路径,因为这些界面细节更容易变化。
下面的完整 TypeScript 示例演示如何从用户角色中汇总权限,并检查某个操作是否允许执行。
type PermissionCode =
  | "system:user:view"
  | "system:user:create"
  | "system:user:delete"
  | "report:sales:export";

interface Role {
  id: string;
  name: string;
  permissionCodes: PermissionCode[];
}

interface User {
  id: string;
  roleIds: string[];
}

const roles: Role[] = [
  {
    id: "role-operator",
    name: "运营人员",
    permissionCodes: ["system:user:view", "report:sales:export"],
  },
  {
    id: "role-admin",
    name: "管理员",
    permissionCodes: [
      "system:user:view",
      "system:user:create",
      "system:user:delete",
    ],
  },
];

function collectPermissions(user: User, allRoles: Role[]): Set<PermissionCode> {
  const selectedRoles = allRoles.filter((role) => user.roleIds.includes(role.id));
  return new Set(selectedRoles.flatMap((role) => role.permissionCodes));
}

function canAccess(
  permissions: Set<PermissionCode>,
  required?: PermissionCode,
): boolean {
  // 未声明权限的功能默认允许当前登录用户访问
  return required === undefined || permissions.has(required);
}

const currentUser: User = {
  id: "user-1001",
  roleIds: ["role-operator"],
};

const permissions = collectPermissions(currentUser, roles);

console.log(canAccess(permissions, "system:user:view"));
console.log(canAccess(permissions, "system:user:delete"));
console.log([...permissions].sort());
预期输出
true
false
[ 'report:sales:export', 'system:user:view' ]
这套模型允许一个用户拥有多个角色,也能自动去重重复权限。实际项目中,角色和权限通常由服务端返回,前端只负责转换为便于查询的 Set。
划清三层控制与安全边界
菜单可见性用于减少无关入口;路由守卫用于阻止通过地址栏直接进入页面;按钮或指令控制用于隐藏不可执行的操作。三者都改善用户体验,但都不能替代服务端鉴权。
服务端必须在每个受保护接口上根据登录身份重新判断权限。即使前端隐藏了“删除用户”按钮,攻击者仍可能手工构造请求,因此最终授权结论只能由服务端给出。前端收到 401 时处理登录失效,收到 403 时展示无权访问提示。
设计检查清单
- 权限标识描述业务动作,不绑定组件名或中文按钮文案
- 角色只聚合权限,不把菜单树直接复制进角色对象
- 菜单、路由和按钮可以引用同一权限标识
- 前端缓存权限时,在登录、切换账号或角色变更后及时刷新
- 服务端接口始终执行独立鉴权,不信任前端传入的角色或权限