
Vue / 系统课时
配置路由守卫
配置路由守卫
仅保存访问令牌还不能阻止未登录用户进入后台路由。本课将配置全局前置守卫,统一处理公开白名单、受保护页面、登录页回跳以及登录成功后的原目标地址恢复。
学习目标
- 在路由切换前判断当前登录状态
- 正确处理公开白名单与已登录用户访问登录页
- 使用安全的重定向参数恢复原目标地址
设计守卫决策顺序
守卫应先判断目标路由是否公开,再判断是否存在访问令牌。未登录用户访问受保护页面时跳转到登录页,并把目标地址写入 redirect 查询参数;登录成功后再恢复该地址。
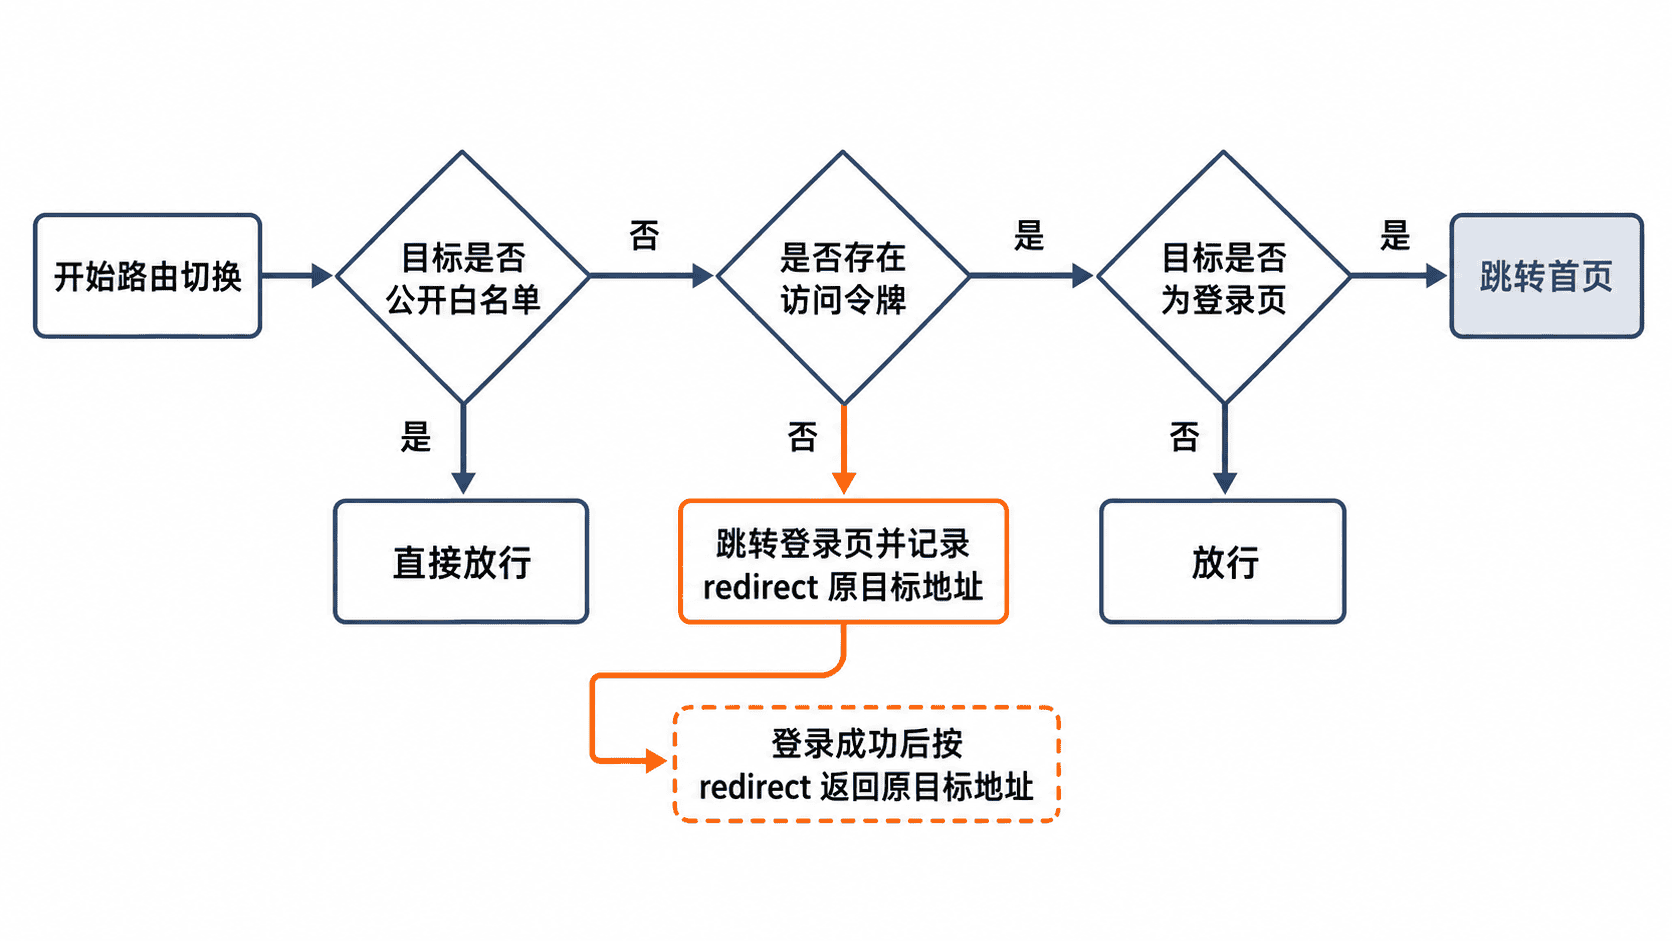
这个顺序可以避免循环跳转:登录页必须是公开路由;已登录用户再次访问登录页时,应直接进入后台首页;守卫内部的重定向目标不能再次触发同一未满足条件。
标记公开路由
比起维护独立路径数组,更推荐在路由元信息中声明是否公开。这样路由定义与访问规则放在一起,新增页面时不容易遗漏。
// src/router/routes.ts
import type { RouteRecordRaw } from 'vue-router'

export const routes: RouteRecordRaw[] = [
  {
    path: '/login',
    name: 'Login',
    component: () => import('@/views/login/index.vue'),
    meta: { public: true },
  },
  {
    path: '/',
    name: 'Home',
    component: () => import('@/layout/index.vue'),
    children: [
      {
        path: '',
        name: 'Dashboard',
        component: () => import('@/views/dashboard/index.vue'),
      },
    ],
  },
]这是路由配置示例。生效后,/login 可在未登录状态访问,未标记 meta.public 的页面默认需要登录。
注册全局前置守卫
守卫通过令牌工具读取当前状态,不直接访问 localStorage。重定向参数使用 to.fullPath,因此查询参数和哈希也能被完整保留。
// src/router/guard.ts
import type { Router } from 'vue-router'
import { getAccessToken } from '@/utils/token'

const HOME_PATH = '/'

export function setupRouterGuard(router: Router): void {
  router.beforeEach((to) => {
    const token = getAccessToken()
    const isPublic = to.matched.some((record) => record.meta.public === true)

    if (isPublic) {
      if (to.path === '/login' && token) {
        return HOME_PATH
      }
      return true
    }

    if (!token) {
      return {
        path: '/login',
        query: { redirect: to.fullPath },
        replace: true,
      }
    }

    return true
  })
}
在创建路由实例后注册一次:
// src/router/index.ts
import { createRouter, createWebHistory } from 'vue-router'
import { setupRouterGuard } from './guard'
import { routes } from './routes'

const router = createRouter({
  history: createWebHistory(),
  routes,
})

setupRouterGuard(router)

export default router
预期结果:
未登录访问 /users?page=2 时跳转到 /login?redirect=/users?page=2;已登录访问 /login 时跳转到 /。实际地址中的查询参数会经过 URL 编码,浏览器显示形式可能不同,但 Vue Router 读取到的 redirect 值仍应是完整原路径。
登录后恢复原目标
登录成功后读取 route.query.redirect,仅允许站内绝对路径,避免把用户重定向到外部地址。没有合法目标时回到首页。
// 登录提交成功后的片段示例
const rawRedirect = route.query.redirect
const redirect =
  typeof rawRedirect === 'string' && rawRedirect.startsWith('/')
    ? rawRedirect
    : '/'

await router.replace(redirect)
预期结果:
从 /users?page=2 被拦截的用户登录成功后返回 /users?page=2;直接打开登录页的用户进入 /。若项目允许动态权限路由,令牌存在并不等于一定有页面权限。认证守卫只负责确认是否登录,角色和菜单权限应在后续权限守卫或路由生成流程中处理。
验收与排错
使用无痕窗口验证未登录场景,再在普通窗口验证已登录场景。至少覆盖:公开页直接访问、受保护页拦截、登录成功回跳、已登录访问登录页、退出后再次访问后台页面。
若出现无限重定向,检查登录页是否标记为公开,以及未登录分支是否又跳向受保护路由。若刷新后偶尔被误判为未登录,确认令牌恢复发生在守卫执行前;使用异步会话恢复时,应先等待初始化完成再决定是否放行。