
Vue / 系统课时
接入登录接口
接入登录接口
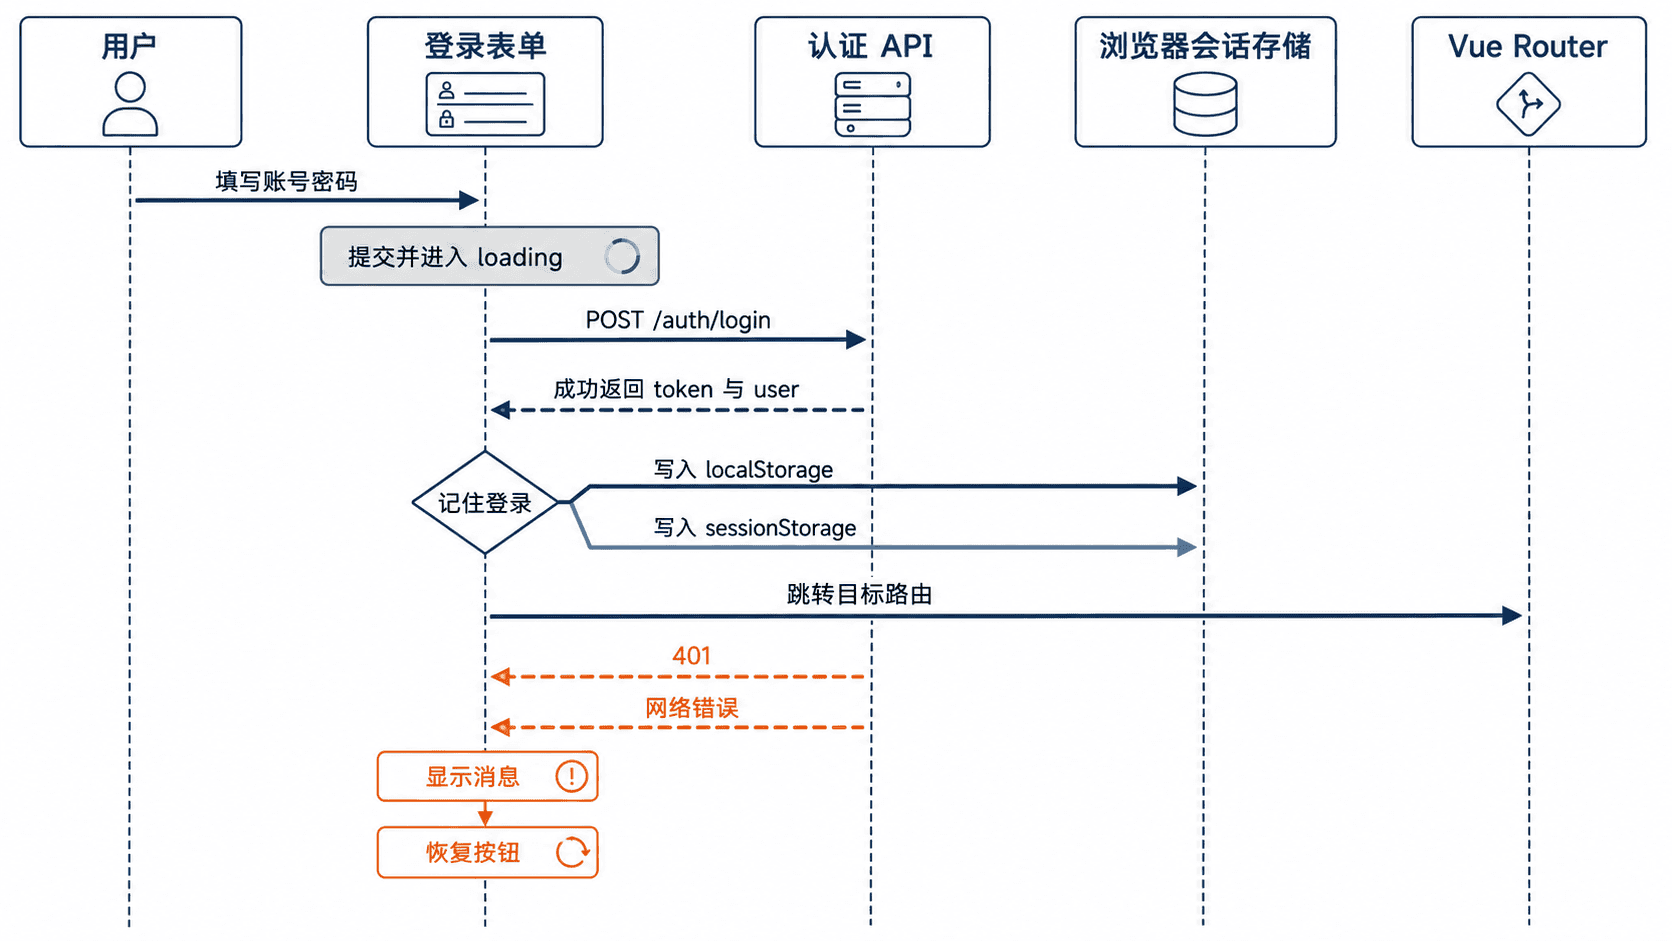
本课将把登录表单接入真实认证接口,建立“提交凭据、解析响应、保存令牌、跳转页面”的完整链路,同时统一处理加载、业务失败、网络异常和重复提交。
学习目标
- 定义清晰的登录请求与响应类型
- 根据记住状态选择会话级或持久化存储
- 正确处理成功跳转、服务端错误和网络异常
约定接口契约
示例约定后端提供 POST /auth/login。请求体包含账号与密码,成功时返回访问令牌和当前用户;失败时返回 HTTP 错误状态与 message。前端只依赖这份契约,不把具体后端实现写入页面组件。成功响应示例:
{
  "token": "<ID>",
  "expiresAt": "<TIME>",
  "user": {
    "id": "<ID>",
    "name": "Admin"
  }
}token、用户 ID 和过期时间均为动态值,实际内容由服务端返回。生产环境必须使用 HTTPS,且页面代码不得记录密码或完整令牌。
封装认证请求
创建 src/api/auth.ts。请求函数负责序列化凭据、检查 HTTP 状态并把服务端错误转换为可识别异常:
export interface LoginPayload {
  account: string
  password: string
}

export interface LoginResult {
  token: string
  expiresAt: string
  user: {
    id: string
    name: string
  }
}

export class ApiError extends Error {
  constructor(
    public readonly status: number,
    message: string
  ) {
    super(message)
    this.name = 'ApiError'
  }
}

export async function login(payload: LoginPayload): Promise<LoginResult> {
  const response = await fetch(
    `${import.meta.env.VITE_API_BASE_URL}/auth/login`,
    {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify(payload)
    }
  )

  const body = await response.json().catch(() => ({}))

  if (!response.ok) {
    const message =
      typeof body.message === 'string' ? body.message : '登录失败'
    throw new ApiError(response.status, message)
  }

  return body as LoginResult
}
生效行为:接口返回 2xx 时得到强类型登录结果;返回 4xx 或 5xx 时抛出 ApiError;响应体不是合法 JSON 时仍能给出稳定的失败消息。环境变量需配置为实际 API 地址,例如 VITE_API_BASE_URL=http://localhost:<PORT>/api。
管理会话状态
创建 src/stores/auth.ts,使用 Pinia 保存当前用户与令牌。勾选“记住登录”时写入 localStorage,未勾选时写入 sessionStorage,并主动清理另一处旧令牌:
import { defineStore } from 'pinia'
import { computed, ref } from 'vue'
import {
  login,
  type LoginPayload,
  type LoginResult
} from '@/api/auth'

const TOKEN_KEY = 'admin_access_token'

function readToken(): string {
  return (
    localStorage.getItem(TOKEN_KEY) ??
    sessionStorage.getItem(TOKEN_KEY) ??
    ''
  )
}

export const useAuthStore = defineStore('auth', () => {
  const token = ref(readToken())
  const user = ref<LoginResult['user'] | null>(null)
  const isAuthenticated = computed(() => token.value.length > 0)

  async function signIn(
    payload: LoginPayload,
    remember: boolean
  ): Promise<void> {
    const result = await login(payload)
    const target = remember ? localStorage : sessionStorage
    const stale = remember ? sessionStorage : localStorage

    stale.removeItem(TOKEN_KEY)
    target.setItem(TOKEN_KEY, result.token)
    token.value = result.token
    user.value = result.user
  }

  function signOut(): void {
    localStorage.removeItem(TOKEN_KEY)
    sessionStorage.removeItem(TOKEN_KEY)
    token.value = ''
    user.value = null
  }

  return { token, user, isAuthenticated, signIn, signOut }
})
生效行为:登录成功后,刷新页面仍可从选定的存储位置恢复令牌;退出登录时两个存储位置都会被清理,避免旧会话残留。
连接表单与路由
在登录组件中使用认证 Store。以下为片段示例,可替换登录组件的脚本部分;模板需继续使用 form、formRef、loading 和 submit:
import { reactive, ref } from 'vue'
import { useRoute, useRouter } from 'vue-router'
import type { FormInstance, FormRules } from 'element-plus'
import { ElMessage } from 'element-plus'
import { ApiError } from '@/api/auth'
import { useAuthStore } from '@/stores/auth'

interface LoginForm {
  account: string
  password: string
  remember: boolean
}

const formRef = ref<FormInstance>()
const loading = ref(false)
const form = reactive<LoginForm>({
  account: '',
  password: '',
  remember: true
})

const rules: FormRules<LoginForm> = {
  account: [{ required: true, message: '请输入账号', trigger: 'blur' }],
  password: [{ required: true, message: '请输入密码', trigger: 'blur' }]
}

const authStore = useAuthStore()
const route = useRoute()
const router = useRouter()

function resolveRedirect(): string {
  const value = route.query.redirect
  return typeof value === 'string' &&
    value.startsWith('/') &&
    !value.startsWith('//')
    ? value
    : '/'
}

async function submit(): Promise<void> {
  const valid = await formRef.value?.validate().catch(() => false)
  if (!valid || loading.value) return

  loading.value = true
  try {
    await authStore.signIn(
      { account: form.account, password: form.password },
      form.remember
    )
    ElMessage.success('登录成功')
    await router.replace(resolveRedirect())
  } catch (error) {
    if (error instanceof ApiError) {
      ElMessage.error(error.message)
    } else {
      ElMessage.error('网络异常,请稍后重试')
    }
  } finally {
    loading.value = false
  }
}生效行为:校验通过后只发送一次请求;成功时保存令牌并跳转,失败时停留在登录页并恢复按钮。resolveRedirect 仅允许站内绝对路径,可避免把用户重定向到外部地址。
运行与验证
确认 Pinia 已注册、环境变量指向可访问的后端,然后启动项目:
npm run dev预期输出
VITE v<VERSION> ready in <TIME> ms
Local: http://localhost:<PORT>/
浏览器中的验收结果应为:正确凭据返回成功提示并跳转;错误凭据显示服务端消息;断开后端时显示网络异常;勾选“记住登录”后令牌出现在 localStorage,取消勾选后只出现在 sessionStorage。实际端口、令牌和时间值可能不同。
安全与边界
浏览器存储中的令牌可能被 XSS 读取,因此必须配合内容安全策略、依赖治理和严格的输出转义。更高安全级别的系统可改用服务端设置的 HttpOnly Cookie,此时前端不再直接保存令牌,并需同时处理 CSRF 防护。
401 表示凭据无效或会话失效,不能与网络错误混为一类;接口返回 429 时应提示稍后重试,而不是自动无限重发。登录按钮的加载状态只负责前端防重复,服务端仍需具备限流和审计能力。