
单片机与物联网 / 系统课时
HardFault 定位
HardFault 定位
HardFault 不是“随机死机”,而是处理器在执行非法指令、访问无效地址或发生不可恢复总线错误后进入的异常。本课给出一套可重复的定位路径:先保存异常现场,再读取故障寄存器,最后把出错地址映射回源码和反汇编。
学习目标
- 识别 HardFault 的常见触发原因和异常升级关系
- 从堆栈帧、CFSR、HFSR、MMFAR 与 BFAR 中提取证据
- 使用 ELF 文件和反汇编工具把故障地址定位到具体代码
HardFault 发生时处理器保存了什么
在 Cortex-M3、M4 和 M7 中,进入异常前,处理器会自动把 R0~R3、R12、LR、PC 和 xPSR 压入当前栈。PC 通常最关键,它指向发生故障时正在执行或即将执行的指令;LR 可帮助判断调用返回路径。
HardFault 可能是直接产生,也可能由 MemManage、BusFault 或 UsageFault 未启用、未处理后升级而来。若 HFSR.FORCED 为 1,应继续查看 CFSR 的三个子域,不能只停留在 HardFault 本身。
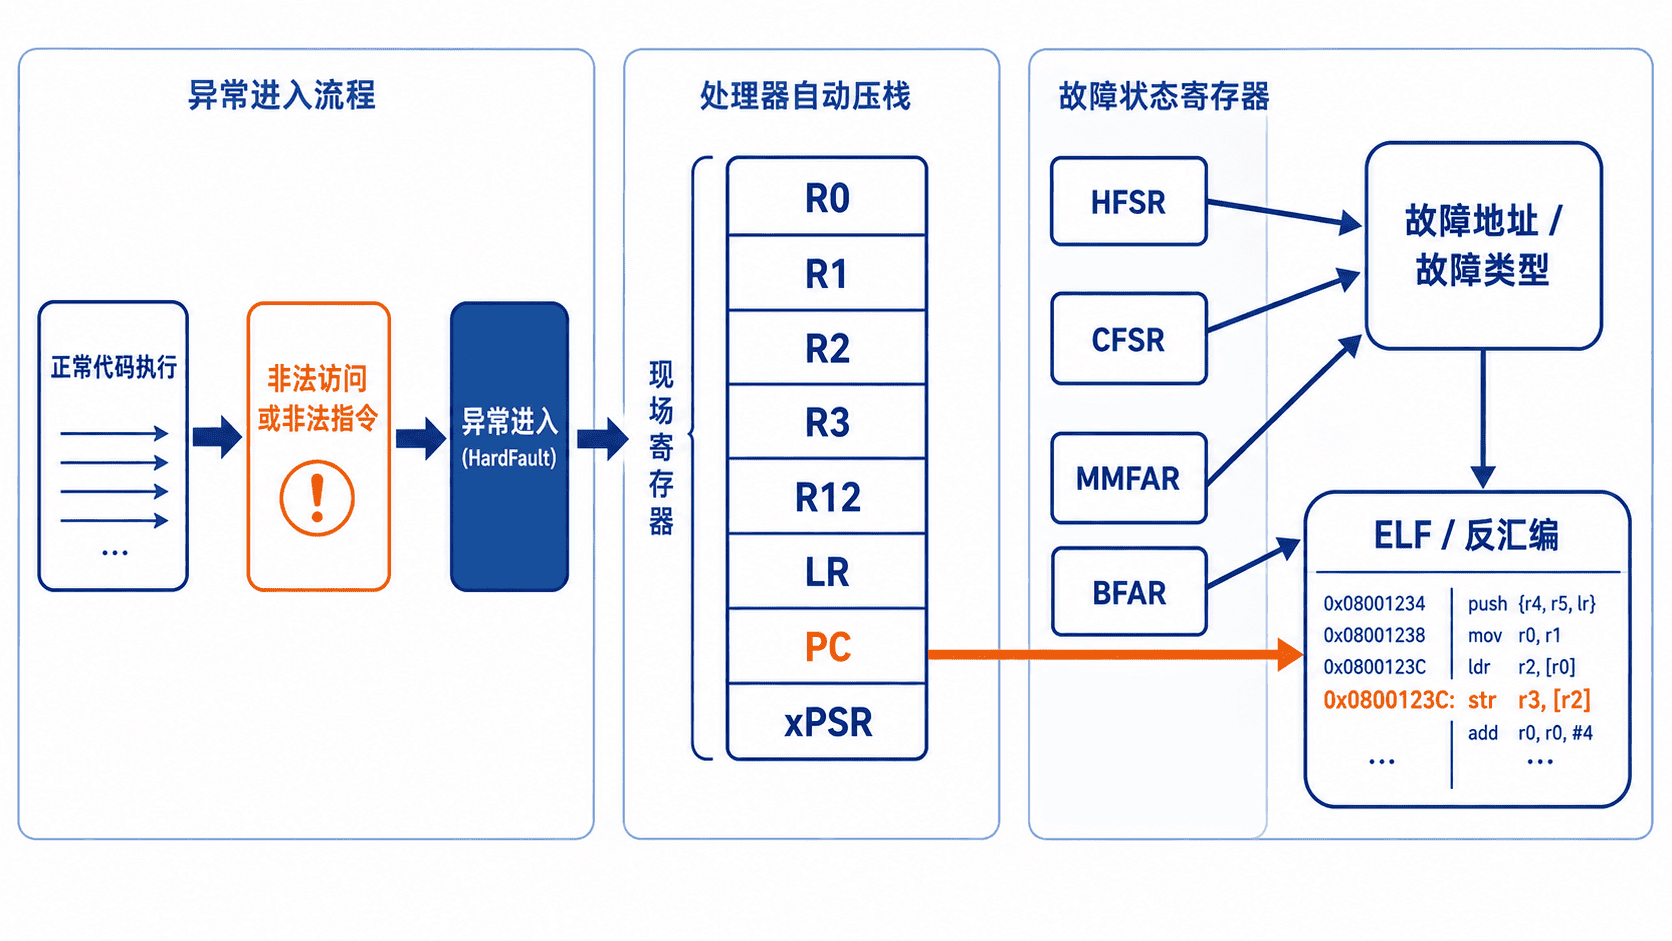
先在异常处理函数中保存现场
下面是适用于 GCC 与 CMSIS 的片段示例,依赖 STM32Cube 已生成的工程和设备头文件。它适合 Cortex-M3、M4、M7;Cortex-M0、M0+ 的可用故障寄存器较少,需要按对应内核手册调整。
#include "main.h"
#include "core_cm4.h"

typedef struct {
    uint32_t r0;
    uint32_t r1;
    uint32_t r2;
    uint32_t r3;
    uint32_t r12;
    uint32_t lr;
    uint32_t pc;
    uint32_t xpsr;
    uint32_t cfsr;
    uint32_t hfsr;
    uint32_t mmfar;
    uint32_t bfar;
} FaultSnapshot;

volatile FaultSnapshot g_fault;

void HardFault_C(uint32_t *stack)
{
    g_fault.r0 = stack[0];
    g_fault.r1 = stack[1];
    g_fault.r2 = stack[2];
    g_fault.r3 = stack[3];
    g_fault.r12 = stack[4];
    g_fault.lr = stack[5];
    g_fault.pc = stack[6];
    g_fault.xpsr = stack[7];

    // 故障状态寄存器必须在复位前读取,否则证据会丢失
    g_fault.cfsr = SCB->CFSR;
    g_fault.hfsr = SCB->HFSR;
    g_fault.mmfar = SCB->MMFAR;
    g_fault.bfar = SCB->BFAR;

    __disable_irq();
    while (1) {
        // 在此处设置断点,观察 g_fault
    }
}

__attribute__((naked)) void HardFault_Handler(void)
{
    __asm volatile(
        "tst lr, #4\n"
        "ite eq\n"
        "mrseq r0, msp\n"
        "mrsne r0, psp\n"
        "b HardFault_C\n"
    );
}
预期结果:发生 HardFault 后程序停在 HardFault_C 的死循环中,调试器可读到如下结构。地址因固件不同而变化,<FAULT_PC> 和 <FAULT_LR> 应替换为实际值。
g_fault.pc    = <FAULT_PC>
g_fault.lr    = <FAULT_LR>
g_fault.cfsr  = <NON_ZERO_STATUS>
g_fault.hfsr  = <STATUS_VALUE>
若工程原有 HardFault_Handler,应替换原实现,避免出现重复定义。开启优化后,源码行与指令可能不完全一一对应,因此必须保留带调试信息的 ELF 文件。
解读故障寄存器
CFSR 由三个状态区组成:低 8 位是 MemManage Fault,中间 8 位是 BusFault,高 16 位是 UsageFault。定位时优先检查有效位,再读取地址寄存器,避免把无效的 MMFAR 或 BFAR 当成真实地址。
| 现象位 | 常见含义 | 优先检查 |
|---|---|---|
PRECISERR |
精确总线访问错误 | BFAR、当前 PC、指针值 |
IMPRECISERR |
写缓冲导致的延迟错误 | 故障前的内存写、DMA、外设寄存器 |
UNALIGNED |
未对齐访问 | 结构体强制转换、指针偏移 |
DIVBYZERO |
整数除零 | 除数来源与边界检查 |
INVSTATE / INVPC |
非法执行状态或返回地址 | 函数指针、栈破坏、异常返回 |
MMARVALID / BFARVALID |
地址寄存器有效 | 再读取 MMFAR 或 BFAR |
若 CFSR 显示 PRECISERR 且 BFARVALID 为 1,通常可以直接从 BFAR 找到非法访问地址。若是 IMPRECISERR,当前 PC 可能已经越过真正的错误指令,需要向前检查写操作,必要时临时关闭写缓冲或缩小可疑代码范围。
把故障地址映射回源码
先复制 g_fault.pc,再使用与当前固件完全一致的 ELF 文件执行地址解析。下面命令中的路径和地址应替换为实际值。
arm-none-eabi-addr2line -e <PATH>/firmware.elf -f -C <FAULT_PC>预期输出:
<FUNCTION_NAME>
<PATH>/<SOURCE_FILE>.c:<LINE_NUMBER>
如果结果是 ??:0,常见原因是 ELF 与烧录固件不一致、编译时未生成调试信息、地址落在库代码中,或 Thumb 地址最低位需要清零后再查询。随后可在 IDE 的反汇编窗口查看该地址附近指令,并沿调用栈检查参数、局部变量和返回地址。
按证据顺序排查根因
定位时不要先猜“是不是栈溢出”。应按证据从近到远推进:先看 PC 与 CFSR,再看有效故障地址,然后检查调用栈和相关指针,最后才检查并发、DMA、栈空间和内存越界。
常见根因包括空指针或野指针、数组越界、函数指针被覆盖、任务栈溢出、访问未开时钟的外设、除零、未对齐访问,以及中断优先级或 FPU 上下文配置错误。修复后应重复原触发步骤,并确认故障寄存器不再置位、系统能持续运行且关键边界输入已覆盖。