
工业通信与现场总线 / 系统课时
判断软实时与硬实时边界
判断软实时与硬实时边界
平均延迟很低,并不代表网络适合闭环控制。本节从最坏情况周期、延迟上界和抖动出发,区分监控采集、普通离散控制与运动控制对实时性的要求,并建立一套判断通信系统是否跨入硬实时区域的方法。
学习目标
- 区分平均延迟、最坏延迟、周期和抖动表达的不同问题
- 判断监控、离散控制和运动控制对确定性的要求差异
- 根据错过时限的后果判断系统属于软实时还是硬实时
实时性的核心是能否守住时限
实时系统关注的不是“越快越好”,而是任务能否在规定时间内完成。一次报文平均只需 1 ms,但偶尔出现 30 ms 的阻塞,如果控制任务要求每 10 ms 必须得到新数据,那么这个网络的平均性能再好也不满足要求。
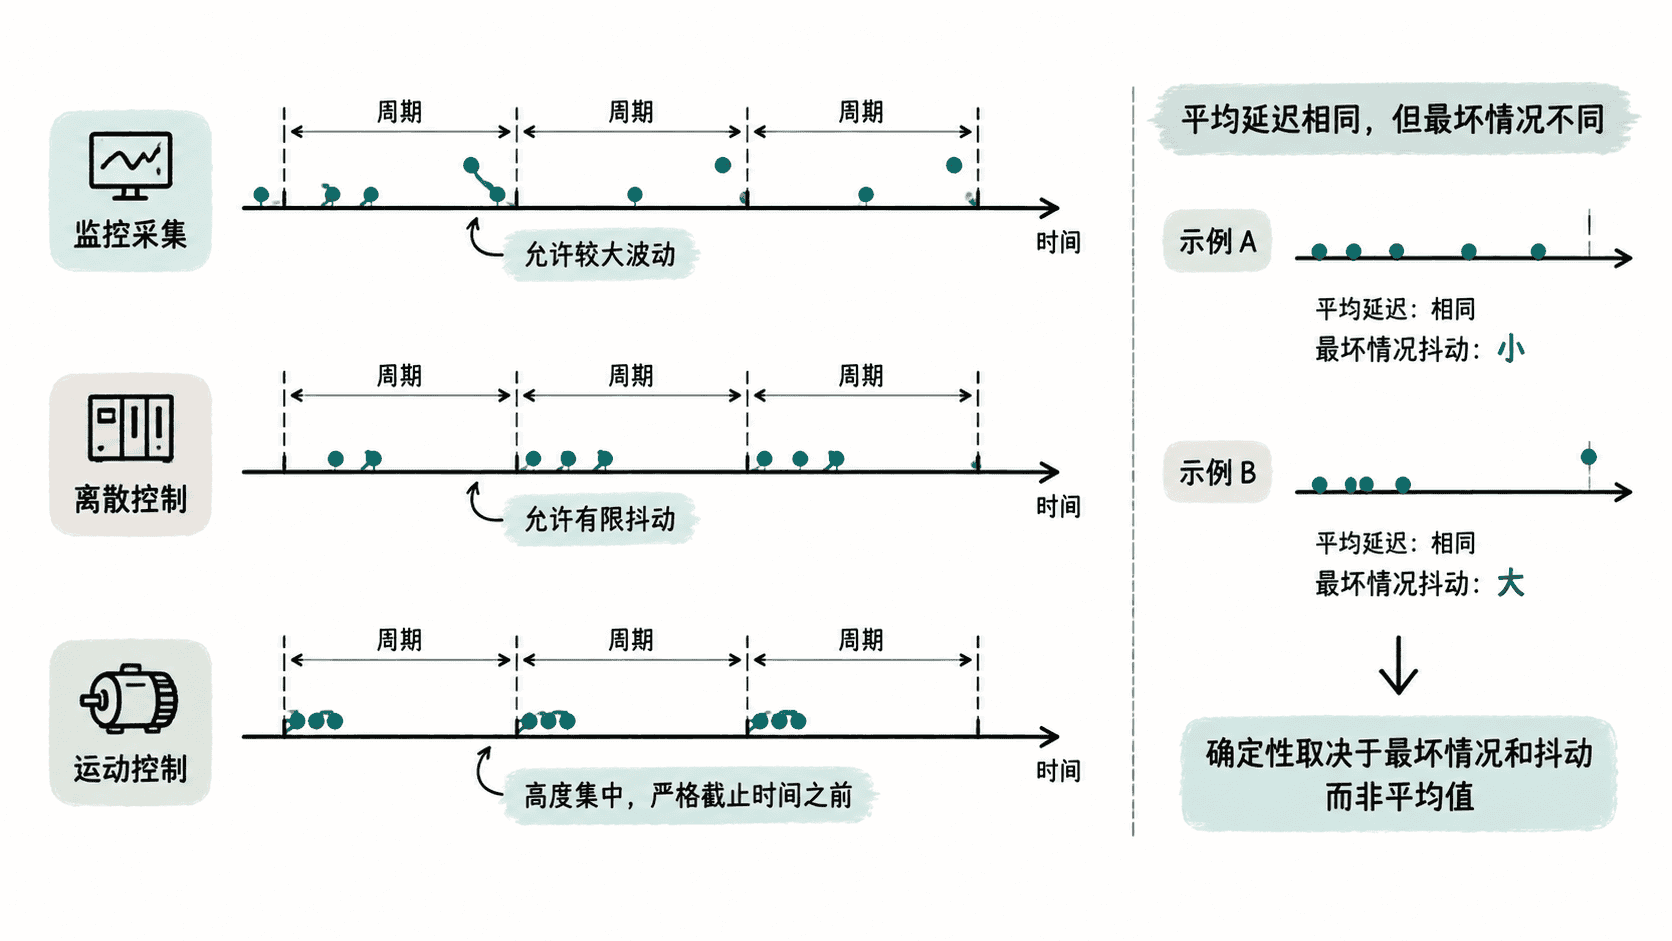
通信周期表示相邻两次有效数据交换的目标间隔,延迟表示数据从产生到被接收或生效所经历的时间,而抖动描述这些时间在不同周期之间的波动。对于确定性控制,通常需要同时限制最大延迟与抖动。
软实时允许偶发超时
软实时系统存在时间目标,但少量超时通常只会造成体验或数据质量下降,而不会立即破坏系统正确性。设备状态监控、能耗采集、历史数据上传和普通人机界面刷新通常属于这一类。
例如温度每秒采集一次,某一帧因为网络拥塞晚到几十毫秒,趋势分析通常仍然有效。此时可以更关注吞吐量、平均响应时间和丢包恢复能力,而不必为了极低抖动承担昂贵的实时网络成本。
软实时并不等于没有时间要求。如果报文持续晚到几秒,使报警和操作画面失去实际意义,即使系统不会立即失控,也已经不满足应用目标。
离散控制通常处在中间区域
PLC 扫描、阀门切换、输送线联锁等离散控制往往要求通信结果在某个控制周期内到达。偶尔一次轻微延迟是否可以接受,需要根据过程本身的时间常数和失效后果判断。
假设控制逻辑每 20 ms 执行一次,而输入数据偶尔需要 25 ms 才更新。若控制器能够安全地继续使用上一周期状态,并且这种事件极少发生,系统可能仍属于有明确实时要求的软实时控制;如果晚到一次就可能导致碰撞、越位或安全联锁失效,则必须把截止时间作为硬约束处理。
硬实时必须约束最坏情况
硬实时系统的关键特征是:超过截止时间本身就被视为系统故障,而不仅仅是“变慢”。多轴同步运动、电子凸轮、机器人插补等任务通常要求多个节点在严格时间窗口内交换数据,一次明显超时就可能产生位置误差或同步失配。
因此硬实时设计不能只引用平均值或百分位数作为保证。工程上要寻找最坏情况延迟上界,并验证最大抖动仍留在周期预算内。如果无法给出可以接受的上界,就不能因为实验中的平均延迟很低而宣称系统具备硬实时能力。
可以把单个控制周期的时间预算理解为:
其中安全余量用于吸收可预见的时钟偏差、调度波动和处理变化。真正需要验证的是这些环节在最坏情况下的总和仍小于截止时间,而不是它们的平均总和。
用超时后果划定边界
当一个项目难以判断实时等级时,可以依次问三个问题:数据最晚什么时候必须生效;超过这个时间后系统会发生什么;系统设计是否允许使用旧值、重试或等待下一周期。
如果晚到只使曲线刷新变慢,通常属于监控类软实时。如果少量晚到可由上一周期数据或状态机吸收,但连续超时会影响控制质量,属于具有较强确定性要求的离散控制。如果一次超时就可能破坏轨迹同步、设备协调或安全约束,则应按硬实时设计,并围绕最坏延迟、抖动、时钟同步和故障响应进行验证。
选协议之前先确定可接受的截止时间和超时后果,才能知道需要的是“通常很快”的网络,还是“每个周期都必须按时”的确定性网络。