
嵌入式 Linux 与 RTOS / 系统课时
收紧根文件系统与设备权限
收紧根文件系统与设备权限
量产设备不应把“应用能运行”理解为“应用可以任意写根文件系统、访问全部设备并长期以 root 身份运行”。本节把权限收紧到最小可用集合:根文件系统默认只读,持久化数据有明确边界,应用使用普通用户,设备节点与 Linux capability 只开放实际需要的能力。
学习目标
- 规划只读根文件系统、最小软件包与持久化目录边界。
- 用用户、组和设备节点权限限制应用访问范围。
- 用 systemd 服务沙箱与 capability 替代“所有服务都以 root 运行”。
先划清哪些内容必须可写
只读根文件系统的目的不是让整个系统“不能写”,而是让系统镜像、程序和默认配置在运行期不可被意外修改。把可变数据单独放到明确位置:运行期临时数据放 /run,应用持久化数据放 /var/lib/<app>,必要日志放 /var/log/<app>;如果设备支持独立数据分区,再把这些目录挂载到可写分区。
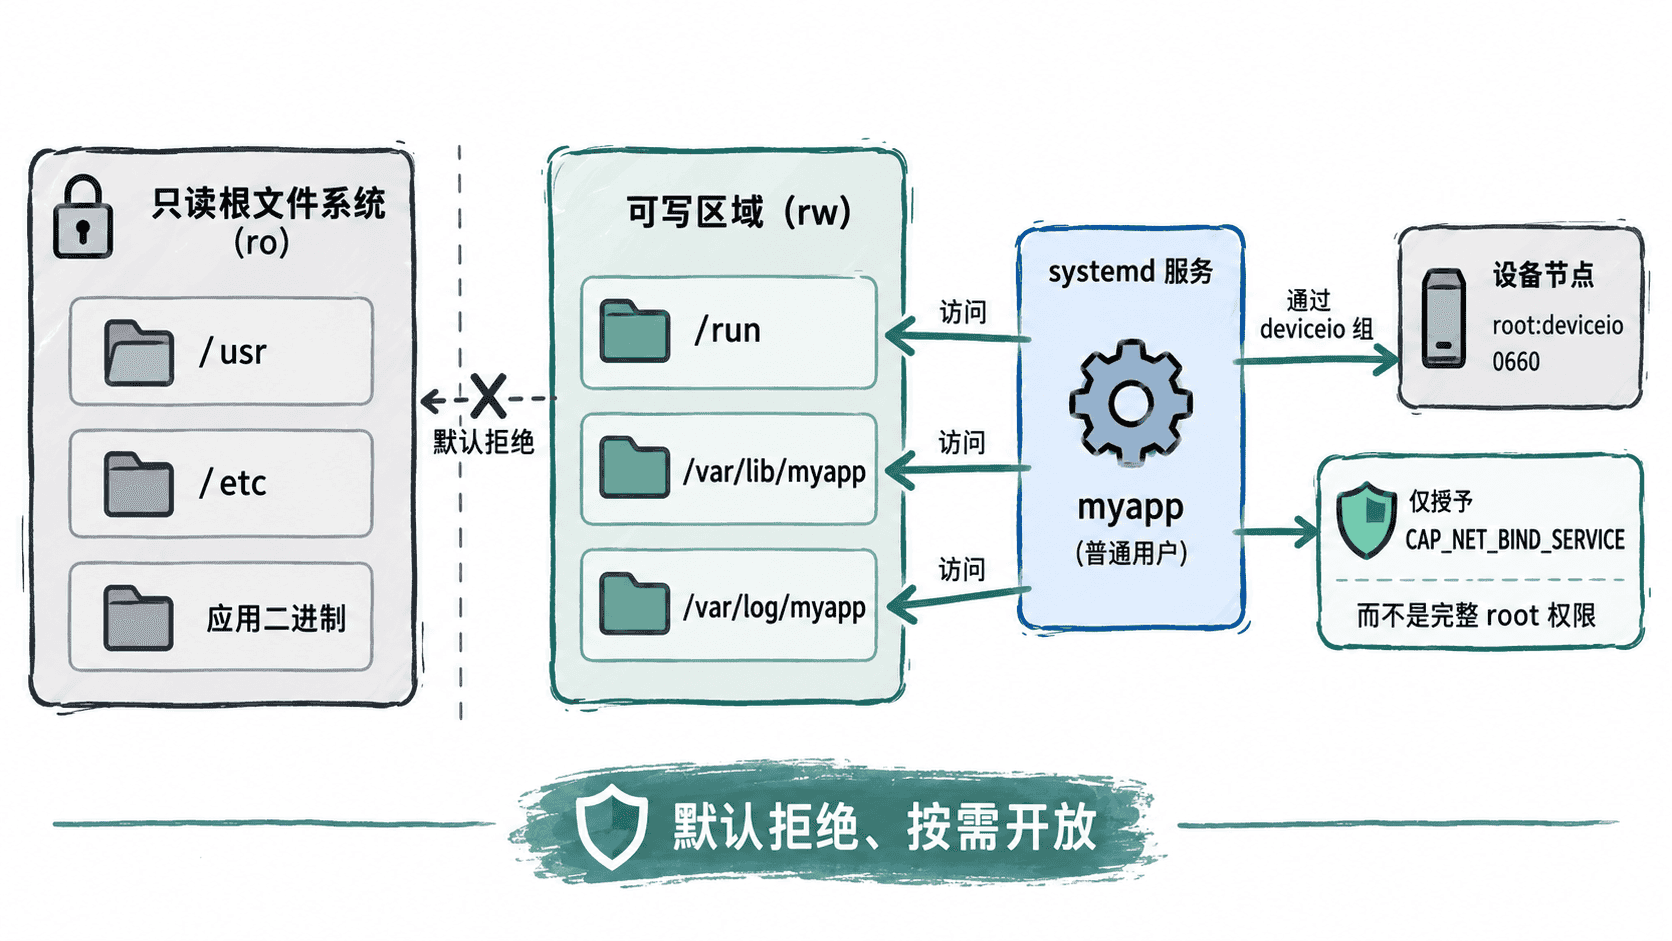
下面是一个分区布局模板。<ID> 需要替换为实际 PARTUUID;根分区保持只读,应用数据分区单独可写。设备若不保留持久日志,可以把 /var/log 也改为 tmpfs,从而减少闪存写放大。
PARTUUID=<ID>  /                ext4  ro,noatime               0  1
PARTUUID=<ID>  /var/lib/myapp   ext4  rw,noatime,nosuid,nodev  0  2
tmpfs          /run             tmpfs mode=0755,nosuid,nodev   0  0
生效后用 findmnt 验证根挂载参数,而不是只看配置文件。
set -eu
printf 'rootfs options: '
findmnt -no OPTIONS /
printf 'uid 0 accounts: '
awk -F: '$3 == 0 {print $1}' /etc/passwd | paste -sd, -
预期输出
rootfs options: ro,<OTHER_OPTIONS>
uid 0 accounts: root
<OTHER_OPTIONS> 会随文件系统和内核参数变化;关键检查点是根挂载包含 ro,且不应额外出现业务应用对应的 UID 0 账户。
只保留产品真正需要的软件
最小软件包不是“看到什么就删什么”,而是让最终镜像只有启动、业务、升级、诊断和恢复真正依赖的组件。优先在 Yocto、Buildroot 或发行版镜像配方中控制包清单,不要在成品文件系统上手工删除随机文件,否则包数据库、依赖关系和后续升级都可能失真。
调试 shell、编译器、头文件、包管理器、示例程序和不使用的网络守护进程通常应从量产镜像移除;但远程诊断、证书更新、看门狗、升级与恢复工具是否保留,应由产品运维方案决定。每删一项都要重新跑启动、升级、故障恢复和现场诊断用例,而不是只验证主程序还能启动。
让应用拥有自己的用户与组
每个长期运行的业务服务都应有独立系统用户,例如 myapp。它只拥有自己的数据目录,不授予登录 shell,也不因为“访问串口方便”就直接改成 root。需要共享某类设备时,优先创建功能组,例如 deviceio,再把对应服务加入该组。
设备节点权限最好由 udev 或静态设备管理规则生成,而不是在启动脚本里反复执行 chmod 666。启动脚本修改权限既容易过度开放,也可能在设备重新枚举后失效。
下面是 udev 规则片段示例,假设业务只需要 /dev/ttyS1:
SUBSYSTEM=="tty", KERNEL=="ttyS1", GROUP="deviceio", MODE="0660"该规则依赖系统已存在 deviceio 组。加载规则并重新触发设备事件后,可用下面命令验证:
set -eu
udevadm control --reload-rules
udevadm trigger --subsystem-match=tty
stat -c '%A %U %G %n' /dev/ttyS1
预期输出
crw-rw---- root deviceio /dev/ttyS1如果设备名由 USB 枚举动态产生,应改用稳定属性匹配,例如供应商 ID、产品 ID 或自定义 udev 属性,而不要依赖可能变化的 ttyUSB0 编号。
用 systemd 把 root 权限拆成最小能力
有些程序只因一个动作需要特权,例如绑定低端口、访问特定设备或写一个持久化目录。此时不应让整个进程保持 root。systemd 可以同时设置运行用户、文件系统写边界、设备访问策略和 capability。
下面是 myapp.service 的 [Service] 配置片段示例,假设主服务单元已经定义 ExecStart:
[Service]
User=myapp
Group=myapp
SupplementaryGroups=deviceio
NoNewPrivileges=yes
ProtectSystem=strict
ProtectHome=yes
PrivateTmp=yes
ReadWritePaths=/var/lib/myapp /var/log/myapp
DevicePolicy=closed
DeviceAllow=/dev/ttyS1 rw
CapabilityBoundingSet=CAP_NET_BIND_SERVICE
AmbientCapabilities=CAP_NET_BIND_SERVICE
ProtectSystem=strict 会把大部分文件系统视为只读,再用 ReadWritePaths 精确开放写目录;DevicePolicy=closed 配合 DeviceAllow 把设备访问收敛到指定节点。若应用不需要绑定特权端口,就应把两个 capability 配置一起删除。
修改单元后先做语法和属性验证:
set -eu
systemd-analyze verify /etc/systemd/system/myapp.service
systemctl daemon-reload
systemctl show myapp.service \
  -p User -p Group -p SupplementaryGroups \
  -p NoNewPrivileges -p ProtectSystem \
  -p DevicePolicy -p CapabilityBoundingSet
预期输出
User=myapp
Group=myapp
SupplementaryGroups=deviceio
NoNewPrivileges=yes
ProtectSystem=strict
DevicePolicy=closed
CapabilityBoundingSet=cap_net_bind_service
如果 systemd-analyze verify 没有输出并返回 0,表示没有发现单元文件语法错误;不同 systemd 版本对 capability 名称的显示大小写可能不同。
保留运维入口但不扩大攻击面
只读根文件系统不能代替升级和维修机制。量产设备仍要有可控的恢复路径,例如 A/B 系统分区、签名升级包、受认证的维护账户或物理维护模式。关键是让维护能力在默认运行状态下关闭或受强认证保护,而不是长期开放 root shell、通配 sudo 或写权限。
上线前至少验证四件事:断电重启后根文件系统仍为只读;业务数据能在指定目录持续写入;普通服务无法写 /usr、/etc 等系统路径;未加入设备组的进程不能打开受限设备节点。这样才能把“最小权限”从配置意图变成可重复验收的产品属性。