
嵌入式 Linux 与 RTOS / 系统课时
用 gdbserver 远程调试程序
用 gdbserver 远程调试程序
有些用户态崩溃只在目标板的库版本、设备数据或时序条件下出现,主机本地复现不了。gdbserver 让程序继续运行在板端,而由主机上的交叉 GDB 负责断点、栈回溯和变量检查。本节用一条最小链路完成远程调试,并说明符号与 sysroot 为什么必须匹配。
学习目标
- 能在目标板启动
gdbserver,并从主机建立远程调试连接 - 能正确加载带调试符号的可执行文件与目标板 sysroot
- 能用断点、
bt和变量检查定位板端用户态崩溃
准备带符号的程序和 sysroot
远程调试至少需要三样东西:目标板上的可执行程序、主机上的同一份未剥离 ELF、以及与目标板运行时库匹配的 sysroot。示例假定目标是 AArch64,因此主机使用 aarch64-linux-gnu-gdb;如果实际是 ARMv7、RISC-V 或其他架构,应换成对应交叉 GDB。
先确认主机侧 ELF 含有调试信息。
file ./build/app预期输出应包含目标架构,并且最好看到 with debug_info 或 not stripped。具体编译器版本和 BuildID 可能不同。
./build/app: ELF 64-bit LSB executable, ARM aarch64, <DETAILS>, with debug_info, not stripped若发布镜像中的程序已被 strip,不要直接拿它作为主机调试符号文件;应保留构建阶段生成的未剥离 ELF,同时让板端运行与其代码一致的目标程序。
建立目标板与主机连接
目标板负责真正执行程序,gdbserver 只把寄存器、内存、线程和停止事件转给主机 GDB;主机侧再结合 ELF 符号和 sysroot 还原函数名、源码行和共享库调用栈。
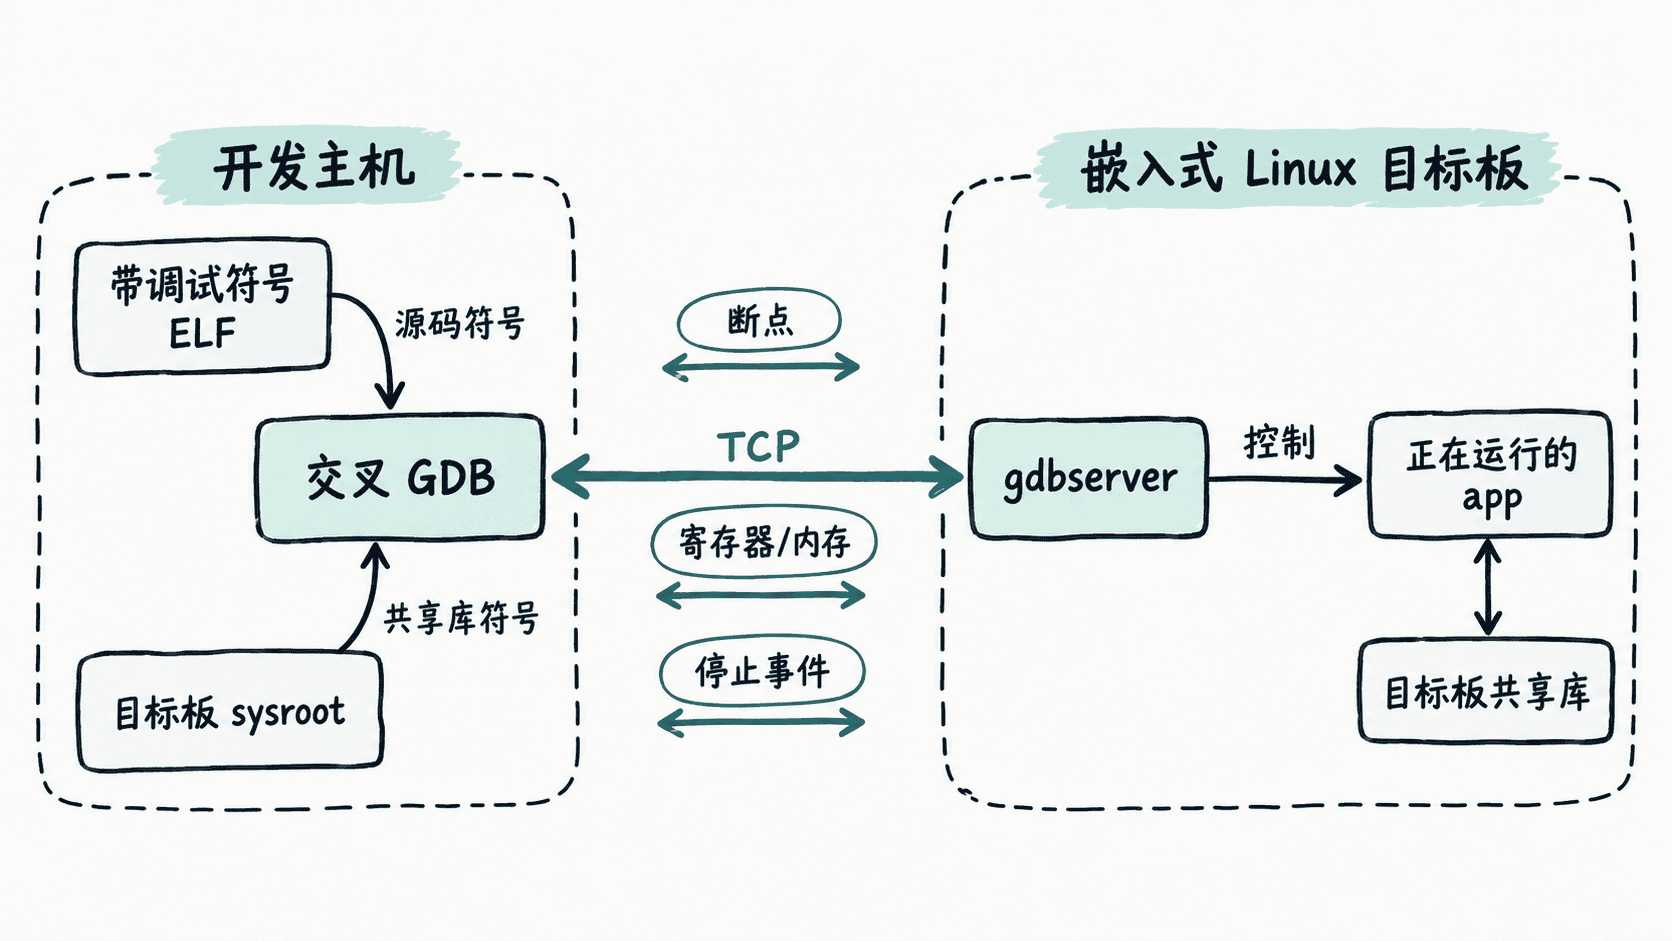
在目标板执行以下命令,监听 <PORT>。端口实际值可以不同,但必须保证主机可达且未被防火墙占用。
gdbserver :<PORT> /usr/bin/app预期输出:
Process /usr/bin/app created; pid = <ID>
Listening on port <PORT>
然后在主机启动交叉 GDB。<PATH> 替换为从目标根文件系统同步出的 sysroot 路径,<HOST> 替换为目标板 IP 或主机名。
aarch64-linux-gnu-gdb ./build/app预期输出至少应确认已经读取主程序符号,版本信息可能不同。
Reading symbols from ./build/app...
(gdb)
进入 GDB 后执行:
set sysroot <PATH>
target remote <HOST>:<PORT>
break main
continue
预期结果是成功连接远端,并在 main 处停住;地址与源码行号会随构建变化。
Remote debugging using <HOST>:<PORT>
Breakpoint 1, main (...) at <PATH>:<ID>
在崩溃点看栈和变量
程序停在断点或收到 SIGSEGV 后,先看调用栈,再切到最靠近业务代码的栈帧检查参数和局部变量。常用命令如下:
bt
frame 0
info args
info locals
print <ID>
bt 用来确认崩溃是从哪条调用链进入的;frame 切换观察上下文;info args 与 info locals 检查当前函数输入和局部状态;print 适合查看某个明确变量。若栈里只有地址或出现 ??,优先怀疑符号文件不匹配、共享库未带符号,或 sysroot 与目标板版本不一致。
处理最常见的连接与符号问题
如果 target remote 超时,先在板端确认 gdbserver 仍在监听,再检查目标板 IP、路由和端口;如果连接后立刻提示架构不匹配,应检查交叉 GDB 与目标 ELF 架构。若断点提示找不到源码,可用 GDB 的 directory <PATH> 或 set substitute-path 修正构建机路径映射。
共享库栈异常时,先从板端同步 /lib、/usr/lib 等运行库到 sysroot,并保持目录结构不变。仅复制一个 libc.so 往往不够,因为程序还可能依赖动态链接器、libstdc++ 和板级私有库。
当你能稳定复现问题、在异常点停住,并通过 bt 找到第一处进入错误状态的业务栈帧,再结合变量值验证根因,就完成了一条可重复的板端用户态调试链路。