
嵌入式 Linux 与 RTOS / 系统课时
用 QEMU 跑起 ARM64 系统
用 QEMU 跑起 ARM64 系统
本节用 QEMU 的 virt 机器搭一台可重复启动的 ARM64 实验机,直接加载 Linux 内核和根文件系统。完成后,你可以从串口看到完整启动日志,并用这个沙箱安全验证内核参数、根文件系统和后续驱动实验。
学习目标
- 准备用于 QEMU ARM64 启动的内核
Image与根文件系统镜像 - 理解
virt、内核、启动参数和 VirtIO 根磁盘之间的关系 - 根据串口日志定位内核未启动、根文件系统未挂载和 init 启动失败
准备启动素材
本节假设宿主机已经安装 qemu-system-aarch64,当前目录中有 ARM64 Linux 内核 Image 和原始 ext4 根文件系统 rootfs.ext4。根文件系统必须包含可执行的 /sbin/init,并能在 ttyAMA0 上提供串口终端。
为了让内核在没有 initramfs 的情况下直接挂载根文件系统,至少需要把 PL011 串口、VirtIO Block 和 ext4 驱动编进内核,而不是只编成模块。常见配置包括 CONFIG_SERIAL_AMBA_PL011=y、CONFIG_VIRTIO_BLK=y 与 CONFIG_EXT4_FS=y。
先确认命令和两个输入文件都存在:
test -x "$(command -v qemu-system-aarch64)" && test -s Image && test -s rootfs.ext4 && echo READY预期输出:
READY如果没有输出,应先解决 QEMU 未安装、命令不在 PATH 或镜像文件为空等问题,不必继续分析启动日志。
读懂 QEMU 启动链
这里不模拟某块具体开发板,而使用 QEMU 提供的通用 ARM64 virt 机器。QEMU 创建 CPU、内存、PL011 串口与 VirtIO 块设备,将 Image 放入虚拟机内存,再把根文件系统作为 /dev/vda 暴露给 Linux。
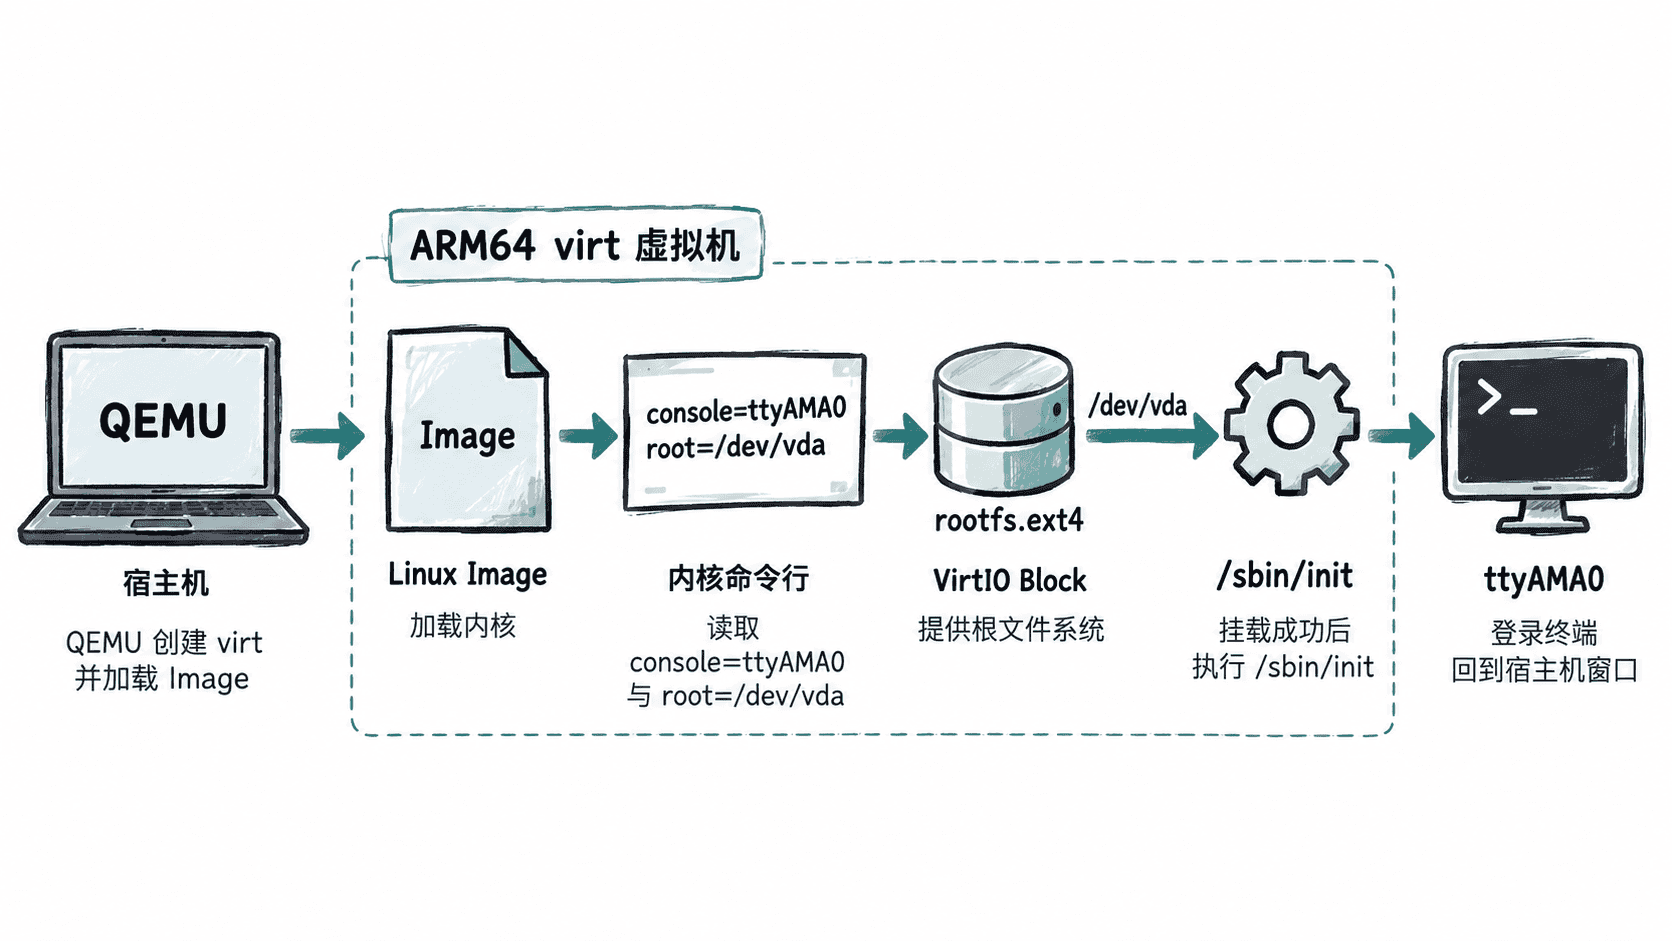
console=ttyAMA0 决定内核日志和登录终端的位置,root=/dev/vda 决定根文件系统设备。两者任何一个写错,都可能表现为窗口黑屏或内核已经运行却无法进入用户空间。
启动 ARM64 虚拟机
下面的命令使用 2 个虚拟 CPU、1 GiB 内存和一个 VirtIO 根磁盘。这里假设 rootfs.ext4 本身就是 ext4 文件系统,而不是带分区表的整盘镜像。
qemu-system-aarch64 -machine virt -cpu cortex-a57 -smp 2 -m 1024 -kernel Image -append "console=ttyAMA0 root=/dev/vda rw" -drive if=none,file=rootfs.ext4,format=raw,id=rootfs -device virtio-blk-device,drive=rootfs -nographic预期输出中的版本、时间和主机名会不同,但成功路径应出现这些关键阶段:
Linux version <KERNEL_VERSION> ...
...
Run /sbin/init as init process
...
<HOSTNAME> login:
-nographic 把虚拟串口直接接到当前终端,因此不需要图形窗口。需要退出 QEMU 时,可使用其终端转义键 Ctrl+a,再按 x。
验证启动结果
登录系统后,不要只以“出现 shell”判断成功。还应确认 CPU 架构与实际内核命令行,保证启动的是预期 ARM64 系统,并且根设备参数没有被其他启动层覆盖。
uname -m
cat /proc/cmdline
预期输出:
aarch64
console=ttyAMA0 root=/dev/vda rw
如果根文件系统镜像包含分区表,根分区通常可能变成 /dev/vda1 等设备,此时必须同步修改 root=。不要在未确认镜像布局时反复尝试随机设备名。
根据日志定位失败点
完全看不到内核日志时,先检查 console=ttyAMA0、内核是否包含 PL011 驱动以及 QEMU 是否使用 -nographic。这是串口链路问题,不应先怀疑根文件系统。
出现 VFS: Unable to mount root fs 一类错误时,说明内核已经运行,应重点检查 root= 指向、VirtIO Block 驱动和 ext4 驱动。若能挂载根目录却报告无法执行 init,则检查 /sbin/init 是否存在、是否有执行权限,以及它依赖的动态链接器和共享库是否齐全。
QEMU 沙箱的价值在于把“CPU 是否启动、根盘是否识别、用户空间是否可运行”拆成可观察的阶段。后续修改启动参数或内核驱动时,只要保留这条可重复的基线启动命令,就能快速判断问题发生在启动链的哪一层。