
嵌入式 Linux 与 RTOS / 系统课时
看懂上电后的启动阶段
看懂上电后的启动阶段
这一节把 SoC 从上电到用户空间启动串成一条完整链路:Boot ROM、SPL 或 TF-A、U-Boot、Linux Kernel 与 init。你会知道每一阶段从哪里取下一份镜像、负责哪些初始化,以及交接时必须传递什么信息。
学习目标
- 说清 Boot ROM、SPL 或 TF-A、U-Boot、Kernel 与 init 的职责边界
- 识别每个阶段加载镜像的位置和向下一阶段传递的信息
- 根据串口日志判断系统卡在启动链的哪一段
启动链的整体顺序
嵌入式 Linux 的启动不是一个程序从头跑到底,而是一连串“当前阶段建立最小环境,再把控制权交给下一阶段”的接力。不同 SoC 会省略或合并部分阶段,但职责关系基本一致。
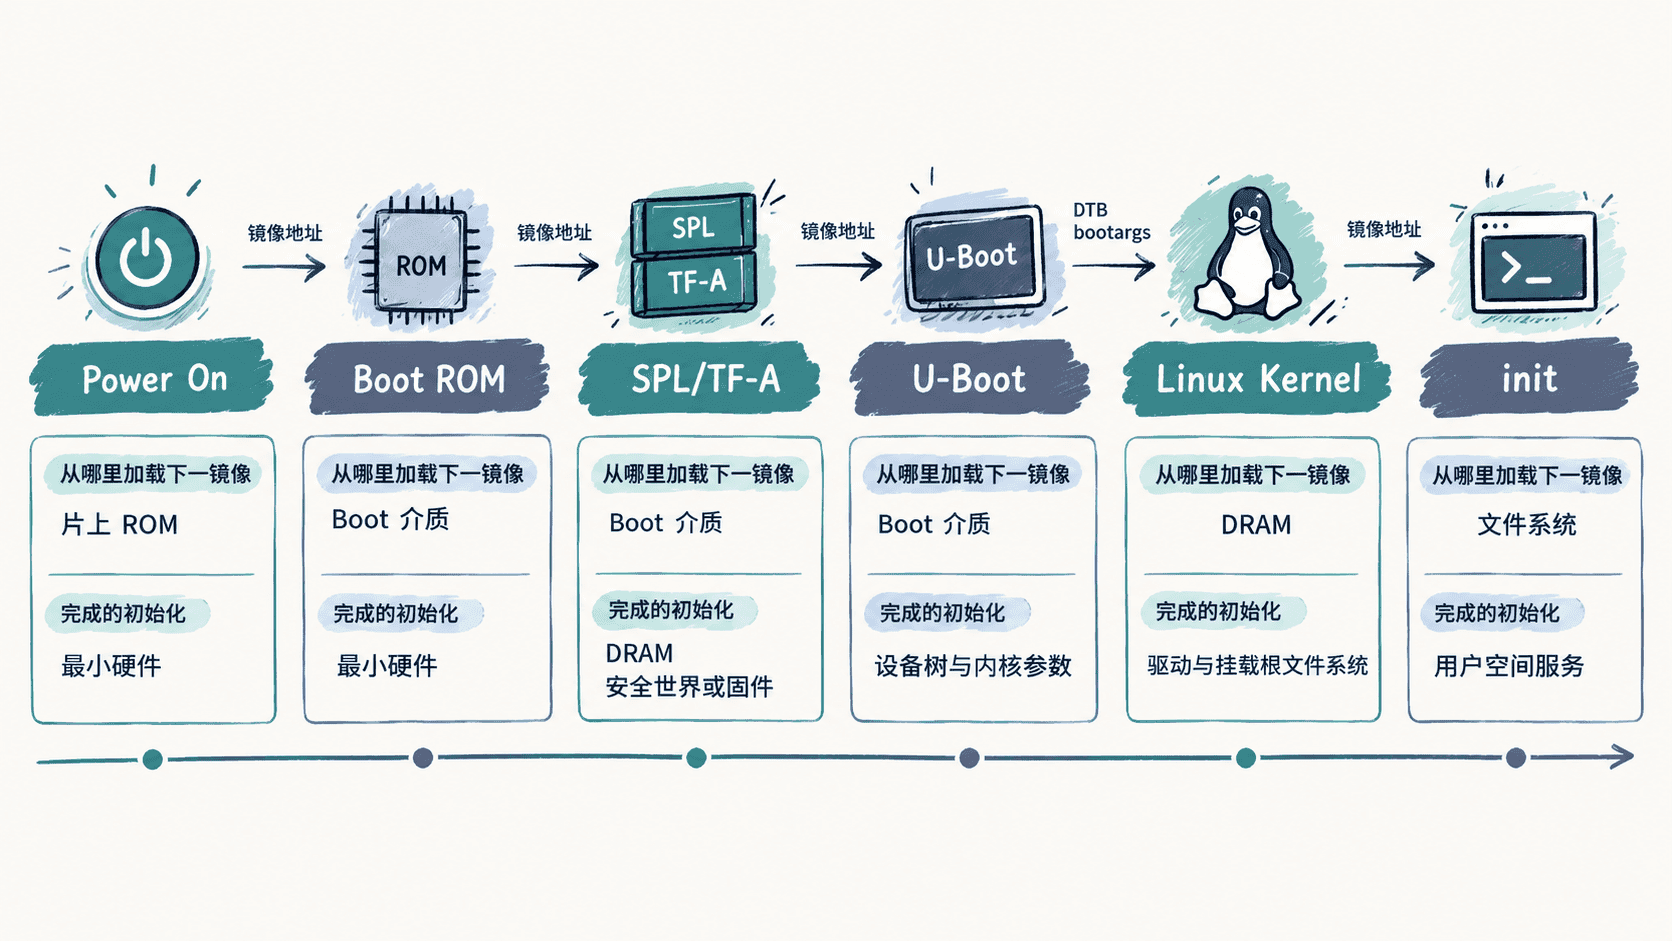
Boot ROM 建立第一个可信起点
Boot ROM 固化在 SoC 内部,复位后 CPU 首先执行这里的代码。它通常读取启动引脚、熔丝或启动配置,决定从 eMMC、SD、SPI NOR、NAND、USB 等介质寻找下一阶段镜像。
这一阶段资源最少,往往还不能使用完整 DRAM,因此它只做足够的时钟、片上 SRAM 与启动介质访问准备。安全启动平台还会在这里或紧邻的阶段验证下一镜像签名。
Boot ROM 交出的核心结果是:下一阶段代码已经被放到 CPU 可以执行的位置,并完成必要的真实性检查。
SPL 或 TF-A 把系统带到可用内存环境
很多平台不能让完整 U-Boot 直接在片上 SRAM 中运行,因此先执行更小的 SPL;ARMv8 平台也常加入 TF-A,负责异常级、安全状态与固件接口初始化。实际产品可能同时存在 SPL 与 TF-A,而不是二选一。
SPL 最关键的任务通常是初始化 DRAM。DRAM 可用后,系统才有空间装载体积更大的 U-Boot、内核、设备树和 initramfs。TF-A 则常负责 EL3、安全世界、PSCI 等平台级职责,再把控制权交给非安全世界的引导程序或内核。
U-Boot 组织“启动参数 + 镜像”
U-Boot 已经拥有更完整的驱动能力,可以访问存储、网络和串口,并根据环境变量或脚本决定从哪里加载 Kernel、DTB 与可选 initramfs。它还负责形成内核命令行,例如根文件系统位置和串口控制台。
交给 Kernel 时,最重要的不是“U-Boot 已经把所有硬件都初始化完”,而是内核镜像、设备树和启动参数都位于约定位置,CPU 状态满足内核入口要求。
Kernel 接管硬件并找到根文件系统
Linux Kernel 解压并建立内存管理后,会根据设备树枚举板级硬件,初始化中断、时钟、串口、存储和其他驱动。随后它需要挂载根文件系统;root=、rootfstype=、rootwait 等内核参数经常决定这一阶段能否继续。
当内核日志出现“无法挂载 root fs”时,说明问题已经越过 U-Boot,重点应转向存储驱动、分区标识、文件系统支持和启动参数,而不是继续检查 Boot ROM。
内核成功挂载根文件系统后,会尝试启动用户空间的第一个进程,通常是 /sbin/init 或 initramfs 中指定的 init。
init 把“内核已启动”变成“系统可用”
init 的 PID 固定为 1,它负责拉起设备管理、挂载额外文件系统、网络、守护进程和应用服务。到这里,CPU 与内核本身通常已经正常工作,问题域从“启动固件与内核”切换到“用户空间配置”。
因此看到登录提示符或目标应用进程,并不是单纯证明 Kernel 启动成功,而是证明整条链路已经走过镜像加载、内核初始化、根文件系统挂载和用户空间启动。
判断启动卡点时,可直接按最后一条可靠日志归类:没有任何输出先看 Boot ROM 与早期串口;出现 SPL/TF-A 后停住看 DRAM 与下一镜像;进入 U-Boot 后停住看镜像、DTB 和 bootargs;出现内核日志后停住看驱动与根文件系统;进入用户空间后再检查 init 和服务。