
嵌入式 Linux 与 RTOS / 系统课时
生成烧录包并校验发布产物
生成烧录包并校验发布产物
量产烧录包必须能回答三个问题:里面有哪些镜像、它们来自哪个构建、烧录前后是否还是同一份内容。本文把 Bootloader、DTB、Kernel、rootfs 和分区描述组织成可重复生成的发布包,并用清单与哈希完成发布和回读校验。
学习目标
- 固定烧录包目录结构,避免人工拷贝遗漏或混入旧镜像
- 自动记录版本、构建标识和每个产物的 SHA-256
- 在烧录后按分区回读数据,确认设备内容与发布包一致
固定发布包输入与结构
发布包应由构建流水线生成,而不是在文件管理器里手工拼装。输入只接受本次构建目录中的明确文件,输出目录则包含镜像、分区描述、版本信息和哈希清单。这样生产工具只消费一个自描述包,不需要猜测“哪个 rootfs.img 才是最新的”。
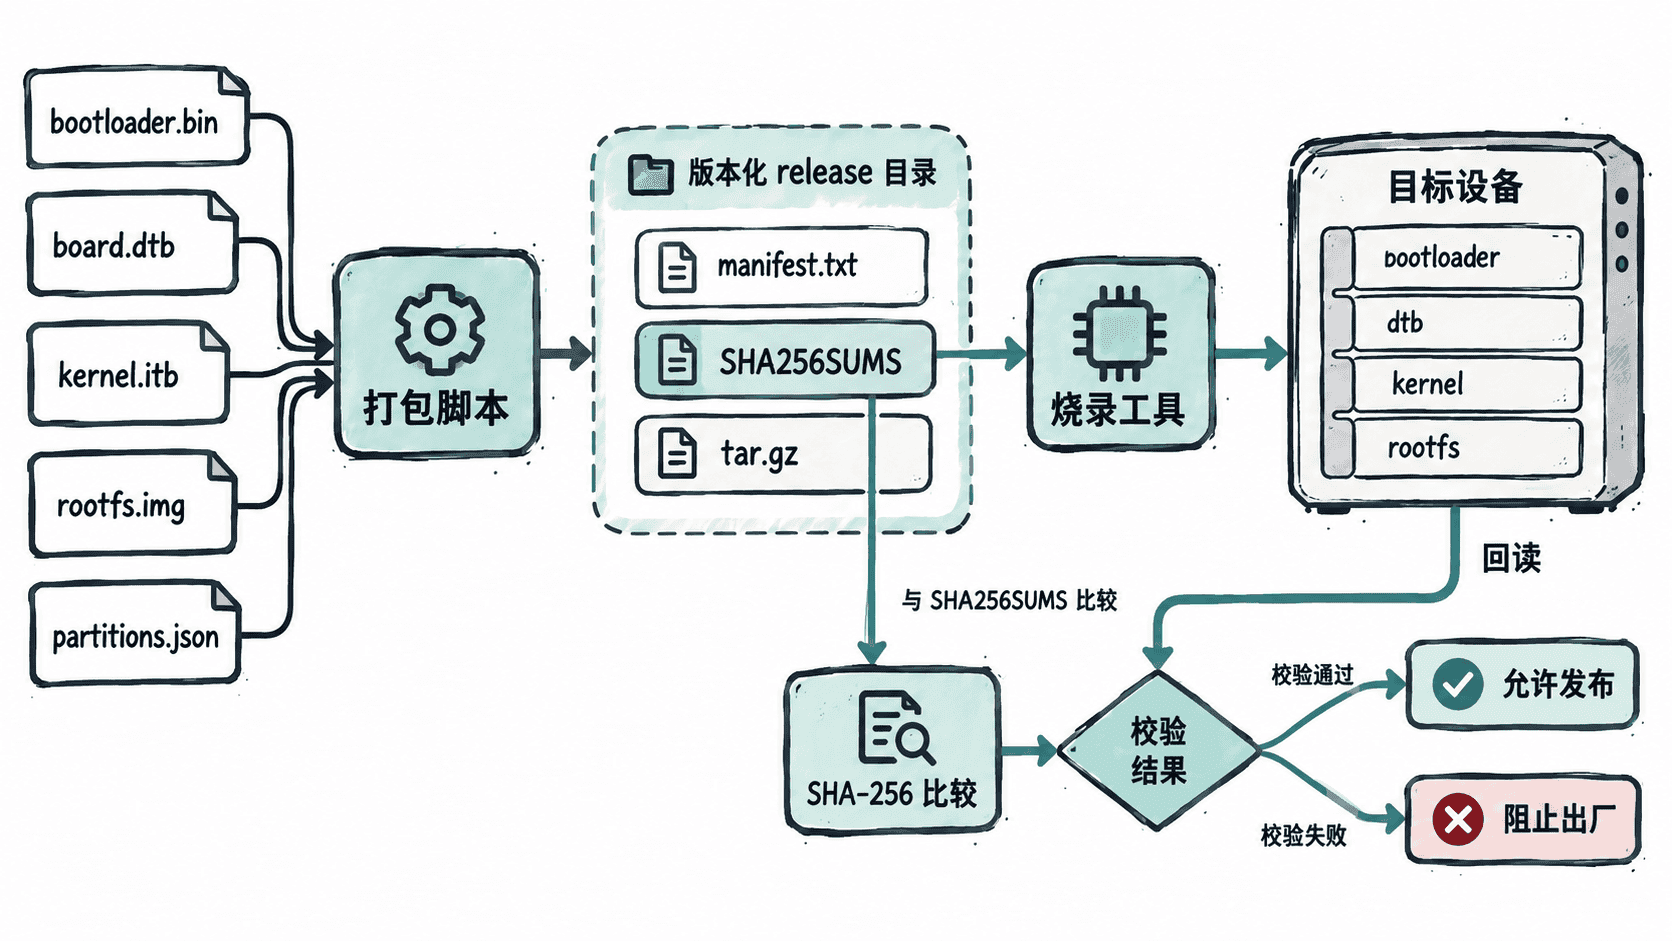
建议把文件名固定下来,例如 bootloader.bin、board.dtb、kernel.itb、rootfs.img 和 partitions.json。版本变化写入 Manifest,不把日期、开发者姓名等随机信息塞进文件名。生产脚本因此可以按固定规则读取文件,而版本追踪仍然完整。
用脚本生成 Manifest 与哈希
下面脚本假设真实构建产物已经位于 out/。它会拒绝缺失文件,复制产物到版本化目录,写入版本和构建标识,再生成 SHA-256 清单并打成压缩包。BUILD_ID 应由 CI 注入,示例中的实际值会随构建变化。
#!/usr/bin/env bash
set -euo pipefail

version="${VERSION:-1.4.0}"
build_id="${BUILD_ID:-local}"
src="out"
dist="dist/release-${version}"

files=(
  bootloader.bin
  board.dtb
  kernel.itb
  rootfs.img
  partitions.json
)

rm -rf "$dist"
mkdir -p "$dist"

for file in "${files[@]}"; do
  test -f "$src/$file"
  cp "$src/$file" "$dist/$file"
done

{
  printf 'version=%s\n' "$version"
  printf 'build_id=%s\n' "$build_id"
} > "$dist/manifest.txt"

(
  cd "$dist"
  sha256sum "${files[@]}" > SHA256SUMS
)

tar -C dist -czf "dist/release-${version}.tar.gz" "release-${version}"

printf 'release package: %s\n' "dist/release-${version}.tar.gz"
printf 'manifest: %s\n' "$dist/manifest.txt"
预期输出:
release package: dist/release-1.4.0.tar.gz
manifest: dist/release-1.4.0/manifest.txt
随后在发布机上进入解包目录执行校验:
cd dist/release-1.4.0
sha256sum -c SHA256SUMS
预期输出:
bootloader.bin: OK
board.dtb: OK
kernel.itb: OK
rootfs.img: OK
partitions.json: OK只要任一文件被替换、截断或传输损坏,sha256sum -c 就会返回非零状态,流水线应立即停止发布。Manifest 还应与版本控制提交、CI 构建编号或制品仓库记录关联,保证出现现场问题时能追溯到唯一构建。
校验分区描述与镜像关系
哈希只能证明“文件没变”,不能证明“烧录到了正确分区”。partitions.json 应明确记录每个镜像对应的目标分区、最大允许大小和是否属于升级槽位。烧录前先验证镜像尺寸不超过分区容量,再按映射执行写入。
下面是分区描述的片段示例,依赖实际产品的分区编号和容量,不应直接复制到其他硬件。
{
  "images": [
    {"file": "bootloader.bin", "target": "/dev/mmcblk0p1", "maxBytes": 16777216},
    {"file": "kernel.itb", "target": "/dev/mmcblk0p3", "maxBytes": 67108864},
    {"file": "rootfs.img", "target": "/dev/mmcblk0p4", "maxBytes": 1610612736}
  ]
}
该配置生效后,烧录工具应逐项检查 file 是否存在、文件大小是否小于等于 maxBytes,并只写入 target 指定分区。设备实际节点可能不同,生产线必须使用当前机型的分区描述,不能在脚本里散落硬编码。
烧录后从设备回读校验
仅检查烧录工具返回“成功”还不够,最终证据应来自目标介质。下面脚本对 Kernel 分区进行只读回读:按镜像真实字节数读取设备内容,计算 SHA-256,再与发布镜像比较。KERNEL_DEV 可由产线环境覆盖。
#!/usr/bin/env bash
set -euo pipefail

image="dist/release-1.4.0/kernel.itb"
device="${KERNEL_DEV:-/dev/mmcblk0p3}"

bytes="$(stat -c '%s' "$image")"
expected="$(sha256sum "$image" | awk '{print $1}')"
actual="$(head -c "$bytes" "$device" | sha256sum | awk '{print $1}')"

test "$actual" = "$expected"
printf 'kernel partition: OK\n'
预期输出:
kernel partition: OK同样方法应覆盖 Bootloader、DTB 所在区域和 rootfs;如果镜像经过稀疏化、文件系统扩容或烧录工具会转换格式,就不能直接比较原始字节,应改为比较烧录后的规范化产物或文件系统内容。最终发布条件应同时满足:包内哈希通过、分区映射通过、设备回读通过,三者缺一不可。