
嵌入式 Linux 与 RTOS / 系统课时
启用镜像校验与安全启动
启用镜像校验与安全启动
安全启动要解决的是“设备只执行被信任方授权的软件”,而不只是给镜像计算一个哈希。本篇把 Boot ROM、Bootloader、Kernel 与 rootfs 串成信任链,并用 U-Boot FIT 签名说明镜像认证,再明确完整性、身份认证和加密各自负责什么。
学习目标
- 解释从 Boot ROM 到 Linux 用户空间的逐级信任链。
- 使用签名镜像让 bootloader 拒绝未授权的 Kernel 与 DTB。
- 区分哈希校验、数字签名和数据加密,避免混淆三者职责。
从不可替换的根信任开始
安全启动的核心不是每一层“自己检查自己”,而是上一层使用受保护的密钥材料验证下一层。常见链路是 Boot ROM 验证 SPL 或 U-Boot,U-Boot 验证 Kernel、DTB 和可选 initramfs,Kernel 再通过 dm-verity 等机制保护只读 rootfs。
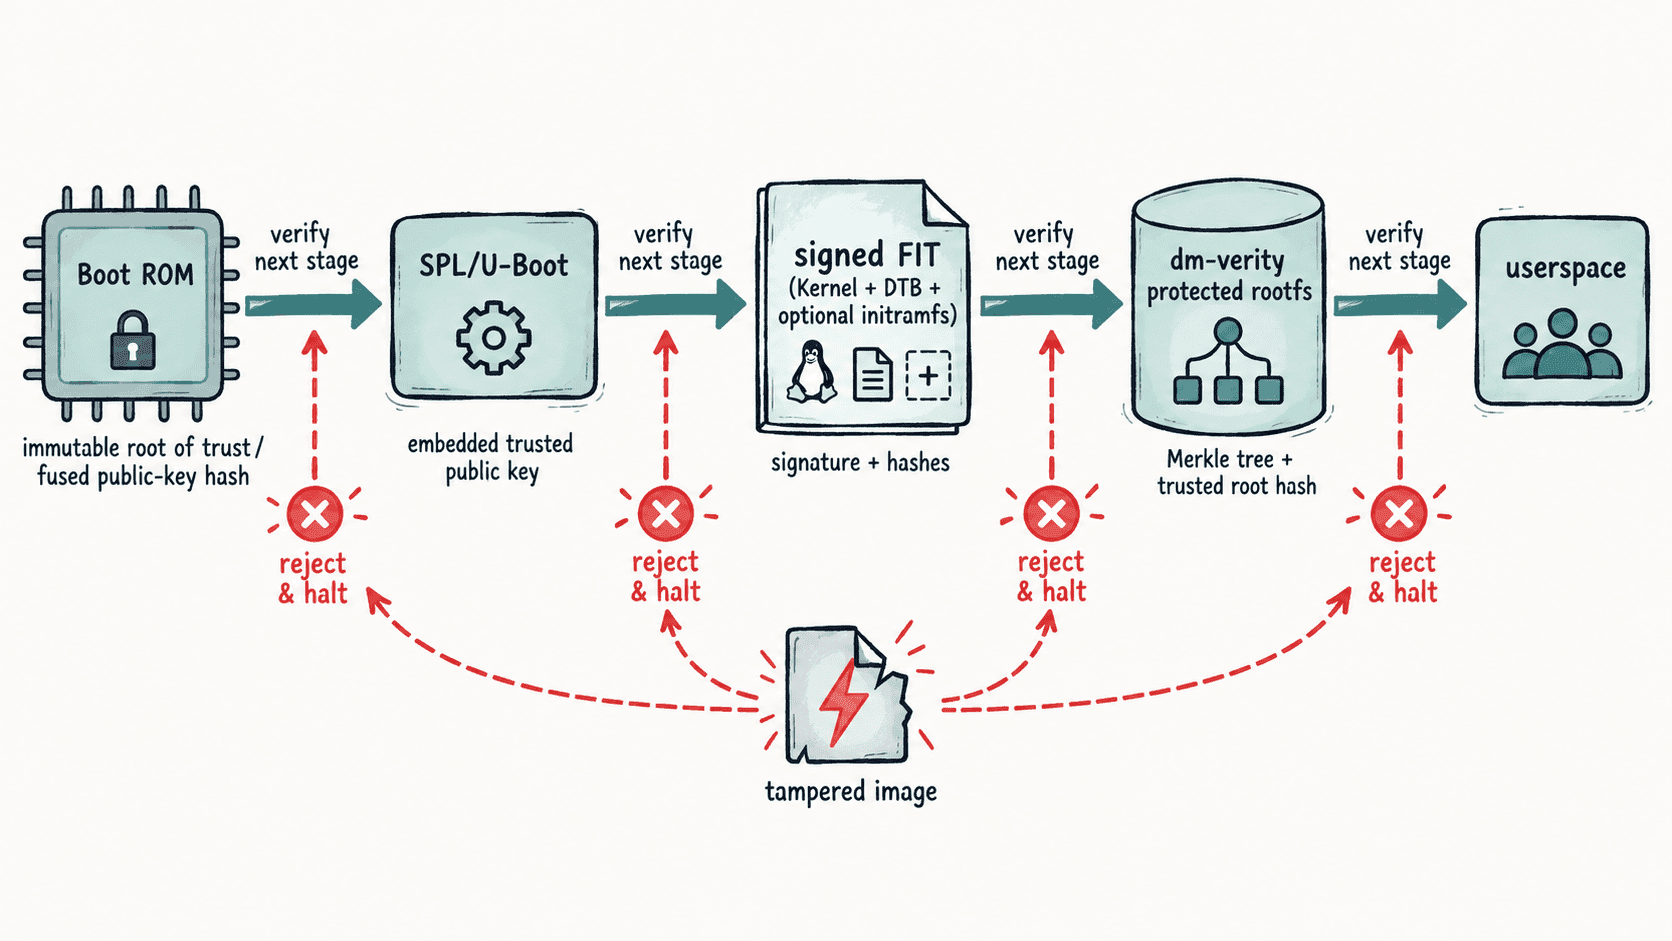
如果最初的 Boot ROM 没有可信密钥或硬件根信任,后面的签名检查仍可能被替换过的 bootloader 绕开。因此量产设计必须先确认 SoC 的安全启动机制、密钥烧录位置、调试口策略和恢复模式,再决定 Linux 层如何延续这条信任链。
用 FIT 签名认证 Kernel 与 DTB
U-Boot FIT 可以把 Kernel、DTB 等对象及其哈希放在同一个镜像中,并对 configuration 进行数字签名。下面的 fit.its 使用 SHA-256 和 RSA-2048,签名同时覆盖 Kernel 与 DTB。
/dts-v1/;

/ {
    description = "Signed Linux FIT";

    images {
        kernel {
            data = /incbin/("Image");
            type = "kernel";
            arch = "arm64";
            os = "linux";
            compression = "none";
            load = <0x40200000>;
            entry = <0x40200000>;
            hash-1 {
                algo = "sha256";
            };
        };

        fdt {
            data = /incbin/("board.dtb");
            type = "flat_dt";
            arch = "arm64";
            compression = "none";
            hash-1 {
                algo = "sha256";
            };
        };
    };

    configurations {
        default = "conf-1";

        conf-1 {
            kernel = "kernel";
            fdt = "fdt";
            signature-1 {
                algo = "sha256,rsa2048";
                key-name-hint = "prod";
                sign-images = "kernel", "fdt";
            };
        };
    };
};
这是镜像描述文件,不会自行执行。构建机需要在密钥目录中准备与 key-name-hint 对应的 prod.key 和 prod.crt;私钥只用于签名,目标设备最终只需要可信公钥。
下面命令生成签名 FIT,同时把验证公钥写入目标 U-Boot 使用的控制 DTB。<PATH> 替换为实际构建目录。
mkimage -f fit.its -k <PATH>/keys -K <PATH>/u-boot.dtb -r <PATH>/fit.itb
dumpimage -l <PATH>/fit.itb
预期输出
<fit.itb 创建成功;镜像信息中可看到 conf-1、Kernel/DTB 哈希以及 sha256,rsa2048 签名>具体摘要值和输出格式会随镜像内容及 U-Boot 版本变化。验收重点是 configuration 确实存在签名、签名覆盖需要保护的对象,并且 U-Boot 内嵌的是对应可信公钥而不是私钥。
让篡改真正导致启动失败
签名只有在启动路径强制验证时才有意义。U-Boot 必须用受信任公钥检查 FIT,并在验证失败时停止加载或进入受控恢复路径;不能签名验证失败后又允许通过其他命令直接启动未经验证的裸 Kernel。
生产配置还应检查交互式 U-Boot shell、网络启动、USB 启动和环境变量修改是否可能绕过验证。安全启动不是单个 verify=yes 开关,而是确保攻击者找不到另一条“无需验证也能执行代码”的启动路径。
rootfs 同样不能因为 Kernel 已签名就默认可信。常见做法是只读 rootfs 配合 dm-verity:数据块通过 Merkle tree 校验,而受信任的 root hash 必须来自已经认证的启动元数据。攻击者即使离线修改存储块,也会在读取时触发完整性失败。
分清校验、认证与加密
哈希或 CRC 主要回答“内容有没有变化”。如果攻击者能够同时替换镜像和期望哈希,单独的哈希并不能证明镜像由谁发布。数字签名把内容摘要和私钥绑定,设备使用受保护的公钥验证,因此同时提供完整性检查和发布者身份认证。
加密回答的是“未经授权的人能否读懂内容”,它不等于可信启动。一个加密镜像仍可能来自未授权发布者;一个签名但未加密的镜像虽然内容可见,仍然可以可靠证明来源并检测篡改。
安全启动最终必须形成没有可绕过跳点的验证链:硬件根信任不可被普通软件替换,每一级只加载通过认证的下一级,rootfs 的完整性锚点也来自已认证路径。只要其中任一层还能退回未验证镜像,整条信任链就会在那个位置失效。