
容器与云原生 / 系统课时
治理存储权限与凭据
治理存储权限与凭据
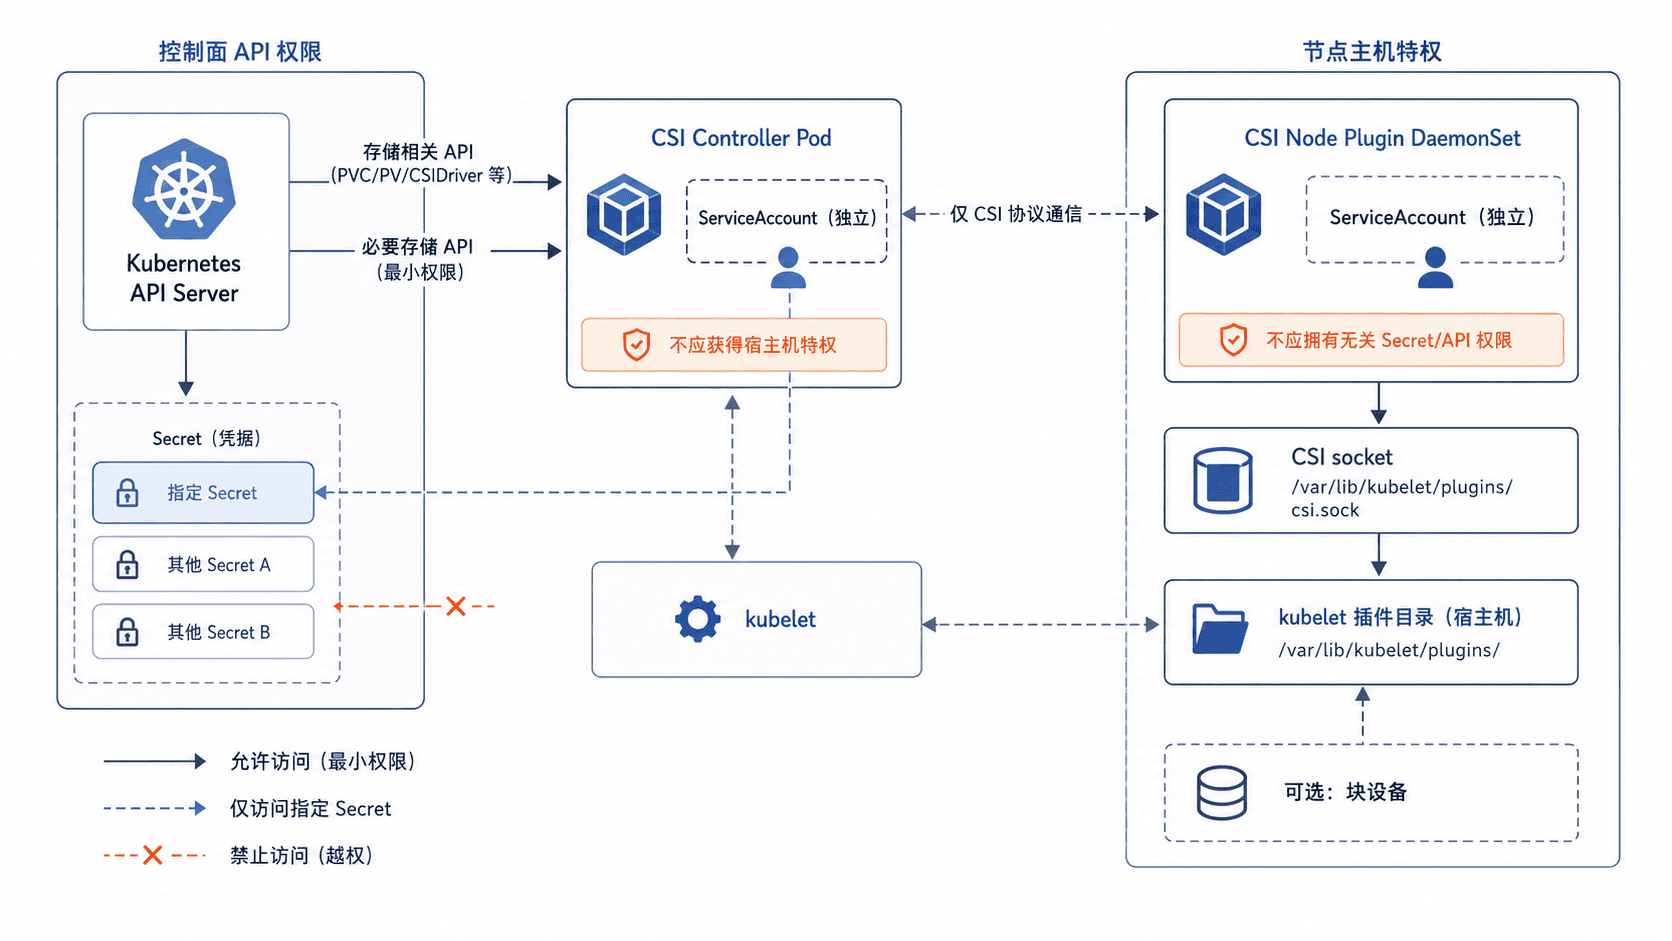
CSI 存储权限治理的目标不是“让驱动能工作”就结束,而是把控制面、Secret 与节点特权拆开授权:控制器只访问完成控制面操作所需的 API 与凭据,节点插件只获得完成挂载所需的主机能力,并通过 RBAC、工作负载配置与审计结果持续证明权限没有外溢。
学习目标
- 区分 CSI Controller、Secret 与 Node Plugin 的信任边界
- 用最小 RBAC 限制指定凭据的读取范围
- 识别节点侧特权、HostPath 与设备访问的高风险配置
先划清三条权限边界
CSI Controller 负责供给、删除、扩容以及部分驱动的 Attach 控制逻辑,通常通过 ServiceAccount 访问 Kubernetes API。Node Plugin 由 kubelet 调用,负责 NodeStage、NodePublish 等节点侧操作,往往还要访问 kubelet 插件目录、挂载点或块设备。Controller 的权限模型以 Kubernetes API 和存储后端控制面为核心,Node Plugin 的权限模型以宿主机、挂载和设备访问为核心;两者职责不同,应分别建模、分别授权,不应共享一套“万能权限”。
Kubernetes Secret 只是 API 对象,data 字段使用 Base64 编码,并不等于加密。生产环境还应限制 RBAC、启用 Kubernetes API 数据静态加密或等价的密钥管理方案,并避免把后端账号、密钥直接写进 StorageClass、PV 注解、日志或事件。
把 Secret 读取缩到具体对象
如果某个控制面组件只需要读取 tenant-a 命名空间中的一个后端凭据,就不要授予 list 或 watch Secret 的权限。下面的 Role 只允许读取名为 csi-backend-credentials 的 Secret,RoleBinding 再把该权限授给 storage-system 命名空间中的 csi-controller ServiceAccount。
apiVersion: v1
kind: List
items:
  - apiVersion: rbac.authorization.k8s.io/v1
    kind: Role
    metadata:
      name: csi-secret-reader
      namespace: tenant-a
    rules:
      # 只允许读取一个明确命名的 Secret,不授予枚举权限。
      - apiGroups: [""]
        resources: ["secrets"]
        resourceNames: ["csi-backend-credentials"]
        verbs: ["get"]
  - apiVersion: rbac.authorization.k8s.io/v1
    kind: RoleBinding
    metadata:
      name: csi-secret-reader
      namespace: tenant-a
    subjects:
      # ServiceAccount 可以来自另一个命名空间。
      - kind: ServiceAccount
        name: csi-controller
        namespace: storage-system
    roleRef:
      apiGroup: rbac.authorization.k8s.io
      kind: Role
      name: csi-secret-reader
这份配置只适用于“组件确实只需读取固定 Secret”的场景。若驱动会按 PVC 所在命名空间或 StorageClass 参数选择不同 Secret,应按真实调用路径设计授权;不要为了省事退化成整个集群范围的 Secret 读取或管理权限。
应用后,用授权探针同时验证正向权限和拒绝路径:
kubectl apply -f csi-secret-rbac.yaml
kubectl auth can-i get secret/csi-backend-credentials --as=system:serviceaccount:storage-system:csi-controller -n tenant-a
kubectl auth can-i list secrets --as=system:serviceaccount:storage-system:csi-controller -n tenant-a
预期输出:
role.rbac.authorization.k8s.io/csi-secret-reader created
rolebinding.rbac.authorization.k8s.io/csi-secret-reader created
yes
no
如果对象已存在,前两行可能显示 configured 或 unchanged;真正需要固定核对的是最后两行:目标 Secret 可读,而整个 Secret 列表不可枚举。
收紧节点侧特权
Node Plugin 为执行 mount、处理设备或与 kubelet 交换 CSI socket,常需要比普通业务 Pod 更高的主机权限,但“需要特权”不等于可以无限扩大边界。只挂载驱动文档明确要求的 kubelet 目录和设备路径,能只读就只读;不要无依据地开启 hostPID、hostNetwork,也不要把宿主机根目录整体挂进容器。
还要逐项核对 securityContext、HostPath、mountPropagation、Linux capabilities 与设备访问是否为驱动必需。控制面 Deployment 通常不需要节点侧的主机特权,因此不能因为 Node Plugin 需要高权限,就把同样的安全上下文复制给 Controller。
如果 Pod Security Admission 的 Restricted 策略会阻止 Node Plugin,应把必须特权的节点工作负载放在受控的例外边界中,并尽量与普通控制器和业务工作负载隔离。命名空间级放宽会影响该命名空间内所有 Pod,因此例外范围应尽可能小。
用审计结果证明没有越权
权限治理完成后,至少验证三件事:Controller 只能访问必要的 Kubernetes 资源;Node Plugin 的宿主机挂载与 capabilities 没有超出驱动要求;Secret 内容没有出现在清单、日志、事件和监控标签等可被广泛读取的位置。
变更 CSI 版本、Sidecar 版本或后端认证方式时,应重新执行 kubectl auth can-i,检查 Deployment 与 DaemonSet 的 securityContext、HostPath 和 ServiceAccount,并复核审计日志中的 Secret 访问主体。最小权限不是一次性配置,而是一条要随驱动升级持续回归的安全基线。