
容器与云原生 / 系统课时
设计 StorageClass 参数与分层
设计 StorageClass 参数与分层
StorageClass 的目标不是堆叠参数,而是把业务可理解的存储等级稳定映射为 CSI 驱动与后端能力。本课用 AWS EBS CSI 作为主示例,设计少量可复用等级,并沿 PVC、PV、挂载文件系统到 EBS API 建立验收链路,确认性能与加密参数确实落地。
学习目标
- 区分 Kubernetes 通用字段与 CSI 驱动参数,避免把治理策略和后端实现混在一起。
- 用少量稳定的 StorageClass 表达性能与安全等级,而不是为每个应用复制配置。
- 通过 PVC、PV、挂载结果与 AWS EBS 属性验证 StorageClass 参数真正生效。
划清通用字段与驱动参数
StorageClass 的 provisioner 决定由哪个驱动处理动态供给;reclaimPolicy、volumeBindingMode、allowVolumeExpansion 属于 Kubernetes 侧的通用策略。parameters 则由具体驱动解释,同名参数在不同驱动上不保证具有相同含义。
设计时先固定通用治理规则,再把确实需要由存储系统实现的能力放进 parameters。以 AWS EBS CSI 为例,卷类型、加密、IOPS、吞吐量属于 EBS 供给参数,csi.storage.k8s.io/fstype 用于指定文件系统类型;具体键名、取值范围和变更能力仍应以实际部署的驱动版本与后端限制为准。
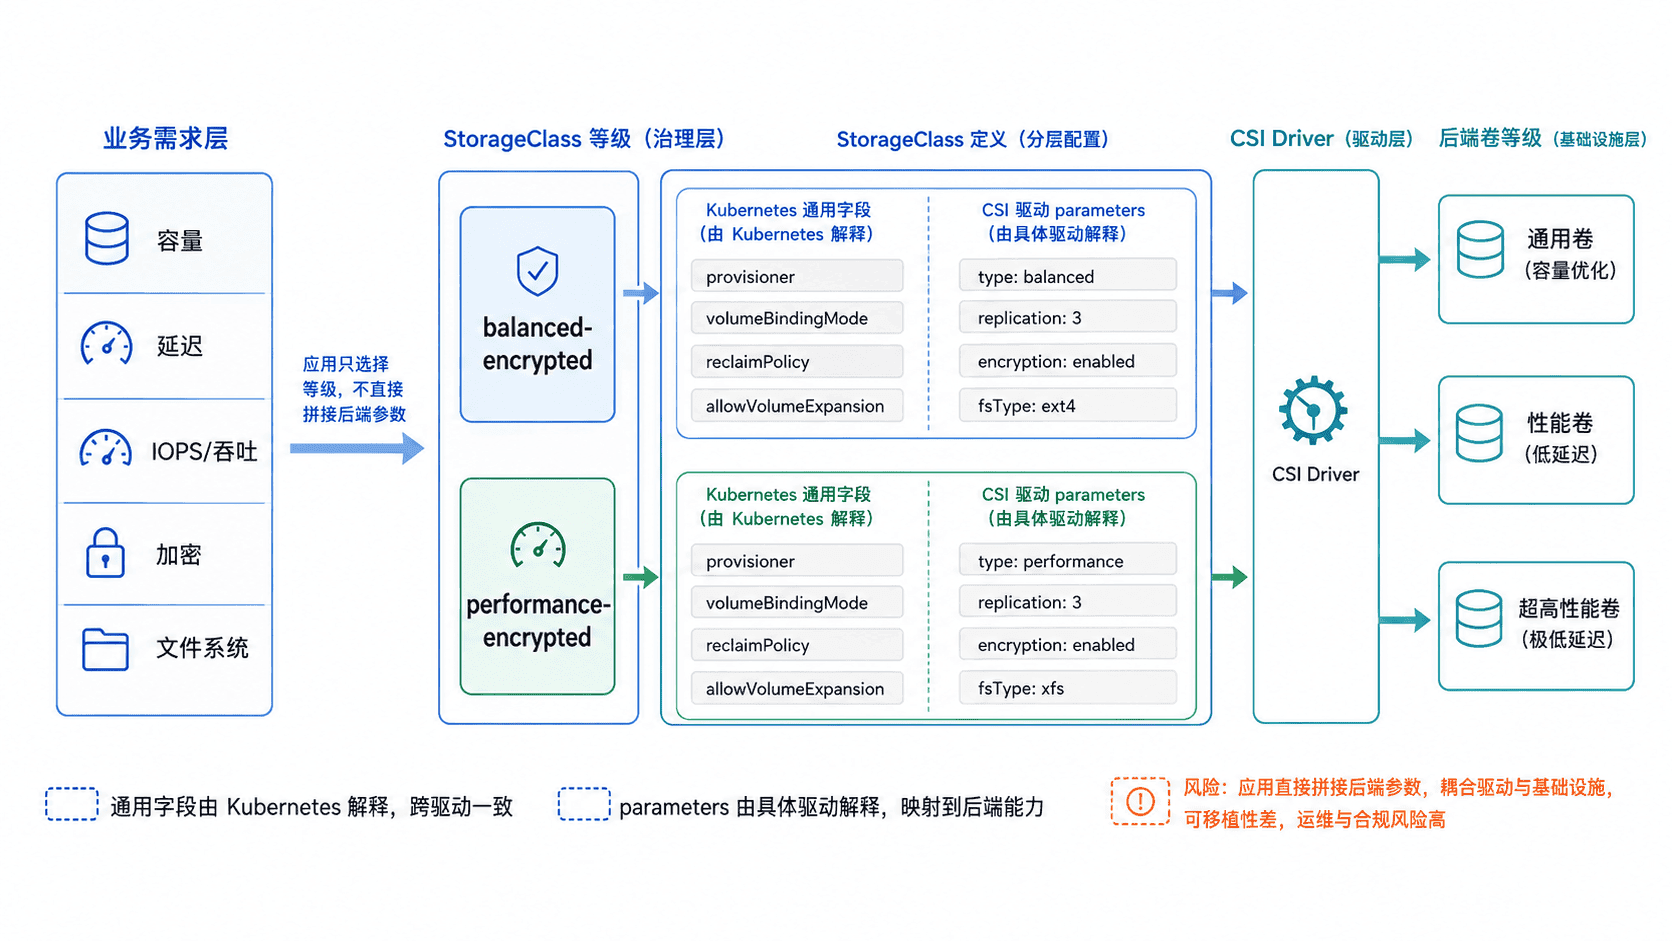
用少量 StorageClass 表达服务等级
好的 StorageClass 名称描述稳定能力,而不是某个团队或临时应用。例如 block-balanced-encrypted 表示默认加密、常规性能和延迟绑定;block-performance-encrypted 表示更高 IOPS 与吞吐量。应用只选择等级,平台团队维护等级背后的驱动参数。
下面两个类都使用 gp3、加密、ext4、在线扩容和 WaitForFirstConsumer,差异只集中在性能档位。两个类的文件系统参数都必须写成合法键 csi.storage.k8s.io/fstype。
apiVersion: storage.k8s.io/v1
kind: StorageClass
metadata:
  name: block-balanced-encrypted
provisioner: ebs.csi.aws.com
parameters:
  type: gp3
  encrypted: "true"
  csi.storage.k8s.io/fstype: ext4
  iops: "3000"
  throughput: "125"
reclaimPolicy: Delete
allowVolumeExpansion: true
volumeBindingMode: WaitForFirstConsumer
---
apiVersion: storage.k8s.io/v1
kind: StorageClass
metadata:
  name: block-performance-encrypted
provisioner: ebs.csi.aws.com
parameters:
  type: gp3
  encrypted: "true"
  csi.storage.k8s.io/fstype: ext4
  iops: "8000"
  throughput: "500"
reclaimPolicy: Delete
allowVolumeExpansion: true
volumeBindingMode: WaitForFirstConsumer
应用前先确认驱动已注册,再创建两个 StorageClass。
kubectl get csidriver ebs.csi.aws.com -o name
kubectl apply -f storageclasses.yaml
kubectl get storageclass block-balanced-encrypted block-performance-encrypted
预期输出:
csidriver.storage.k8s.io/ebs.csi.aws.com
storageclass.storage.k8s.io/block-balanced-encrypted created
storageclass.storage.k8s.io/block-performance-encrypted created
NAME                          PROVISIONER       RECLAIMPOLICY   VOLUMEBINDINGMODE      ALLOWVOLUMEEXPANSION   AGE
block-balanced-encrypted      ebs.csi.aws.com   Delete          WaitForFirstConsumer   true                   <TIME>
block-performance-encrypted   ebs.csi.aws.com   Delete          WaitForFirstConsumer   true                   <TIME>
AGE 会随实际执行时间变化;重复执行 kubectl apply 时也可能显示 configured 或 unchanged。如果创建失败,优先核对 CSI 驱动版本、后端限制和参数文档,而不是只检查 YAML 语法。
把可变需求放在正确边界
不要因为某个应用临时需要 6200 IOPS 就创建 team-a-6200-iops。这会把后端实现细节扩散到业务侧,并迅速制造大量难以治理的 StorageClass。更合理的做法是先判断需求能否归入已有等级;只有多个工作负载长期共享同一类 SLO 时,才新增等级。
同样不要把 reclaimPolicy 与性能档位随意耦合。性能等级回答“卷如何供给”,回收策略回答“PVC 释放后 PV 与后端卷如何处理”。关键数据是否保留,还应与备份、恢复和生命周期策略一起设计。
用 PVC、PV 与 AWS API 闭环验收
只看到 StorageClass 对象存在,并不能证明 EBS 卷已经按参数供给。用一个测试 PVC 和 Pod 触发 WaitForFirstConsumer,待 Pod Ready 后,再依次检查 PVC/PV 绑定、CSI 驱动、文件系统和 EBS 后端属性。
apiVersion: v1
kind: PersistentVolumeClaim
metadata:
  name: sc-check
spec:
  accessModes:
    - ReadWriteOnce
  storageClassName: block-balanced-encrypted
  resources:
    requests:
      storage: 4Gi
---
apiVersion: v1
kind: Pod
metadata:
  name: sc-check
spec:
  containers:
    - name: check
      image: public.ecr.aws/docker/library/busybox:1.36
      command: ["sh", "-c", "sleep 3600"]
      volumeMounts:
        - name: data
          mountPath: /data
  volumes:
    - name: data
      persistentVolumeClaim:
claimName: sc-check应用测试对象并等待挂载完成;WaitForFirstConsumer 会在 Pod 出现并完成调度约束求解后触发卷供给。
kubectl apply -f storageclass-check.yaml
kubectl wait --for=condition=Ready pod/sc-check --timeout=180s
kubectl get pvc sc-check
预期输出:
persistentvolumeclaim/sc-check created
pod/sc-check created
pod/sc-check condition met
NAME       STATUS   VOLUME      CAPACITY   ACCESS MODES   STORAGECLASS               AGE
sc-check   Bound    <PV_NAME>   4Gi        RWO            block-balanced-encrypted   <TIME>
接着从 PVC 找到 PV,再读取 CSI 元数据与实际挂载文件系统。AWS EBS CSI 的 volumeHandle 对应该 EBS Volume ID,可直接作为后端查询键。
PV_NAME=$(kubectl get pvc sc-check -o jsonpath='{.spec.volumeName}')
VOLUME_ID=$(kubectl get pv "$PV_NAME" -o jsonpath='{.spec.csi.volumeHandle}')

printf 'PV=%s\nVOLUME_ID=%s\n' "$PV_NAME" "$VOLUME_ID"
kubectl get pv "$PV_NAME" -o jsonpath='{.spec.storageClassName}{"\n"}{.spec.csi.driver}{"\n"}{.spec.csi.fsType}{"\n"}'
kubectl exec sc-check -- awk '$2=="/data"{print $3}' /proc/mounts
预期输出:
PV=<PV_NAME>
VOLUME_ID=<ID>
block-balanced-encrypted
ebs.csi.aws.com
ext4
ext4
最后用 AWS CLI 查询同一个 EBS 卷;执行身份需要具备读取该卷元数据的权限。
aws ec2 describe-volumes \
  --volume-ids "$VOLUME_ID" \
  --query 'Volumes[0].{volumeType:VolumeType,encrypted:Encrypted,iops:Iops,throughput:Throughput,state:State}' \
  --output json
预期输出:
{
  "volumeType": "gp3",
  "encrypted": true,
  "iops": 3000,
  "throughput": 125,
  "state": "in-use"
}<PV_NAME>、<ID> 与 <TIME> 取决于实际集群。只有 Kubernetes 侧确认 StorageClass、驱动与文件系统一致,同时 EBS API 返回 gp3、加密开启、3000 IOPS 和 125 MiB/s 吞吐量,才能证明 block-balanced-encrypted 从声明到后端属性已经闭环生效。