
容器与云原生 / 系统课时
使用 finalizer 保护存储对象
使用 finalizer 保护存储对象
删除 PVC 或 PV 后长期停在 Terminating,往往不是 API Server “删不掉”,而是 finalizer 正在等待引用或清理条件满足。本节用对象关系定位阻塞点,区分正常保护、控制器异常与需要人工介入的情况。
学习目标
- 解释 PVC/PV 保护 finalizer 为什么会让删除进入等待状态
- 用
deletionTimestamp、finalizers、Pod 引用和 PV 绑定关系定位阻塞点 - 区分对象使用保护与 CSI 后端卷删除保护,避免直接移除 finalizer 掩盖根因
finalizer 如何把删除变成两阶段流程
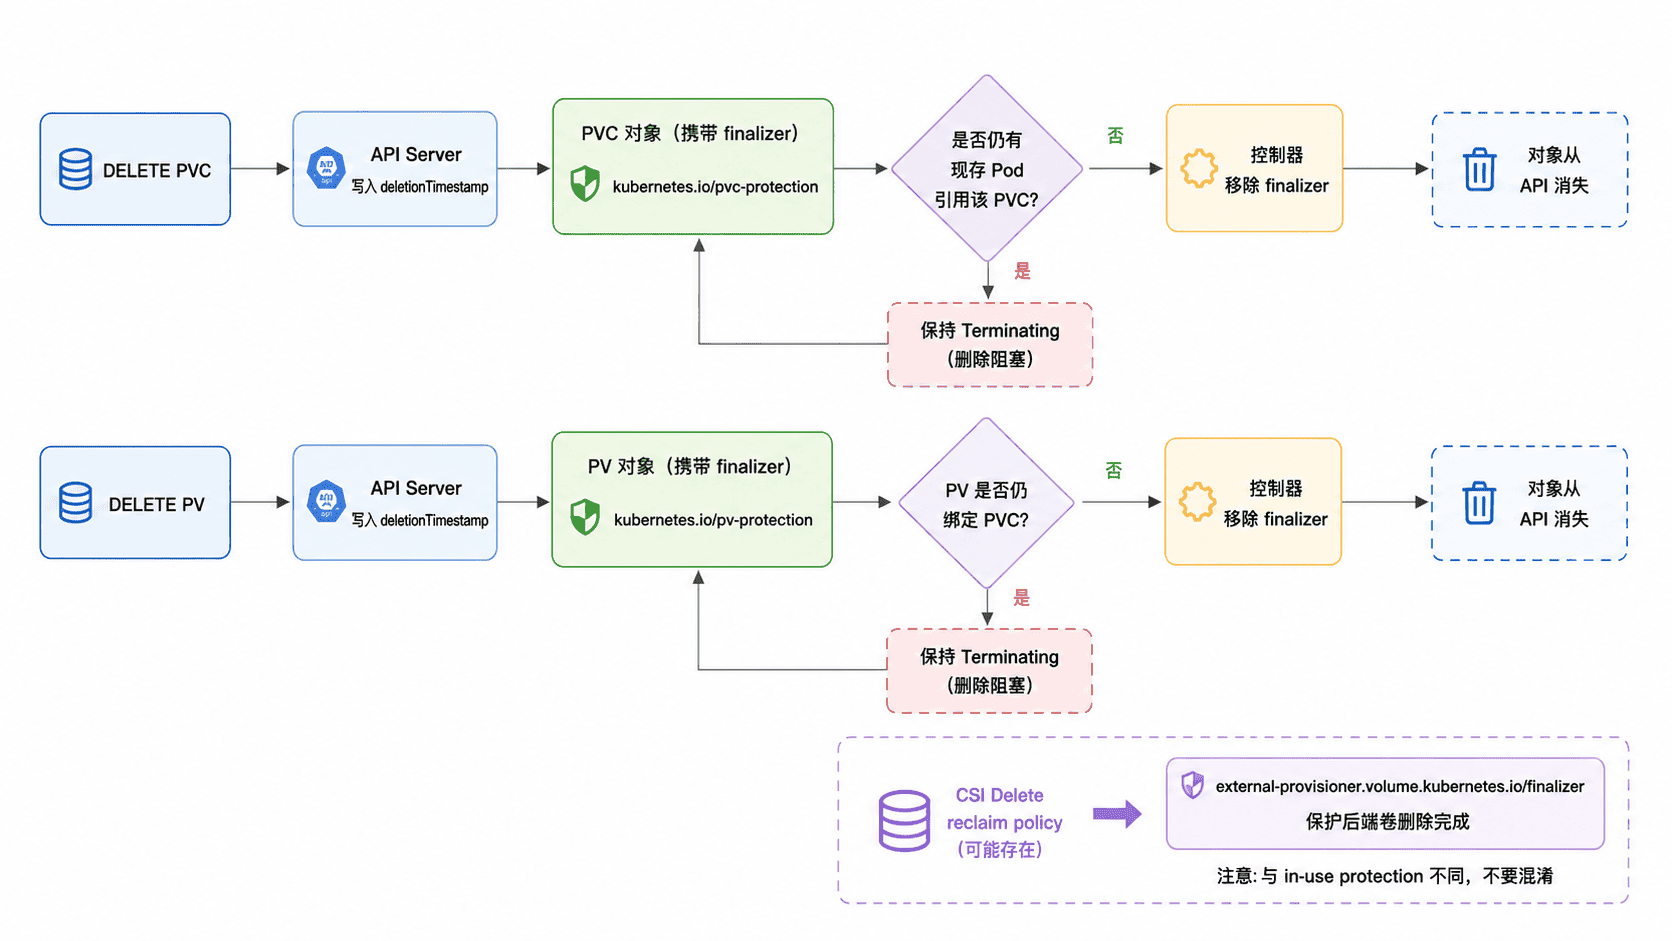
finalizer 不是“拒绝 DELETE”的访问控制。删除请求被接受后,API Server 会写入 metadata.deletionTimestamp,对象进入待删除状态;只要 metadata.finalizers 仍有条目,对象就继续存在。负责该 finalizer 的控制器完成清理条件后移除对应键,finalizer 列表清空时对象才真正从 API 中消失。
对存储对象,最常见的是 kubernetes.io/pvc-protection 与 kubernetes.io/pv-protection。PVC 仍被某个现存 Pod 引用时,PVC 删除会被推迟;PV 仍绑定到 PVC 时,PV 删除也会被推迟。这里保护的是 Kubernetes 对象之间的使用关系,目的在于避免删除正在使用的存储对象导致数据风险。
从对象状态定位谁在阻塞
先看删除时间和 finalizer,再追引用关系,不要先改 metadata。下面的命令只读取对象;把 app、data 和 PV 名称替换为实际值。
kubectl get pvc data -n app -o custom-columns='NAME:.metadata.name,PHASE:.status.phase,VOLUME:.spec.volumeName,DELETION:.metadata.deletionTimestamp,FINALIZERS:.metadata.finalizers'

kubectl get pods -n app -o custom-columns='POD:.metadata.name,PHASE:.status.phase,CLAIMS:.spec.volumes[*].persistentVolumeClaim.claimName' | grep -E '(^POD|data)'

kubectl get pv <PV_NAME> -o custom-columns='NAME:.metadata.name,PHASE:.status.phase,CLAIM_NS:.spec.claimRef.namespace,CLAIM:.spec.claimRef.name,RECLAIM:.spec.persistentVolumeReclaimPolicy,DELETION:.metadata.deletionTimestamp,FINALIZERS:.metadata.finalizers'
预期输出
NAME   PHASE   VOLUME       DELETION   FINALIZERS
data   Bound   <PV_NAME>    <TIME>     [kubernetes.io/pvc-protection]

POD        PHASE     CLAIMS
<Pod_A>    Running   data

NAME        PHASE   CLAIM_NS   CLAIM   RECLAIM   DELETION   FINALIZERS
<PV_NAME>   Bound   app        data    Delete    <TIME>     [kubernetes.io/pv-protection ...]
实际时间、Pod 名称、PV 名称和 finalizer 列表会随集群而变化。只要仍存在引用 data 的 Pod,PVC protection 等待就是预期行为;如果 PV 仍有 claimRef 指向该 PVC,PV protection 等待也同样合理。
区分使用保护与后端删除保护
CSI PV 在 persistentVolumeReclaimPolicy: Delete 场景下,还可能看到 external-provisioner.volume.kubernetes.io/finalizer。它与 kubernetes.io/pv-protection 解决的不是同一件事:前者用于确保后端存储删除完成后再移除 PV 对象,后者用于避免删除仍绑定使用的 PV。
因此,看到 PV 长期 Terminating 时应按 finalizer 名称分流。若卡在 pv-protection,优先检查 PVC 绑定关系;若卡在 external-provisioner finalizer,则继续检查 external-provisioner、CSI Controller、DeleteVolume 调用及后端存储状态。单看“Terminating”无法判断根因。
用证据闭环确认可以删除
正常恢复路径应先解除真实依赖:停止相关工作负载,并确认引用该 PVC 的 Pod 对象已经删除;仅让容器退出而保留 Pod 对象并不足以证明保护条件消失。随后观察 PVC finalizer 自动消失。PVC 删除完成后,再确认 PV 的绑定关系与回收策略是否按预期推进。对于 Delete 策略的 CSI PV,还要确认 provisioner 完成后端卷删除。
如果依赖已经解除但 finalizer 长时间不变化,再查对应控制器日志与事件。判断是否修复成功的标准不是“对象被强删了”,而是保护条件消失、控制器完成职责、finalizer 自动移除,并且 Kubernetes 对象与后端存储状态一致。