
架构与系统设计 / 系统课时
理解透明重试与提交边界
理解透明重试与提交边界
gRPC 的一次逻辑 RPC 可能在底层经历多个 attempt。判断失败能否由库自动重放,不能只看最终状态码,还要判断请求是否进入服务端应用,以及客户端是否已经越过 gRPC 的重试提交边界。
学习目标
- 区分逻辑 RPC、RPC attempt 与 transparent retry
- 判断透明重试适用的低层安全场景
- 理解响应头与重试缓冲区形成的提交边界
一次 RPC 可能包含多个 attempt
应用调用一次 stub 方法,看到的是一个逻辑 RPC;gRPC 为处理连接竞态或执行配置的重试策略,可能在底层创建新的 attempt。新的 attempt 会重新建立流并重放仍在重试缓冲区中的出站消息,但对应用仍表现为同一次调用。
transparent retry 与显式 retryPolicy 不等价。即使没有配置重试策略,只要实现启用了重试能力,gRPC 仍可能在能够确认服务端应用没有处理请求的低层场景中透明重放。它解决的是传输层竞态,而不是根据业务状态码随意重复调用。
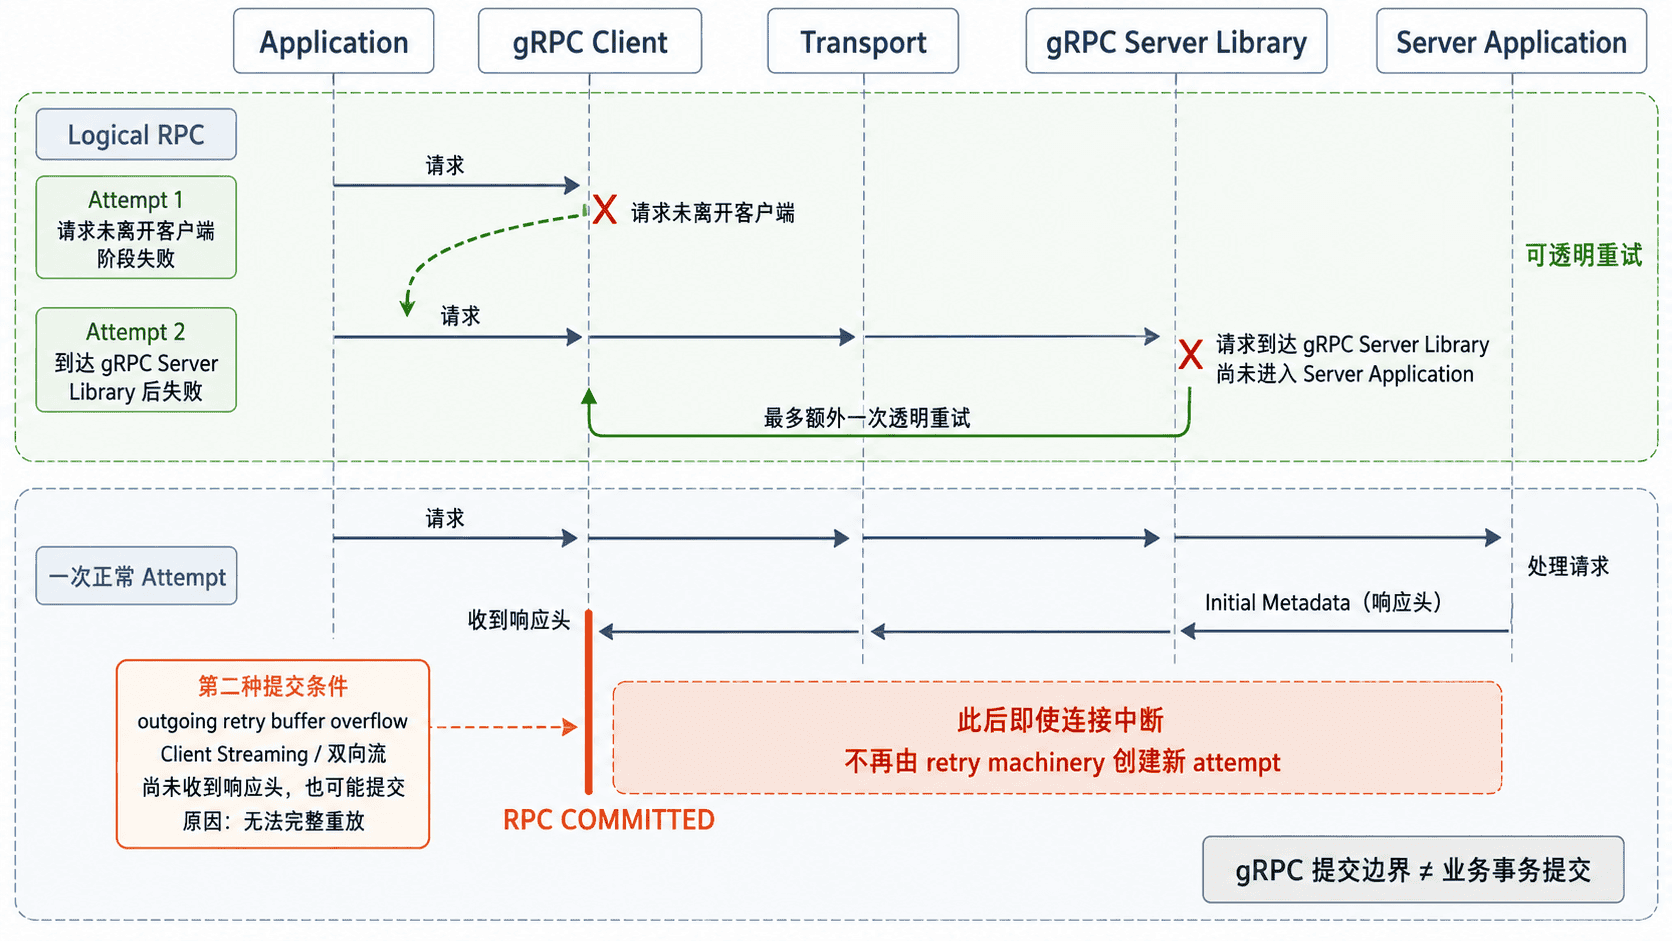
因此,日志里可能只看到应用发起一次调用,却在底层观察到多个 attempt。治理时应分别观察逻辑调用结果与 attempt 级行为,否则容易把库内部恢复误判为应用主动重试。
透明重试只覆盖能够证明安全的阶段
透明重试依据的是 gRPC 能否确认当前 attempt 没有进入服务端应用逻辑,而不是开发者主观判断某个方法“看起来可以重试”。
| 失败位置 | gRPC 的处理边界 |
|---|---|
| RPC 尚未离开客户端 | 可以继续透明重试,直到成功或逻辑 RPC 的 deadline 到期 |
| 请求到达服务端 gRPC 库,但尚未交给应用 | 最多额外执行一次透明重试 |
| 服务端应用可能已经看到请求 | 不再属于能够证明安全的透明重试场景 |
| 客户端已经收到响应头 | 逻辑 RPC 已提交,不再创建新的重试 attempt |
如果服务端已经写入数据库,只是响应在返回途中丢失,客户端不能依赖 transparent retry 自动恢复业务语义。此时是否再次调用,必须由业务幂等性、幂等键或状态查询机制决定。
响应头和缓冲区构成提交边界
客户端收到服务端 initial metadata,也就是响应头后,RPC 对重试机制而言已经提交。即使后续响应消息或 trailers 因网络故障没有完整到达,gRPC 也不会再为这个逻辑调用创建新的重试 attempt。
另一个提交条件来自重试缓冲区。为了重新发送请求,客户端必须保存可重放的出站消息;如果某个 RPC 缓冲的数据超过实现允许的重试缓冲上限,该 RPC 将不再具备继续重试所需的缓存。这个边界对 Client Streaming 和双向流尤其重要,因为出站消息会持续累积。
“已提交”只描述客户端重试状态机,不代表数据库事务已经提交,也不代表客户端已经获得完整响应。对 Streaming RPC,服务端可能较早发送响应头,因此不能依赖自动重试恢复已经开始返回数据的流。
retryPolicy 扩大可重试范围
下面的 Service Config 为 GetQuote 配置策略化重试。它不是启用 transparent retry 的必要条件,而是允许尚未提交的调用在满足状态码、attempt 上限和退避条件时继续尝试。
{
  "methodConfig": [
    {
      "name": [
        {
          "service": "checkout.CheckoutService",
          "method": "GetQuote"
        }
      ],
      "retryPolicy": {
        "maxAttempts": 4,
        "initialBackoff": "0.1s",
        "maxBackoff": "1s",
        "backoffMultiplier": 2,
        "retryableStatusCodes": ["UNAVAILABLE"]
      }
    }
  ]
}预期结果:配置生效后,GetQuote 若在 RPC 尚未提交时以 UNAVAILABLE 结束,可按照该策略继续重试,配置允许的总 attempt 数最多为 4。具体退避间隔可能包含随机化,不应依赖精确时间值做断言。
验证时可结合客户端 attempt 指标、服务端请求日志或故障注入,对比一次逻辑调用对应的实际 attempt 数。对写 RPC,只有具备业务幂等性、幂等键或等价去重机制时,才应允许可能已经进入服务端应用的失败参与策略化重试。
排查重复执行时先确认边界
遇到“为什么这次调用执行了两次”,先确认观察到的是一个逻辑 RPC 的多个 attempt,还是应用层真正发起了两次调用;再检查客户端是否已经收到响应头,以及第一次 attempt 是否可能进入服务端应用。
把这几个边界分开后,transparent retry、retryPolicy 和业务主动重放就不会混成同一个概念:前者只处理能够证明安全的低层竞态,后两者则必须接受并治理重复执行风险。