
架构与系统设计 / 系统课时
灰度发布 Service Config 与 xDS
灰度发布 Service Config 与 xDS
Service Config 与 xDS 都能改变客户端的负载均衡、选址或调用行为,错误配置也可能快速放大到整批实例。本课把策略发布拆成可校验、可分批、可观测、可回滚的链路,并用客户端真实生效状态与业务指标共同决定是否继续放量。
学习目标
- 区分 Service Config 与 xDS 的生效边界,避免把两类变更混成一次发布
- 为策略变更建立静态校验、兼容性验证、分批生效和指标门禁
- 使用客户端实际生效状态与业务指标共同判断继续放量还是回滚
区分两类配置的生效边界
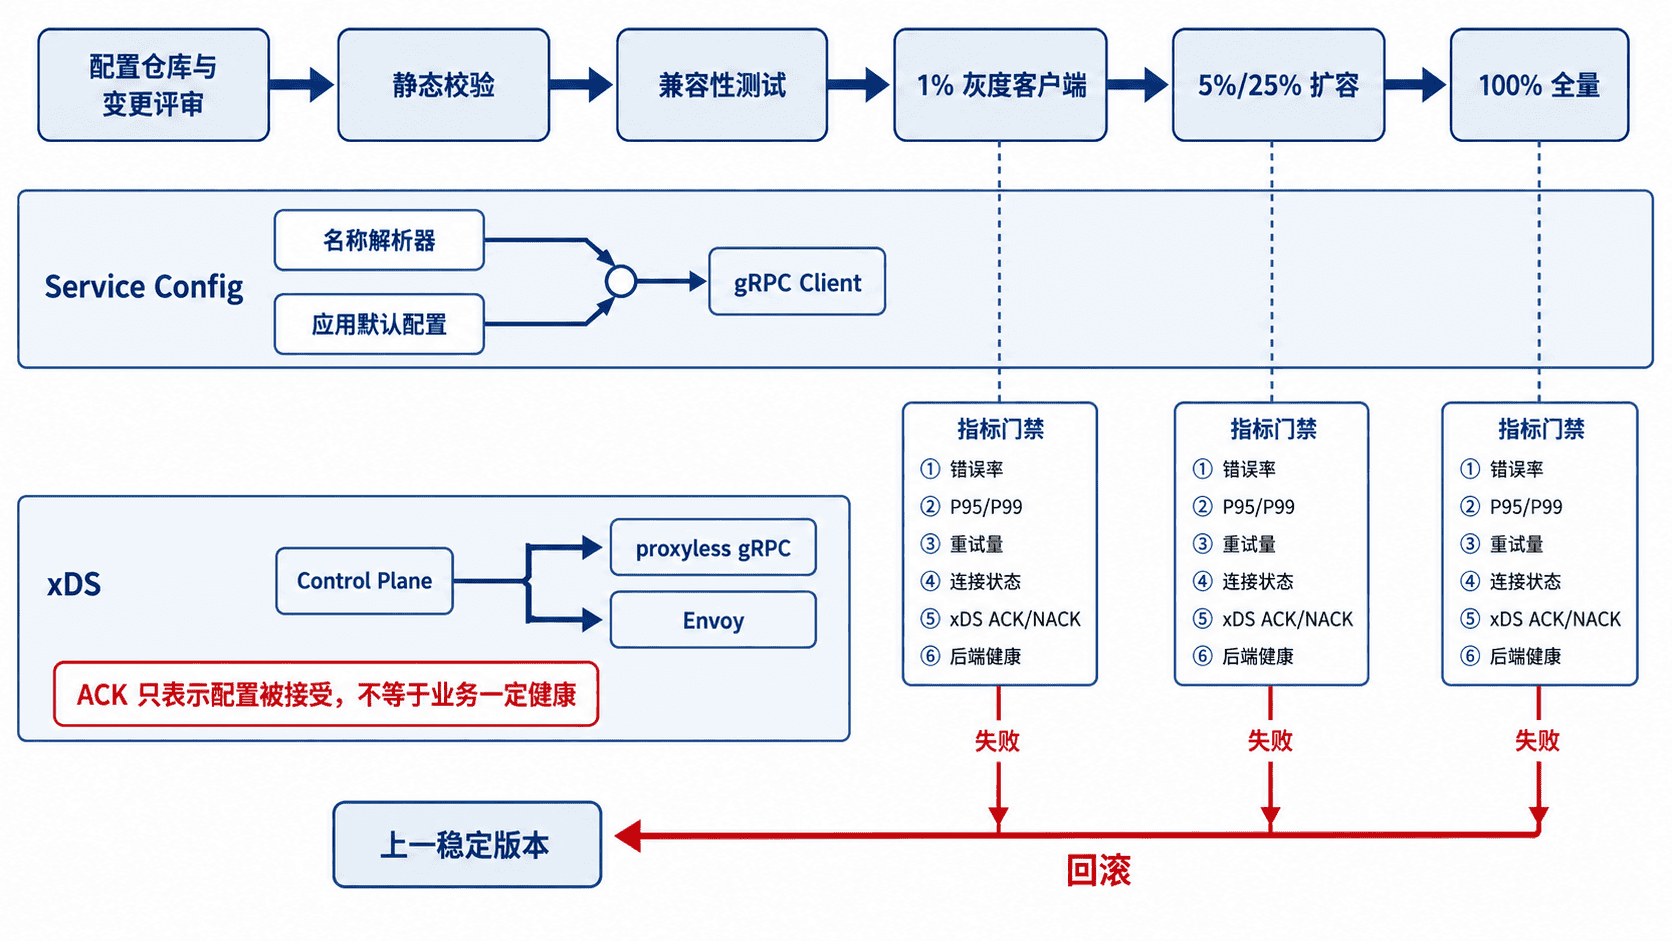
Service Config 是面向 gRPC target 的客户端配置,常见内容包括负载均衡、方法级超时、重试与健康检查。它通常随名称解析结果提供,也可以由应用设置默认配置。xDS 则由控制面持续分发 Listener、Route、Cluster、Endpoint 等资源;在 proxyless gRPC 中,客户端校验并接受这些资源后,再据此执行路由、负载均衡和端点选择。
灰度前先明确“谁接收配置、谁执行配置、谁承载流量”。如果同时存在多种语言或多个 gRPC 版本,还要先做能力矩阵:只有目标客户端都支持某项策略且语义一致,才能进入同一发布批次。不要把“控制面能生成配置”误当成“所有数据面都能正确执行”。
建立分批发布链路
生产变更应形成固定链路:提交配置后先做语法与结构校验,再用生产同版本客户端做兼容性验证;随后只让最小一组可识别的客户端接收新配置,观察错误率、延迟、重试量、连接状态以及 xDS ACK/NACK,再按门禁逐级扩大。任何一级失败,都回到上一份已知稳定版本,而不是现场继续叠加修改。
Service Config 是否能按实例灰度,取决于名称解析器或配置分发层是否能识别客户端分组;如果同一 target 只能得到同一份配置,就应通过独立 target、分组解析或应用侧默认配置等方式建立明确的灰度边界。xDS 灰度同样应让控制面按节点属性、实例集合或独立资源范围区分批次。
在合并前校验 Service Config
下面的配置只对 acme.orders.v1.OrderService/GetOrder 设置整个 RPC 的 800 ms deadline,并对 UNAVAILABLE 启用最多 3 次总尝试,也就是首次调用加最多 2 次重试;负载均衡使用 round_robin。重试策略还必须先确认该方法满足可安全重试的业务语义,否则即使格式正确也不应发布。
{
  "loadBalancingConfig": [
    {
      "round_robin": {}
    }
  ],
  "methodConfig": [
    {
      "name": [
        {
          "service": "acme.orders.v1.OrderService",
          "method": "GetOrder"
        }
      ],
      "timeout": "0.8s",
      "retryPolicy": {
        "maxAttempts": 3,
        "initialBackoff": "0.1s",
        "maxBackoff": "1s",
        "backoffMultiplier": 2,
        "retryableStatusCodes": [
          "UNAVAILABLE"
        ]
      }
    }
  ]
}
配置文件本身不会直接产生控制台输出。把它保存为 <PATH>/service-config.json 后,先用标准 JSON 解析器阻断语法错误:
jq -e . <PATH>/service-config.json >/dev/null && echo "JSON syntax OK"预期输出:
JSON syntax OK这一步只能证明 JSON 语法合法,不能证明目标 gRPC 实现一定接受其语义。合并门禁还应让与生产同语言、同版本的客户端实际加载配置,并用一小组 RPC 验证 deadline、重试次数和负载均衡行为符合预期。
用生效状态和业务指标做门禁
xDS 灰度不能只看控制面“推送成功”。客户端可能因为不支持的字段或资源校验失败而 NACK;即使资源已经 ACK,也仍可能出现错误路由、容量不足或重试放大。门禁至少同时覆盖控制面状态、客户端接受状态和业务 SLI。
若应用已在受控网络中安全暴露 gRPC Admin Services,可用 grpcdebug 查看客户端当前接受的 xDS 配置。下面以 EDS 为例:
grpcdebug <ADMIN_HOST>:<PORT> xds config --type=eds预期结果:
<输出中应包含目标 EDS 资源,并显示其客户端状态为 ACKED;资源名、版本和地址以实际环境为准>同时对照错误率、DEADLINE_EXCEEDED/UNAVAILABLE 比例、P95/P99、每次逻辑请求的实际 attempt 数、连接失败率和后端负载。如果指标恶化而 xDS 仍是 ACKED,应按业务异常处理,而不是继续放量。
把回滚设计成发布的一部分
每次发布都必须保留上一稳定配置的不可变版本,并保证分发层或控制面能够重新指向它。回滚触发条件要在变更前写清,例如错误率越过阈值、尾延迟持续上升、出现 NACK、某语言客户端无法解析、单个后端被异常放大流量,或重试导致下游负载明显增加。
可靠的灰度发布关注的不是“配置是否发出”,而是“目标客户端是否接受、真实流量是否健康、失败时能否迅速恢复到上一稳定状态”。只有这三项都可证明,Service Config 与 xDS 才真正具备生产可变更性。