
区块链原理 / 系统课时
用哈希承诺绑定私有数据
用哈希承诺绑定私有数据
假设你要向验证者证明自己事先选定了一个秘密,却不希望立即公开它。哈希承诺可以先固定秘密,等需要时再揭示。本篇通过一个可运行的 Python 示例,解释承诺的绑定性、隐藏性,以及为什么低熵秘密必须搭配足够随机的盐。
学习目标
- 理解哈希承诺的生成、保存和揭示验证过程。
- 区分绑定性与隐藏性,判断哈希承诺能提供哪些安全保证。
- 实现带随机盐的 SHA-256 承诺,并识别低熵秘密的枚举风险。
哈希承诺如何固定秘密
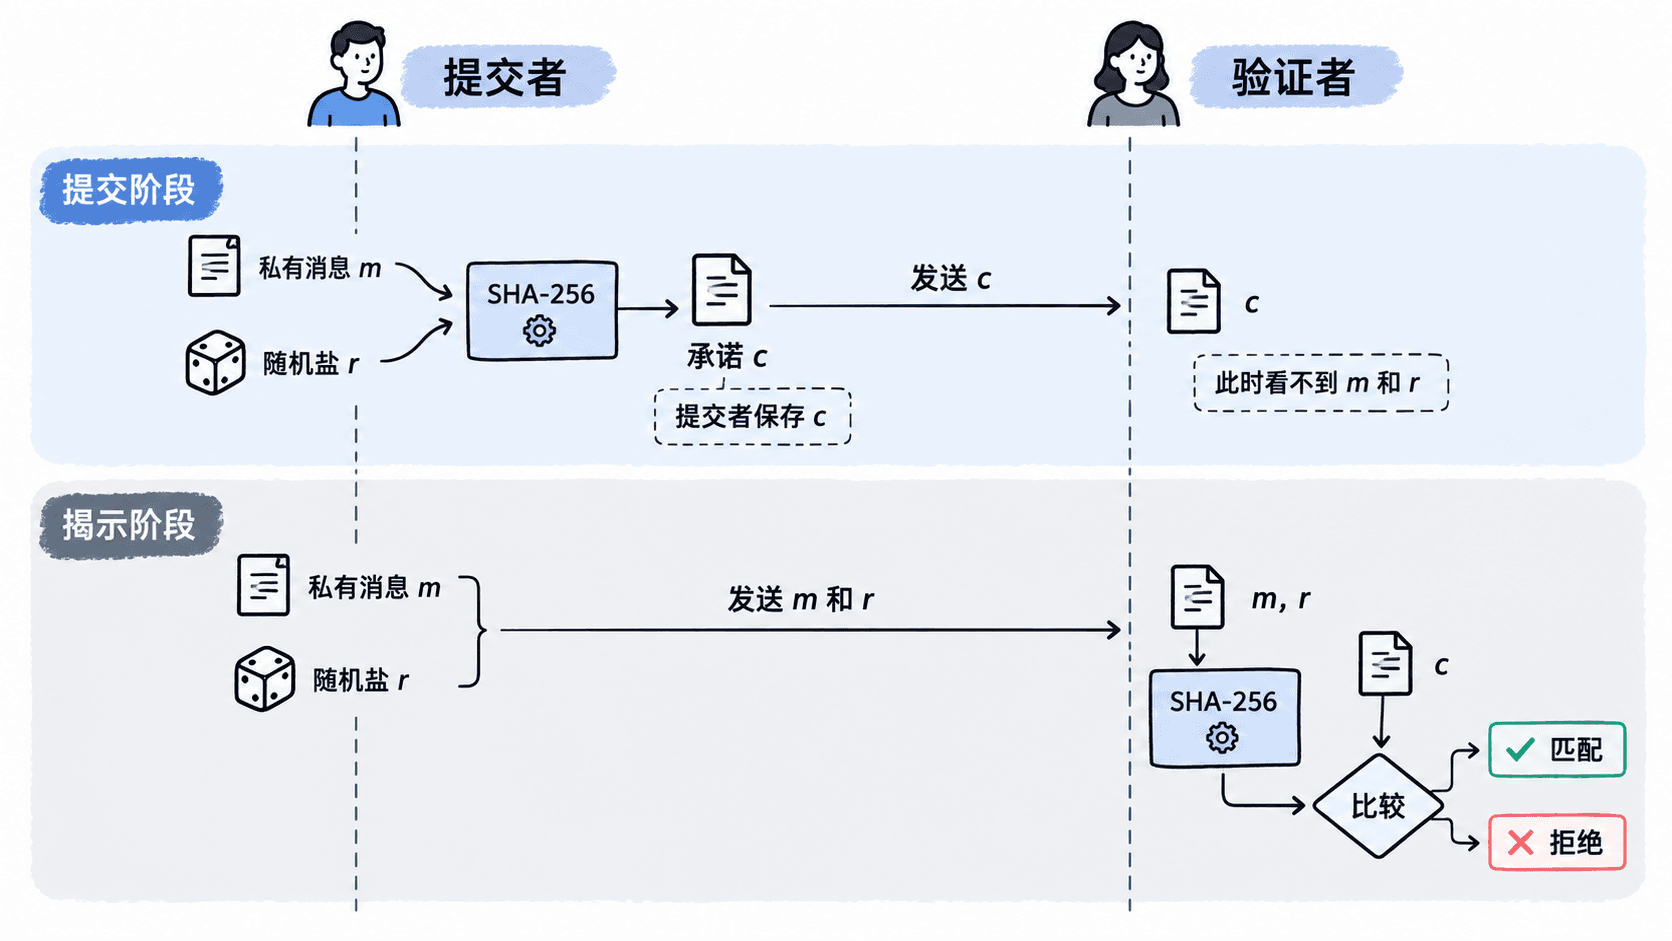
哈希承诺是一种先承诺、后揭示的密码学机制。提交者先选择秘密消息 m,生成随机盐 r,计算承诺值 c,并将 c 交给验证者。验证者暂时不知道秘密,但可以在未来检查提交者揭示的内容是否与原承诺一致。
使用 SHA-256 的基本构造可以写为:
其中,H 是密码学哈希函数,encode 是无歧义的编码规则。不能直接把两个任意长度字符串拼接起来,否则 (ab,c) 和 (a,bc) 可能生成同一字节序列。
一次完整的承诺交互包含以下步骤:
- 提交者选择秘密,例如
m = YES。 - 提交者生成 32 字节的密码学安全随机盐
r。 - 提交者计算
c,只向验证者发送承诺值。 - 验证者保存
c,不要求提交者立即公开秘密。 - 揭示阶段,提交者发送原始消息
m和随机盐r。 - 验证者按照相同编码规则重新计算哈希,并与保存的
c比较。
绑定性与隐藏性解决不同问题
承诺协议需要关注两项独立的安全性质。
**绑定性(Binding)**要求提交者完成承诺后,不能再找到另一组不同的有效揭示内容,使同一个承诺同时接受两个不同消息。对于固定编码的哈希承诺,这通常依赖哈希函数的抗碰撞能力。
例如,提交者承诺 YES 后,不应能够另外构造 NO 及对应随机盐,让验证者接受相同的承诺值。否则提交者就能在看到外部结果后改变立场。
**隐藏性(Hiding)**要求验证者在揭示前难以从承诺值判断秘密是什么。隐藏性不能仅凭 SHA-256 的输出长度保证,还取决于消息的可能取值范围、随机盐的熵以及盐是否在揭示前保密。
| 安全性质 | 防范对象 | 典型失败情况 |
|---|---|---|
| 绑定性 | 提交者事后更改秘密 | 两个不同消息能够打开同一个承诺 |
| 隐藏性 | 验证者提前推测秘密 | 对少量候选秘密逐个计算并匹配 |
这里需要区分碰撞攻击和原像猜测。抗碰撞性主要防止恶意提交者寻找两种打开方式;抗原像性并不意味着短密码、布尔值或少量候选消息无法被枚举。
另外,本文构造属于依赖计算困难性的承诺:绑定性与隐藏性都不是无条件保证。安全性还依赖正确实现、足够随机的盐和适当的哈希函数。
为什么低熵秘密容易被枚举
假设秘密只有 YES 和 NO 两种,提交者直接计算 SHA256(m) 并公开。验证者只需分别计算两个候选消息的哈希,便能查出提交者选择了哪一个。
即使 SHA-256 输出 256 位,秘密也只有 1 位信息量。哈希函数不会凭空增加原始秘密的熵。
如果秘密为六位十进制验证码,最多只有 1,000,000 种可能。攻击者可以离线枚举这些候选值,不需要破解 SHA-256 本身。
加入随机盐可以改变这个问题,但前提是盐在承诺阶段不公开。推荐使用密码学安全随机数生成器,为每次承诺独立生成至少 128 位随机盐;本例使用 256 位,也就是 32 字节。
| 方案 | 承诺阶段公开内容 | 对低熵秘密的保护 |
|---|---|---|
H(m) |
哈希值 | 无法抵御简单字典枚举 |
| `H(m | r),且 r` 同时公开 |
|
H(encode(m,r)),r 暂不公开 |
仅承诺值 | 足够随机的秘密盐使离线猜测难以验证 |
盐不需要永久保密:揭示时必须公开。但在揭示之前,如果提交者泄露盐,攻击者便可利用它重新枚举低熵消息。
使用 Python 实现承诺与验证
下面使用 Python 3.10 及以上版本的标准库实现一个最小示例。消息统一采用 UTF-8 编码,编码格式为 4 字节消息长度、消息内容和固定 32 字节随机盐。这样不同长度的消息不会因为字段边界不明确而产生编码歧义。
将下面代码保存为 commitment.py:
import hashlib
import hmac
import secrets

SALT_SIZE = 32


def encode(message: str, salt: bytes) -> bytes:
    if len(salt) != SALT_SIZE:
        raise ValueError("salt must be 32 bytes")
    data = message.encode("utf-8")
    if len(data) >= 2**32:
        raise ValueError("message is too long")
    # 固定字段边界,避免不同消息与盐组合发生编码歧义。
    return len(data).to_bytes(4, "big") + data + salt


def commit(message: str) -> tuple[str, bytes]:
    # 每次承诺使用新的密码学安全随机盐。
    salt = secrets.token_bytes(SALT_SIZE)
    digest = hashlib.sha256(encode(message, salt)).hexdigest()
    return digest, salt


def verify(commitment: str, message: str, salt: bytes) -> bool:
    if len(commitment) != 64:
        return False
    try:
        int(commitment, 16)
        actual = hashlib.sha256(encode(message, salt)).hexdigest()
    except (ValueError, TypeError, AttributeError, UnicodeError):
        return False
    # 比较哈希值时使用恒定时间比较接口。
    return hmac.compare_digest(actual, commitment.lower())


def main() -> None:
    commitment, salt = commit("YES")
    print("原始消息验证:", verify(commitment, "YES", salt))
    print("修改消息验证:", verify(commitment, "NO", salt))
    print("错误随机盐验证:", verify(commitment, "YES", bytes(SALT_SIZE)))
    print("承诺长度:", len(commitment))
    print("随机盐长度:", len(salt))


if __name__ == "__main__":
    main()
执行:
python commitment.py预期输出:
原始消息验证: True
修改消息验证: False
错误随机盐验证: False
承诺长度: 64
随机盐长度: 32
SHA-256 的十六进制摘要长度固定为 64 个字符。每次运行生成的新盐和承诺值不同,但本例打印的验证结果与长度保持一致。
实际协议需要在提交阶段保存承诺值,并在揭示阶段接收消息和盐。示例为了便于本地验证,把两个阶段放进同一个程序;这不表示应该在提交时向验证者发送盐。
在零知识证明中怎样使用承诺
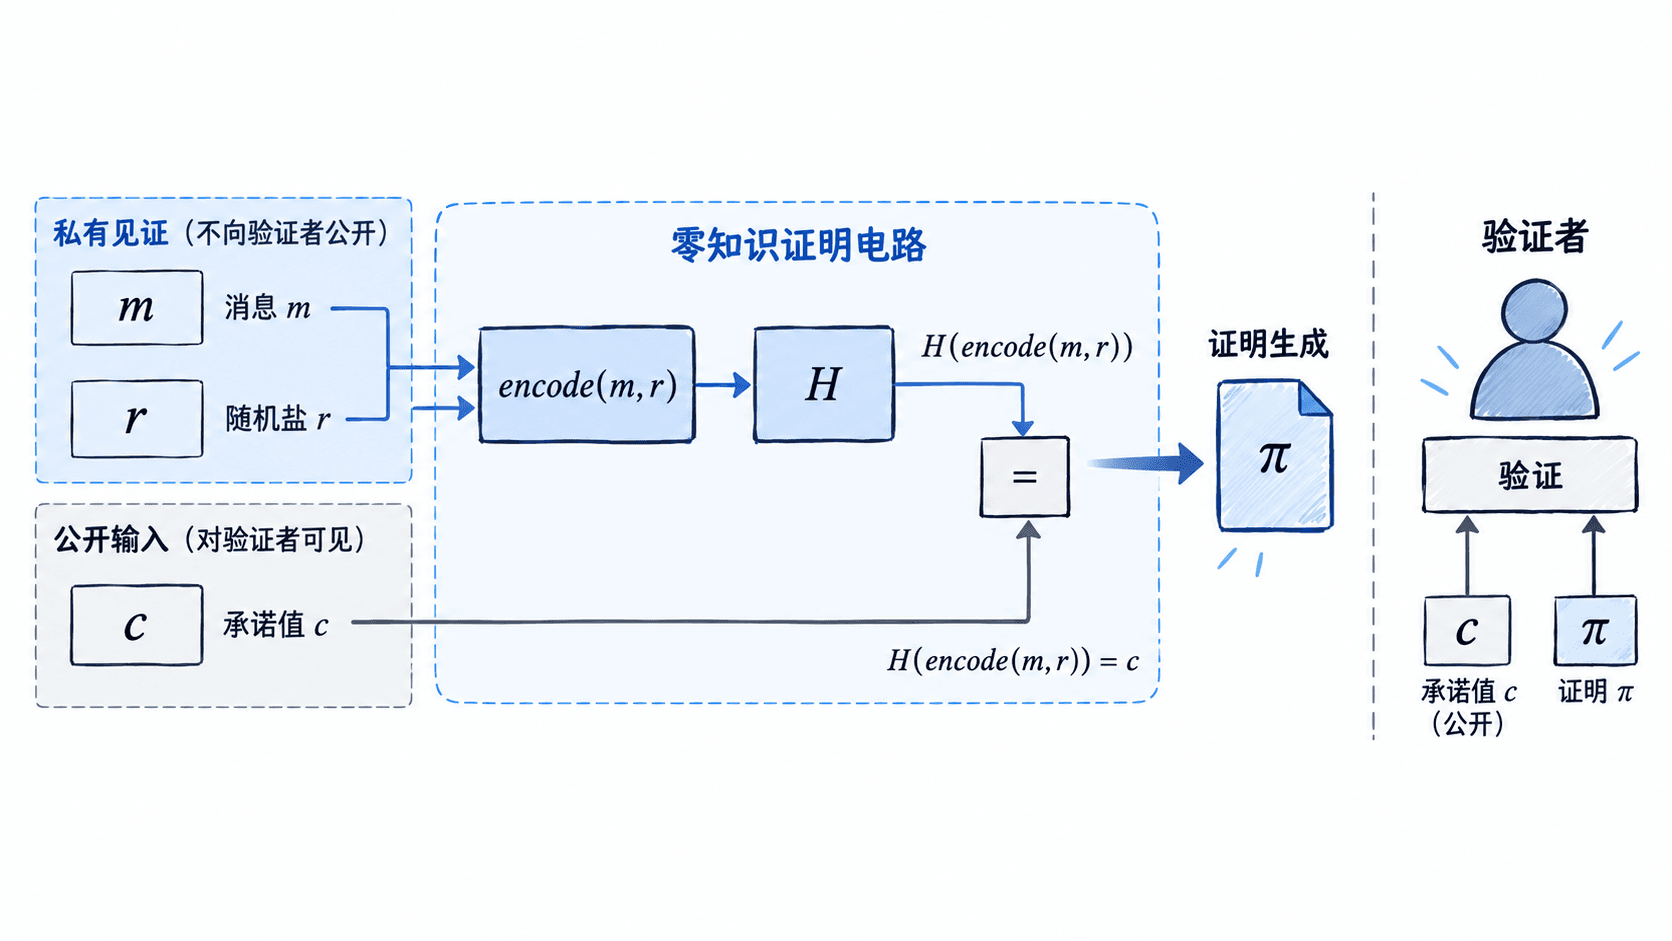
哈希承诺经常作为零知识证明系统中的数据绑定工具。例如,用户预先提交某个私有数据的承诺,之后证明自己知道能打开该承诺的消息与随机盐,而不向验证者公开这些私有输入。
在电路中,可以将承诺值 c 作为公开输入,将 m 和 r 作为私有见证,约束如下:
证明通过表示证明者满足电路约束,而不需要揭示 m 和 r。但这个结论依赖底层零知识证明系统的健全性和零知识性质;仅仅计算哈希承诺本身并不会产生零知识证明。
具体工程里有三个需要检查的细节。
- 哈希算法一致:链下承诺生成器、电路和验证逻辑必须使用相同的算法、字节顺序与编码规则。SHA-256 可以用于证明电路,但在许多算术电路中成本较高;可以按证明系统选择适配的电路友好型哈希,并重新评估其安全参数。
- 域分离:同一哈希函数服务多个协议用途时,可加入固定的协议标识与版本号,例如
APP-COMMIT-V1,防止不同上下文的承诺被意外混用。 - 验证对象明确:哈希约束只证明某组私有输入能够打开承诺,不自动证明消息属于合法范围,也不自动证明提交者身份、承诺时间或业务授权。年龄范围、金额上限等条件需要额外电路约束。
例如,证明某个秘密数值大于等于 18 时,除了检查哈希承诺,还需要把数值解释为有界整数,并加入相应的范围比较约束。只验证哈希相等,不足以得出年龄合法的结论。
判断一个承诺方案是否安全
可以用一个二选一投票场景检查实现是否正确:提交阶段只允许观察到 64 个十六进制字符的 SHA-256 承诺,揭示阶段才允许看到选项和对应随机盐。
验收时逐项检查:
- 同一消息独立承诺两次,承诺值通常不同,因为使用了不同的随机盐。
- 使用原始消息与原始盐验证,返回
True。 - 保持盐不变,只修改消息,验证返回
False。 - 保持消息不变,只修改盐,验证返回
False。 - 承诺公开后、揭示之前,不能通过枚举两个投票选项直接判断秘密;同时检查盐没有被写进公开日志或交易数据。
还要注意,随机盐只能防止攻击者在不知道盐时轻易验证猜测。如果应用允许提交者在公开事件发生后才发布承诺,攻击者无法从密码学层面判断承诺是否真正提前生成。因此,实际投票或竞价协议还需要可信的提交截止时间、承诺记录和防重放规则。
用于链上验证时,必须明确链上提交交易和揭示交易分别公开哪些字段,并计算存储、哈希和证明验证成本。若目标是保持秘密长期不公开,应使用零知识证明验证私有见证,而不是执行会公开消息与盐的普通揭示流程。