
区块链原理 / 系统课时
用交互式协议验证秘密知识
用交互式协议验证秘密知识
如何让验证者相信你掌握某个秘密,却不把秘密直接交给对方?交互式证明通过承诺、随机挑战和响应完成验证。本篇使用经典的 Schnorr 身份识别协议,计算一次完整交互,并分析作弊概率、重复验证的效果和隐私边界。
学习目标
- 理解承诺、挑战、响应各自承担的安全职责。
- 使用小整数完成一次 Schnorr 交互式证明并验证结果。
- 计算重复挑战的作弊概率,辨别知识证明与零知识性质的适用条件。
从公开关系定义要证明的秘密
假设证明者 Alice 知道秘密整数 ,但只公开与它有关的值 。验证者 Bob 希望确认 Alice 掌握满足指定数学关系的 ,而不是让 Alice 直接说出它。
在 Schnorr 协议中,双方事先约定素数 、素数阶 ,以及模 下阶为 的元素 。公开关系为:
Alice 的秘密是 ,公开信息是 、、、。Bob 只需验证 Alice 是否能正确回应临时随机挑战。
为了便于手工计算,采用以下教学参数:
| 参数 | 数值 | 作用 |
|---|---|---|
| 23 | 模运算使用的素数 | |
| 11 | 子群的素数阶,且整除 | |
| 2 | 模 23 下阶为 11 的生成元 | |
| 4 | Alice 保存的秘密 | |
| 16 | 公开值, |
实际使用时必须选择经过验证的密码学参数;这里的数字很小,攻击者可以穷举秘密,完全不具备实际安全性。
承诺、挑战与响应如何配合
一次完整交互分为三轮消息。
- 承诺:Alice 随机选择一次性整数 ,计算 ,只发送 。
- 挑战:Bob 在规定集合中均匀随机选择 ,发送给 Alice。挑战必须在收到承诺之后生成。
- 响应:Alice 计算 ,发送 。Bob 检查 是否等于 。
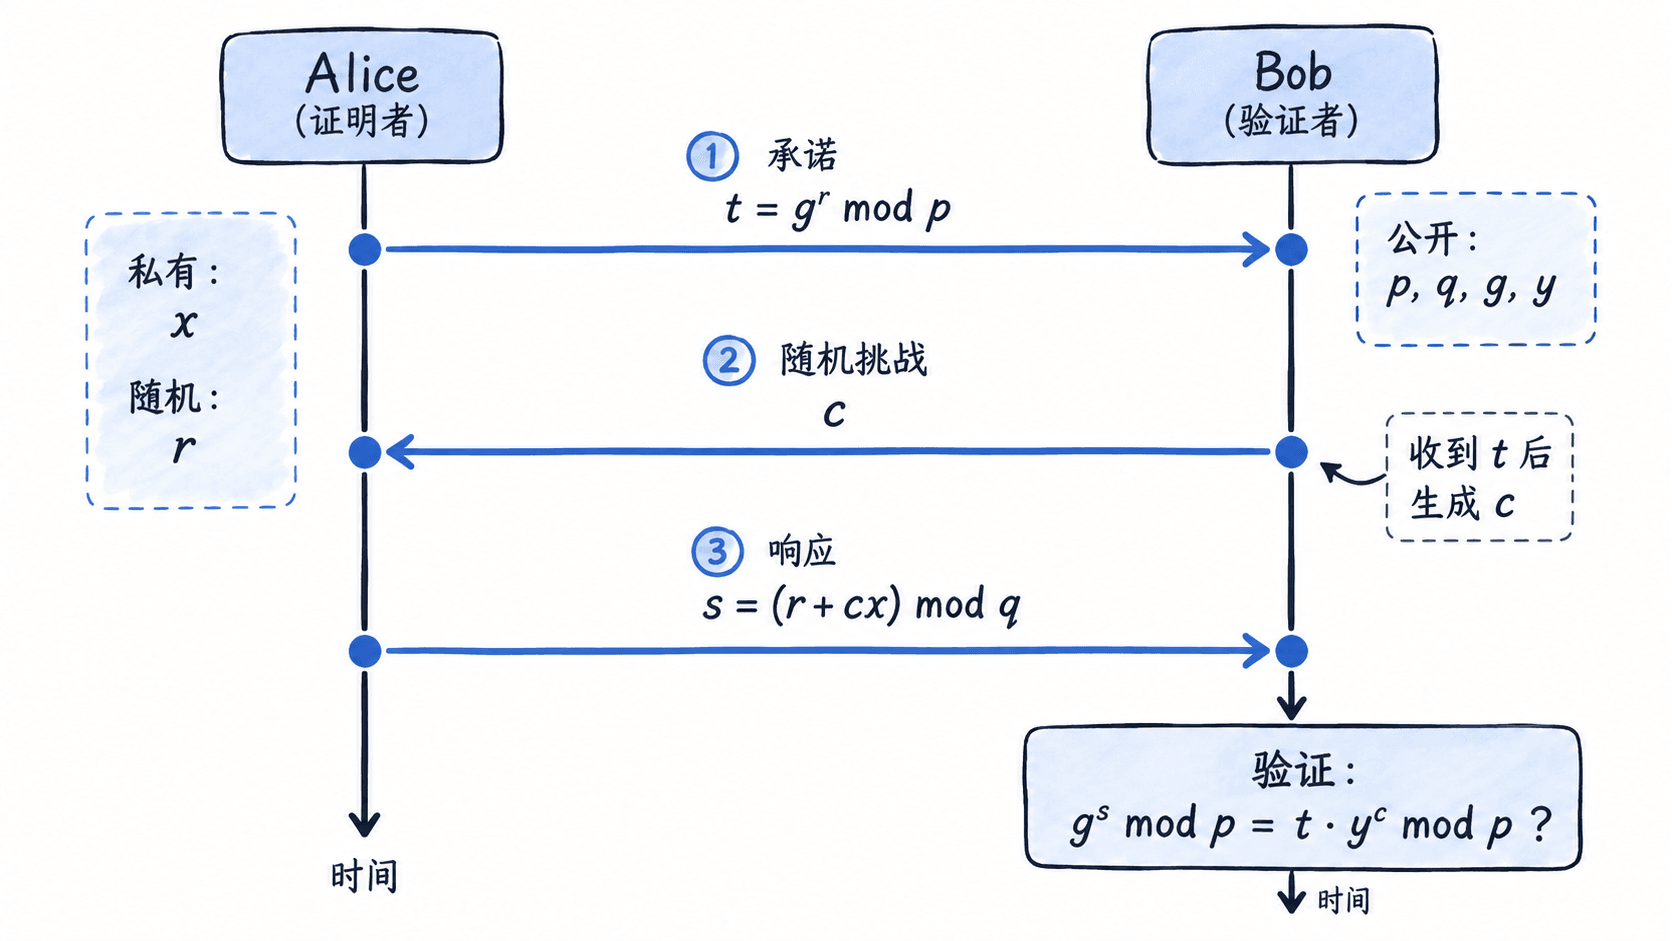
为什么验证公式成立?因为 ,而 的阶为 ,所以:
承诺固定了 Alice 在看到挑战前的选择;挑战使她无法只针对预知的问题准备答案;响应则把临时随机数与秘密联系起来。即使 Bob 保存了完整交互记录,也不会直接收到 。
手工完成一次成功验证
继续使用上述教学参数。Alice 选择 ,Bob 随机抽到挑战 。
首先计算承诺:
Alice 收到挑战后计算响应:
Bob 不需要知道 ,只用公开信息、承诺与响应完成验证。
| 验证项目 | 计算 | 结果 |
|---|---|---|
| 左侧 | 1 | |
| 右侧 | 1 | |
| 判定 | 左侧等于右侧 | 接受 |
这里响应为 0 是合法情况,并不意味着秘密为 0。响应属于模 的整数集合,因此有效范围是 0 到 10。
如果 Alice 在相同承诺和挑战下错误地发送 ,验证左侧将变成 2,而右侧仍为 1,Bob 应当拒绝。
实际实现还必须校验公开参数及群成员资格,并检查承诺 和响应 的取值范围,不能只比较等式就直接接受任意输入。
随机挑战如何限制作弊
假设攻击者不知道 ,却希望 Bob 接受证明。攻击者可以预先选择一个目标挑战 和响应 ,反向构造承诺:
该承诺可以通过其预设挑战的检查,但攻击者无法控制 Bob 随后随机抽到的挑战。当挑战从 0 到 10 均匀抽取时,预先猜中目标挑战的概率为 。
更严格地说,对于固定承诺,若攻击者能针对两个不同挑战给出有效响应,就可以利用响应差值提取秘密:
由于 为素数且两个挑战不同,差值的模逆元存在。这一性质称为特殊可靠性,是 Schnorr 知识证明的重要依据。
当独立重复交互 次、每次均重新生成承诺并抽取挑战时,理想协议模型下,不知道见证的作弊者全部通过的概率最多为:
| 独立交互次数 | 作弊成功概率上界 |
|---|---|
| 1 | 约 9.09% |
| 3 | 约 0.0751% |
| 5 | 约 0.000621% |
上述概率是针对合法群参数、均匀独立挑战及协议模型的可靠性分析,不表示这个 23 模数的教学实例已经安全。小群允许攻击者直接枚举离散对数,甚至得到真实秘密。
真实密码学部署通常使用具有足够大挑战空间及可靠离散对数难题假设的成熟曲线或群,并选用经过审查的协议实现,不靠反复执行小整数示例保障安全。
不泄露秘密与零知识的边界
交互中没有直接发送秘密,并不足以证明协议具有零知识性质。还需要论证验证者所见消息能够在不知道秘密的情况下模拟出来,从而不额外暴露秘密信息。
对于诚实验证者 Schnorr 协议,可以先随机选择挑战 和响应 ,再构造:
由此得到的 与诚实执行时的交互记录具有相同分布。这里的关键条件是挑战由诚实验证者均匀随机生成,且模拟器可以先选挑战再构造记录;因此证明的是诚实验证者零知识,不能直接把该论证扩展为任意恶意验证者下的零知识。
还要区分三个容易混淆的结论:
- 完整性:Alice 确实知道合法秘密并正确执行协议时,Bob 会接受。
- 知识可靠性:不知道秘密的攻击者难以持续通过随机挑战;满足条件的两个不同挑战响应可用于提取秘密。
- 零知识:验证过程除证明关系成立之外,不应泄露关于秘密的额外知识,需要独立的模拟论证。
交互式协议还存在转述攻击风险:恶意中间人可能实时转发 Alice 与 Bob 的消息,让 Bob 接受,却不曾自己知道秘密。因此,单次成功验证不能自动证明连接对端的身份,也不能代替会话绑定、身份认证和抗中继机制。
例如,将证明用于登录时,应使用经过安全分析的身份识别协议,并把服务端身份、会话上下文和挑战新鲜性纳入认证设计。不能把一个未经约束的交互记录直接当成可复用的登录凭证。
用两个问题检查是否真正理解
第一题:保持公开参数不变,Alice 选择新的 ,Bob 发出 。计算可得 ,。验证左侧 ,右侧 ,因此接受。
第二题:某系统连续证明三次,却复用同一个随机数 。这种设计不安全。若两个挑战分别为 、,响应为 、,观察者可以计算 ,恢复秘密。
交互式证明的可信度来自承诺先行、挑战随机、响应可验证,以及对群参数和随机数的严格约束。理解这些条件后,才能进一步判断如何将交互改造为非交互式证明,以及改造后哪些安全性质需要重新论证。