
区块链原理 / 系统课时
完成匿名资格证明端到端集成
完成匿名资格证明端到端集成
这一节把匿名资格证明收束成一个可运行的最小应用:用户持有私有资格数据,在本地生成见证和 Groth16 证明,链上只接收公开信号与证明,并通过一次性标识阻止同一资格重复消费。最终验收关注三件事:有效证明能通过、篡改公开输入会失败、同一 nullifier 不能再次使用。
学习目标
- 串联 Circom 电路、见证计算、Groth16 证明和 Solidity 验证器的数据流。
- 将资格条件、接收者和一次性 nullifier 绑定到同一组公开信号。
- 用本地命令和 Foundry 测试验证成功路径、错误公开输入和重放攻击。
固定端到端的数据边界
最小应用可以把公开信号固定为三个字段:eligible、recipient、nullifier。其中资格原始数据继续留在电路私有输入中,链上不接收出生日期、成员编号或凭证秘密值。
一个可验收的示例约定如下:私有凭证中包含 age=22 和秘密 secret=123456;公开资格条件为年龄至少 18 岁;recipient 绑定实际领取地址;nullifier 由秘密和业务域在电路内确定性生成。链上只接受 eligible=1 的证明。
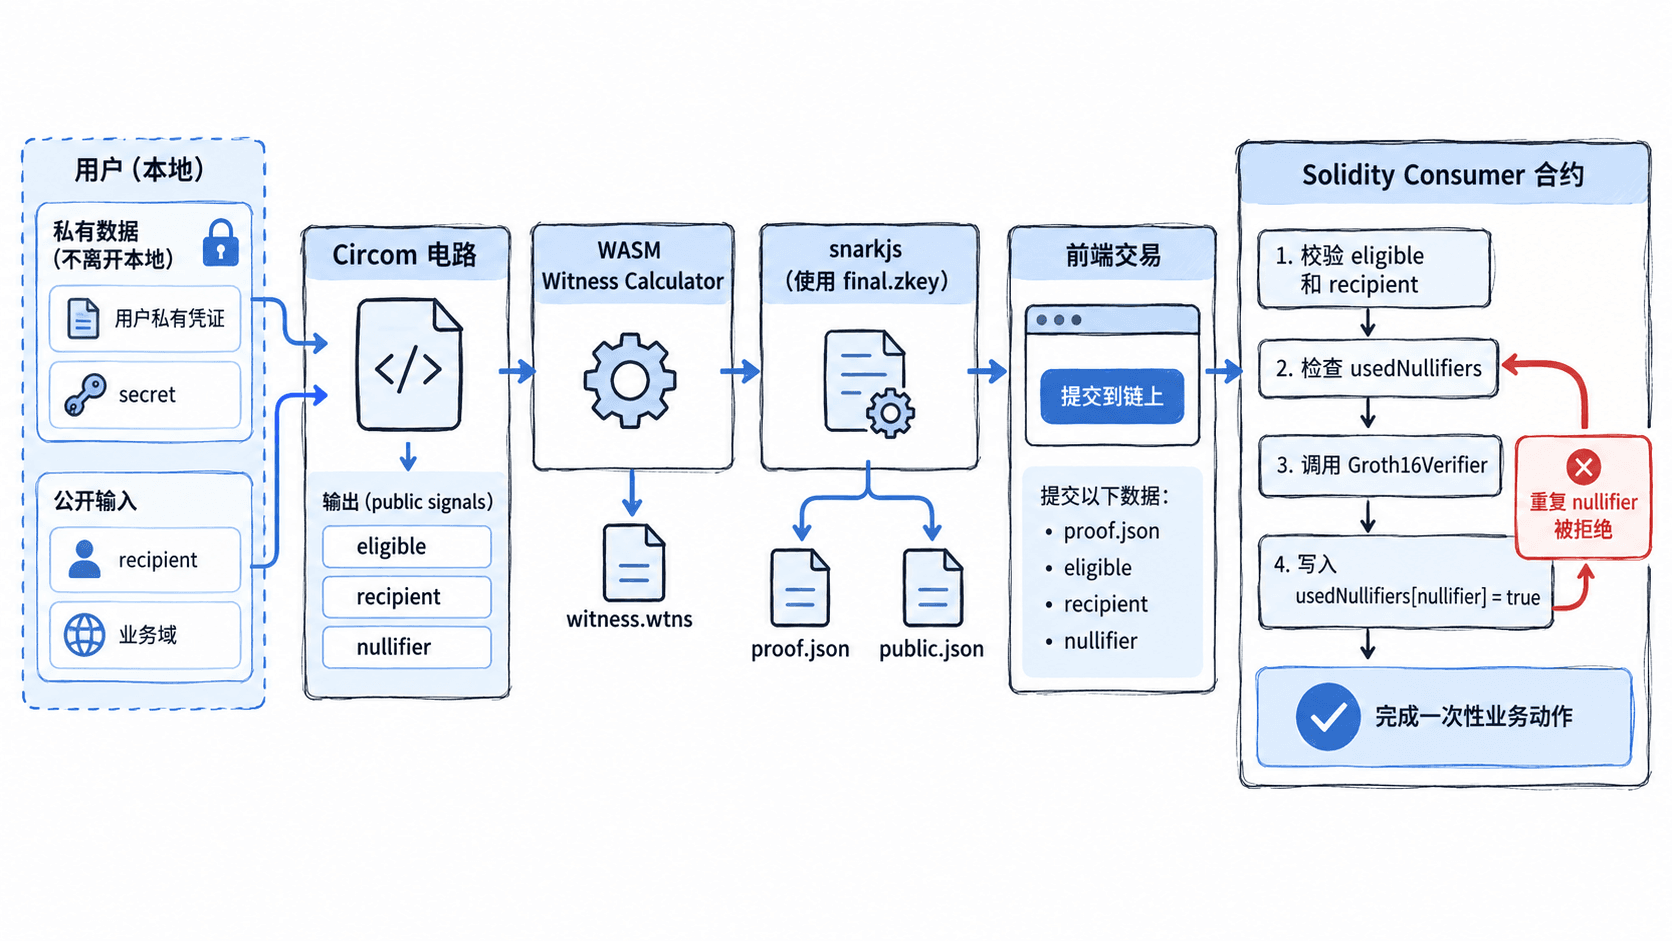
这里最容易犯的错误是只让 Verifier 检查“数学上存在一个满足约束的见证”,却没有把公开信号和业务语义绑定。例如证明中的 recipient 若未与 msg.sender 对比,其他账户拿到 proof 后就可能代为提交;nullifier 若不进入公开信号,则合约无法识别重复消费。
生成见证和 Groth16 证明
假设项目已经完成 Circom 编译并拥有 credential_js/credential.wasm、credential_js/generate_witness.js、credential.r1cs 和最终阶段生成的 credential_final.zkey。input.json 中既可以出现私有输入,也可以出现作为电路输入的公开值;是否公开由 Circom 主组件的 public 声明决定。
下面命令使用 Circom 2 生成的 witness calculator 和 snarkjs。实际项目路径不同,替换 <PATH> 即可。
cd <PATH>
node credential_js/generate_witness.js credential_js/credential.wasm input.json witness.wtns
snarkjs groth16 prove credential_final.zkey witness.wtns proof.json public.json
snarkjs zkey export verificationkey credential_final.zkey verification_key.json
snarkjs groth16 verify verification_key.json public.json proof.json
预期输出:最后一条验证命令成功时,snarkjs 输出验证成功信息;不同版本的附加日志可能不同。
[INFO] snarkJS: OK!运行后还要直接检查 public.json。例如电路声明三个公开信号时,文件应只有三个对应的域元素字符串,顺序必须与电路生成的公开信号顺序一致。前端和 Solidity 不能自行交换 recipient 与 nullifier 的位置,否则 proof 本身没有变化,Verifier 仍会因为公开输入不匹配而返回失败。
在 Solidity 中完成一次性消费
链上业务合约应把“验证证明”和“消费资格”放在同一笔交易中。下面的最小合约假定已经存在由 snarkjs 导出的 Verifier,并且它暴露常见的 verifyProof 接口。不同电路的公开输入数组长度必须按实际导出合约调整,这里固定为 3。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

interface IGroth16Verifier {
    function verifyProof(
        uint256[2] calldata a,
        uint256[2][2] calldata b,
        uint256[2] calldata c,
        uint256[3] calldata publicSignals
    ) external view returns (bool);
}

contract AnonymousEligibilityConsumer {
    IGroth16Verifier public immutable verifier;
    mapping(uint256 => bool) public usedNullifiers;

    event EligibilityConsumed(address indexed recipient, uint256 indexed nullifier);

    constructor(address verifierAddress) {
        verifier = IGroth16Verifier(verifierAddress);
    }

    function consume(
        uint256[2] calldata a,
        uint256[2][2] calldata b,
        uint256[2] calldata c,
        uint256[3] calldata publicSignals
    ) external {
        uint256 eligible = publicSignals[0];
        uint256 recipient = publicSignals[1];
        uint256 nullifier = publicSignals[2];

        require(eligible == 1, "not eligible");
        require(recipient == uint256(uint160(msg.sender)), "wrong recipient");
        require(!usedNullifiers[nullifier], "nullifier used");
        require(verifier.verifyProof(a, b, c, publicSignals), "invalid proof");

        usedNullifiers[nullifier] = true;
        emit EligibilityConsumed(msg.sender, nullifier);
    }
}
这是片段示例,依赖实际生成的 Groth16 Verifier 合约;验收时应以导出合约的真实 verifyProof 参数类型为准。这里先检查 nullifier、再调用 Verifier 可以让明显的重放请求更早失败,但只有交易最终成功时 usedNullifiers[nullifier] = true 才会被持久化;后续逻辑若回滚,这次写入也会一起回滚。
用三组测试完成项目验收
验收不要只测试“正确 proof 返回 true”。至少覆盖成功、公开输入篡改和重放三条路径。使用 Foundry 时,可以把真实生成的一组 proof 固定为测试夹具,再对公开信号做最小修改。
测试顺序可以按下面的检查表执行:
- 使用原始 proof、
eligible=1、正确recipient和未使用 nullifier 调用consume,交易成功,并确认usedNullifiers(nullifier)返回true。 - 保持 proof 不变,把
recipient改为另一个地址。合约应在业务绑定或 Verifier 校验阶段回滚,不能产生消费事件。 - 恢复原始公开信号,再次提交完全相同的 proof。第二次调用应以
nullifier used回滚。 - 可额外把
eligible从1改成0,确认不满足资格的公开声明不会进入验证成功路径。
Foundry 可以直接执行指定测试合约并显示详细调用信息:
forge test --match-contract AnonymousEligibilityConsumerTest -vv预期输出中的测试名称以项目实际命名为准;三条验收用例都通过时,汇总应显示 3 个测试通过、0 个失败。
Ran 3 tests for test/AnonymousEligibilityConsumer.t.sol:AnonymousEligibilityConsumerTest
[PASS] test_ConsumeValidProof()
[PASS] test_RevertWhenRecipientIsChanged()
[PASS] test_RevertWhenNullifierIsReused()
Suite result: ok. 3 passed; 0 failed; 0 skipped
如果第一条就失败,按 public.json 顺序、Solidity publicSignals 顺序、导出 Verifier 的接口三处逐项核对;如果第一次成功而第二次仍成功,问题不在 Groth16,而在业务合约没有持久化或检查 nullifier。完成这三条验证后,这个最小应用才同时具备隐私证明、业务身份绑定和一次性消费三个端到端约束。