
区块链原理 / 系统课时
比较 Groth16 和 PLONK
比较 Groth16 和 PLONK
当一个零知识证明项目需要在 Groth16 和 PLONK 之间做选择时,必须同时考虑可信设置、参数复用、证明大小和链上验证成本。本篇通过同一项目的多电路场景,说明两种方案的实际差异,并给出可以直接用于技术选型的判断方法。
学习目标
- 区分 Groth16 的电路专属可信设置与 PLONK 的通用可信设置。
- 比较两者在证明规模、验证开销、参数复用和工具支持方面的差异。
- 根据电路数量、更新频率和链上成本选择合适的证明系统。
可信设置究竟有什么不同
Groth16 和经典 KZG 承诺版本的 PLONK 都依赖结构化参考字符串(SRS),其中包含通过秘密随机值生成的公共参数。生成过程中必须确保相关秘密被安全销毁;如果攻击者掌握足够的陷门信息,就可能破坏证明的可靠性。
两者最明显的区别在于:Groth16 通常需要针对每个电路完成专属的第二阶段可信设置,而经典 PLONK 可以让多个电路共享同一套容量足够的通用 SRS。
以 Circom 和 snarkjs 的常见工作流为例:
| 比较项 | Groth16 | 经典 PLONK(KZG) |
|---|---|---|
| 通用 Powers of Tau | 可以复用 | 可以复用 |
| 电路专属可信仪式 | 需要第二阶段贡献 | 不需要单独的可信仪式 |
| 每个电路的密钥生成 | 需要 | 需要 |
| 电路修改后的处理 | 重新生成专属参数并完成第二阶段仪式 | 复用容量足够的通用 SRS,重新生成电路密钥 |
| 主要可信风险 | 通用阶段与电路专属阶段的陷门安全 | 通用 SRS 的陷门安全 |
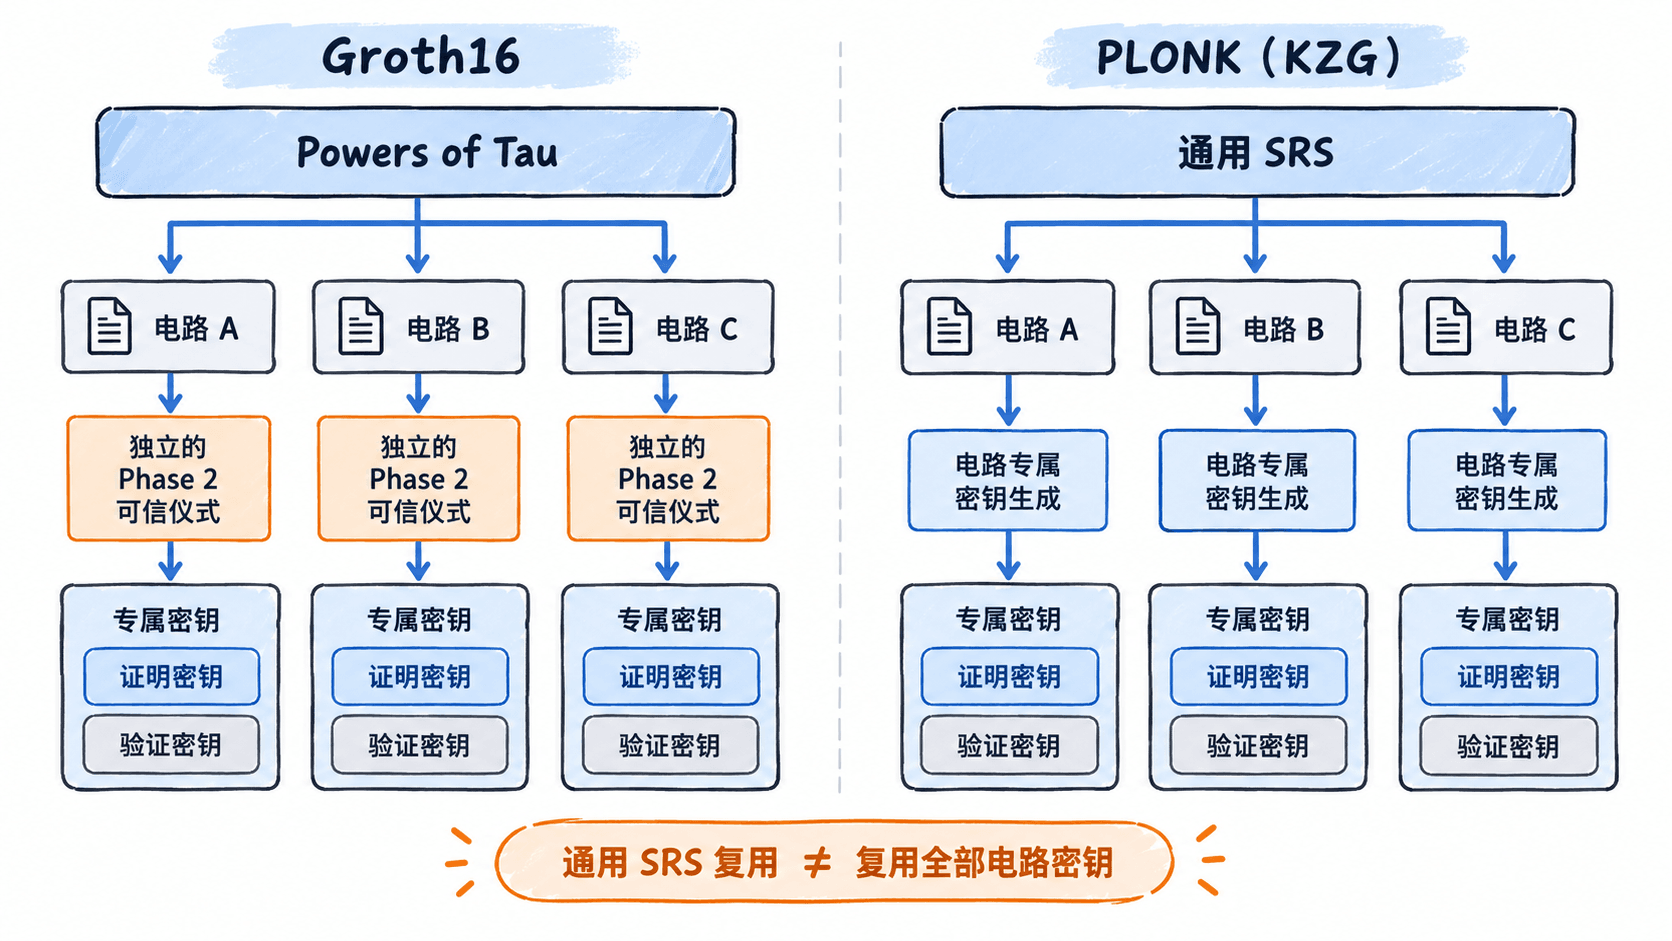
这里容易产生两个误解。第一,Groth16 并非完全不能复用参数,其第一阶段 Powers of Tau 可以跨电路复用;真正需要重新举行仪式的是依赖具体电路的第二阶段。第二,PLONK 的通用参数不是所有电路共用同一份最终证明密钥,不同电路仍然需要各自生成相应的证明密钥和验证密钥。
此外,PLONK 是一类协议及其变体的统称。这里讨论的是经典 KZG 承诺方案,不能把上述可信假设直接套用到所有 PLONKish 实现上。
证明规模与验证成本
Groth16 的一个突出优势是证明紧凑。经典 Groth16 证明由 3 个椭圆曲线群元素组成,通常是 2 个 G1 元素和 1 个 G2 元素。在 BN254 曲线的常见编码下,未压缩群元素的核心数据约为 256 字节,不包括 JSON 包装、公开输入和交易 ABI 编码开销。
经典 PLONK 的证明通常包含更多多项式承诺、求值结果及打开证明,因此一般比 Groth16 更大。其实际字节数取决于协议变体、承诺方案、曲线和序列化方式,不能用一个固定数字代表所有 PLONK 实现。
| 比较维度 | Groth16 | 经典 PLONK(KZG) |
|---|---|---|
| 证明结构 | 3 个群元素 | 多个承诺、求值和打开证明 |
| 证明大小 | 通常更小 | 通常更大 |
| 验证计算 | 固定数量的配对运算,加上公开输入相关计算 | 承诺组合、求值检查和配对验证 |
| 链上 Gas | 在相近实现条件下通常较低 | 在相近实现条件下通常较高 |
| 验证密钥 | 包含与电路及公开输入相关的信息 | 依赖电路和具体协议实现 |
链上成本不能只看证明文件大小。以 Ethereum 上支持 BN254 预编译的执行环境为例,验证费用还受到配对调用、椭圆曲线运算、calldata、公开输入数量和合约实现影响。
假设一个业务每天提交 10,000 次证明,两种验证器在同一目标网络、同样公开输入条件下实测分别消耗 220,000 Gas 和 350,000 Gas。这里的数值仅用于计算演示,不是两种协议的固定基准。
每日 Gas 差额为:
如果 Gas 单价按 1 gwei 计算,差额相当于每天 1.3 ETH 的执行费用。这说明高频链上验证场景中,即使单次验证的差距看起来不大,累计成本也可能改变技术选型。
实际评测应在相同链、相同编译器设置和相同公开输入下测量交易 Gas,不能直接把理论验证复杂度等同于真实交易费用。
参数复用在项目中意味着什么
考虑一个身份认证项目,最初有三个电路:年龄证明、会员资格证明和信用额度范围证明。项目每月调整其中一个电路的业务规则。
采用 Groth16 时,可以共享已完成的 Powers of Tau,但每个新电路或发生约束变化的电路,都需要重新生成与该电路匹配的第二阶段参数。生产部署还涉及仪式记录审核、验证密钥更新以及新验证合约的发布或接入。
采用经典 PLONK 时,只要现有 SRS 能覆盖新电路的多项式规模,并且协议与参数格式兼容,通常就能继续使用同一套通用 SRS,为调整后的电路重新生成密钥,而无需重新组织可信仪式。
以三套电路一年内分别修改 4 次为例,在每次修改都改变有效电路约束、且不能复用原参数的假设下:
| 工作量 | Groth16 | PLONK |
|---|---|---|
| 初始三个电路的专属仪式 | 3 次 | 0 次 |
| 后续十二次约束修改的专属仪式 | 12 次 | 0 次 |
| 初始及修改后的电路密钥生成 | 15 次 | 15 次 |
| 通用 SRS | 共用已有容量合适的参数 | 共用已有容量合适的参数 |
这里统计的是密码学参数管理工作,不代表总开发次数。两种方案在电路改变之后,通常都需要重新检查约束、测试证明并更新对应的验证密钥。
工具支持与链上集成
对于使用 Circom 2 开发算术电路的项目,snarkjs 是一种可以同时支持 Groth16 与 PLONK 的工具选择。它提供证明生成、验证密钥导出以及 Solidity 验证器导出功能。
两种协议的典型工具差异如下:
| 工作环节 | Groth16 | PLONK |
|---|---|---|
| 电路编译 | Circom 生成 R1CS | Circom 生成 R1CS |
| 参数准备 | 通用第一阶段加电路专属第二阶段 | 通用 Powers of Tau |
| 证明生成 | snarkjs groth16 | snarkjs plonk |
| 本地验证 | 支持 | 支持 |
| Solidity 验证器导出 | 支持 | 支持 |
需要特别注意,工具支持某个协议不等于不同实现的证明和验证密钥可以直接互换。例如,不同 PLONKish 框架可能使用不同的约束系统、多项式承诺、转录协议和证明格式。
如果现有项目使用 Circom、snarkjs 和 Solidity,可以将两种方案纳入同一套性能测试。先固定电路和公开输入,再分别生成证明与验证器,记录证明大小、证明耗时、峰值内存和链上验证 Gas。
项目的最低验收标准应包括:正确见证验证通过、错误公开输入验证失败、错误证明验证失败,以及部署后的合约能够验证本地生成的合法证明。不要因为某种协议的验证器可以成功部署,就认为完整业务链路已经通过安全验证。
如何根据场景选择
当链上验证频繁、每笔 Gas 都需要控制、电路相对稳定,而且能够妥善完成电路专属可信仪式时,Groth16 通常是更合适的候选方案。
当项目拥有大量不同电路、约束经常变化、希望复用已有通用参数并减少重复可信仪式时,经典 PLONK 更值得优先评估,但需要接受可能更大的证明和更高的验证成本。
可以用以下四项指标进行实际决策:
- 统计未来 12 个月的电路数量和预期约束更新次数,估算 Groth16 需要组织多少次专属可信仪式。
- 确认是否有已审计、容量足够、格式兼容的通用 SRS,以及团队是否接受其可信假设。
- 在目标链上部署两种验证器,使用相同公开输入重复测量 Gas,记录中位数和异常值。
- 检查证明生成延迟、峰值内存、工具维护情况和审计覆盖范围,再决定上线协议。
例如,一个只有 2 个稳定电路、每天验证 50,000 次的应用,可以优先评测 Groth16;一个包含 80 个持续迭代电路、主要在链下验证的应用,则可以优先评测 PLONK。
最终选择不能只凭协议名称。应以指定实现的安全假设、实际电路规模和测量数据为依据:Groth16 的优势通常体现在紧凑证明与低验证开销,经典 PLONK 的优势通常体现在通用参数复用和减少电路专属可信仪式。