
区块链原理 / 系统课时
用一次性标识阻止证明重放
用一次性标识阻止证明重放
一份零知识证明即使验证通过,也不代表可以反复领取奖励。本篇实现一次性消费机制:让电路输出绑定身份秘密与业务范围的 nullifier,合约只接受首次使用,并通过链 ID、合约地址和操作编号隔离不同场景。
学习目标
- 区分 nonce 与 nullifier,知道为什么只记录证明哈希不够。
- 编写 Solidity 消费逻辑,验证后记录标识并拒绝重复提交。
- 检查跨合约、跨链及交易抢跑时必须绑定的上下文。
选择不可随意更换的一次性标识
如果直接保存 keccak256(proof),同一有效见证可能重新生成不同字节的证明,从而绕过记录。让调用者随意提交一个新 nonce 也没有意义,除非证明或签名把 nonce 与授权行为绑定。
| 方式 | 标识来源 | 适用场景 |
|---|---|---|
| nonce | 合约保存用户当前计数,证明绑定该值;成功后加一 | 已知账户的顺序授权 |
| nullifier | 电路约束 nullifier = Poseidon(secret, scope) |
匿名投票、每人限领一次 |
这里采用 nullifier。secret 是电路私有输入;scope 是公开业务范围。相同秘密与范围产生同一标识,合约就能通过映射阻止第二次消费。不同业务范围可以产生不同标识;前提是电路确实对该计算施加约束,而非直接相信用户填写的公开值。可参考 Semaphore 的电路设计。
将业务范围和接收人绑定到证明
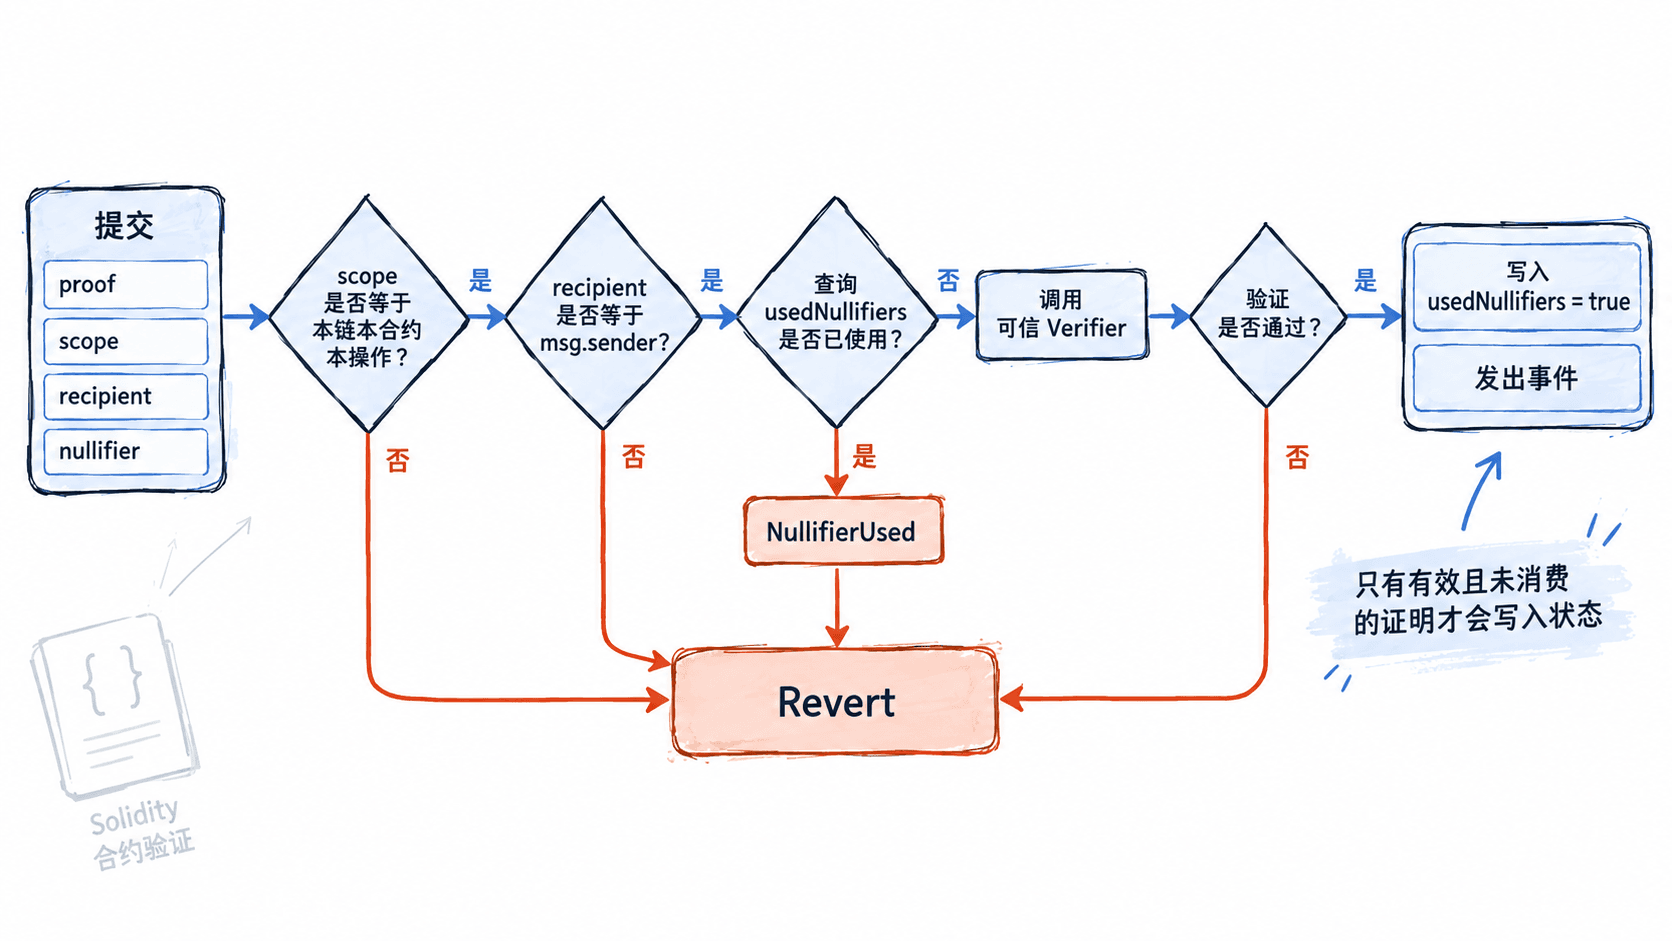
以“每个合格身份只能领取一次资格”为例,把 chainId、address(this)、固定操作编号 ACTION_ID = 1 一起计算为 scope。合约只接收与当前环境相同的 scope,还校验接收人必须是 msg.sender。
公共信号约定为三个字段:signals[0] 为 nullifier,signals[1] 为 scope,signals[2] 为接收人的地址数值。证明电路必须约束公开信号与私有身份秘密、资格条件之间的关系,并采用与合约一致的字段顺序。不能把“验证器返回 true”当成这些约束已经存在的证明。
在 Solidity 中只允许首次消费
下面的合约可用 Solidity 0.8.24 编译。IProofVerifier 是示例约定的适配接口,必须由实际电路对应的 Groth16/PLONK 验证器适配实现;不能将其直接视为 snarkjs 自动生成验证器的原生函数签名。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

interface IProofVerifier {
    function verifyProof(
        bytes calldata proof,
        uint256[3] calldata signals
    ) external view returns (bool);
}

contract OneTimeClaim {
    error WrongScope();
    error WrongRecipient();
    error NullifierUsed();
    error InvalidProof();

    uint256 public constant ACTION_ID = 1;
    IProofVerifier public immutable verifier;
    mapping(uint256 => bool) public usedNullifiers;

    event ProofConsumed(uint256 indexed nullifier, address indexed recipient);

    constructor(IProofVerifier verifier_) {
        require(address(verifier_) != address(0), "zero verifier");
        verifier = verifier_;
    }

    function scope() public view returns (uint256) {
        // 截断为 248 位,确保可作为常见 SNARK 标量域的公开输入。
        return uint256(keccak256(
            abi.encode(block.chainid, address(this), ACTION_ID)
        )) >> 8;
    }

    function claim(bytes calldata proof, uint256[3] calldata signals) external {
        if (signals[1] != scope()) revert WrongScope();
        if (signals[2] != uint256(uint160(msg.sender))) revert WrongRecipient();

        uint256 nullifier = signals[0];
        if (usedNullifiers[nullifier]) revert NullifierUsed();
        if (!verifier.verifyProof(proof, signals)) revert InvalidProof();

        // 验证通过后先消费;以后若增加转账,应先改状态再外部调用。
        usedNullifiers[nullifier] = true;
        emit ProofConsumed(nullifier, msg.sender);
    }
}
预期结果:部署时注入与电路匹配的可信验证器,并提交其认可的有效证明。第一次 claim 交易成功,usedNullifiers(nullifier) 返回 true 且发出 ProofConsumed;再次传入同一 nullifier,交易以 NullifierUsed() 回退。若验证器返回 false,则回退 InvalidProof(),且不会占用标识;若验证器自身回退,则透传其错误。此示例只记录消费,不转账或发奖。
验证重放和跨域隔离
在 Remix(Solidity 编译器选 0.8.24)或 Foundry 中,使用真实验证器及匹配电路生成的 proof 和 signals,按以下顺序验收:
- 用合约
scope()的返回值生成证明,先确认接收地址等于交易发送者;首笔应成功。 - 重复提交同一 proof 与 signals,应回退
NullifierUsed();即便证明字节改变,同一 nullifier 也必须被拒绝。 - 用原 proof 改写
signals[1],应回退WrongScope();把signals[2]改成其他地址,应回退WrongRecipient()。 - 在其他合约地址或不同
chainId的网络上提交原证明,环境 scope 不一致,应回退WrongScope()。 - 提交无效 proof 与未使用标识,若验证器对无效 proof 返回
false,应回退InvalidProof();随后查询映射确认仍为false。
本例只保证本合约存储范围内的一次消费。多个合约若要共享额度,应使用同一个 nullifier 注册表;跨链全局只能消费一次,还需要可信的跨链状态同步或统一结算。若使用中继代付,不能直接要求 signals[2] == msg.sender,应改为绑定实际受益人,并单独定义代付授权规则。