
区块链原理 / 系统课时
校验 Groth16 证明与公开输入
校验 Groth16 证明与公开输入
生成 Groth16 证明后,还需要确认验证密钥、公开信号和证明是否匹配。本篇使用 snarkjs 完成离线验证,并通过修改公开输入观察验证失败的情况,最后明确密码学验证通过究竟证明了什么,以及业务系统还需要检查哪些条件。
学习目标
- 使用验证密钥、公开信号和证明文件执行 Groth16 验证。
- 理解公开信号顺序、验证密钥与电路约束之间的关系。
- 区分证明有效性、链外数据真实性与业务授权有效性。
准备验证所需的三个文件
以下操作使用 Node.js、npm 和 snarkjs,假定已经通过 Circom 电路编译、可信设置及证明生成流程取得三个 JSON 文件。若当前目录只有 circuit_final.zkey,可以先导出验证密钥。
# 已有 circuit_final.zkey 时导出对应验证密钥
npx snarkjs zkey export verificationkey circuit_final.zkey verification_key.json
预期结果:当前目录新增 verification_key.json。该命令不会生成证明或公开信号;它们必须来自同一电路对应的证明生成过程。
三个文件的职责如下:
| 文件 | 作用 | 检查重点 |
|---|---|---|
verification_key.json |
保存 Groth16 验证所需的曲线点及公开信号相关参数 | 必须对应生成证明使用的电路与设置 |
public.json |
保存公开输入及公开输出的值 | 元素数量和顺序必须与电路一致 |
proof.json |
保存证明中的椭圆曲线点 | 必须与验证密钥和公开信号匹配 |
验证密钥的 nPublic 表示公开信号数量。public.json 通常是由十进制整数字符串组成的 JSON 数组,其长度应等于 nPublic。
在 Circom 和 snarkjs 的常见工作流中,公开输出排在公开输入之前。不要按照变量名称的字母顺序自行重新排列,也不要假设 public.json 只包含用户声明的公开输入。
执行 Groth16 验证
在包含上述三个文件的目录运行:
# 参数顺序:验证密钥、公开信号、证明
npx snarkjs groth16 verify verification_key.json public.json proof.json
预期输出(证明有效时,snarkjs 日志前缀可能因版本不同而变化):
[INFO] snarkJS: OK!OK! 表示当前证明在指定验证密钥和公开信号下通过 Groth16 验证。它不代表验证者已经重新执行电路计算,也不表示验证者获得了私有输入。
验证时,snarkjs 根据验证密钥与公开信号构造验证所需的公开输入线性组合,再检查 Groth16 的双线性配对关系。关键不是公开信号单独满足某个普通算术表达式,而是证明、验证密钥和公开信号共同满足密码学验证方程。
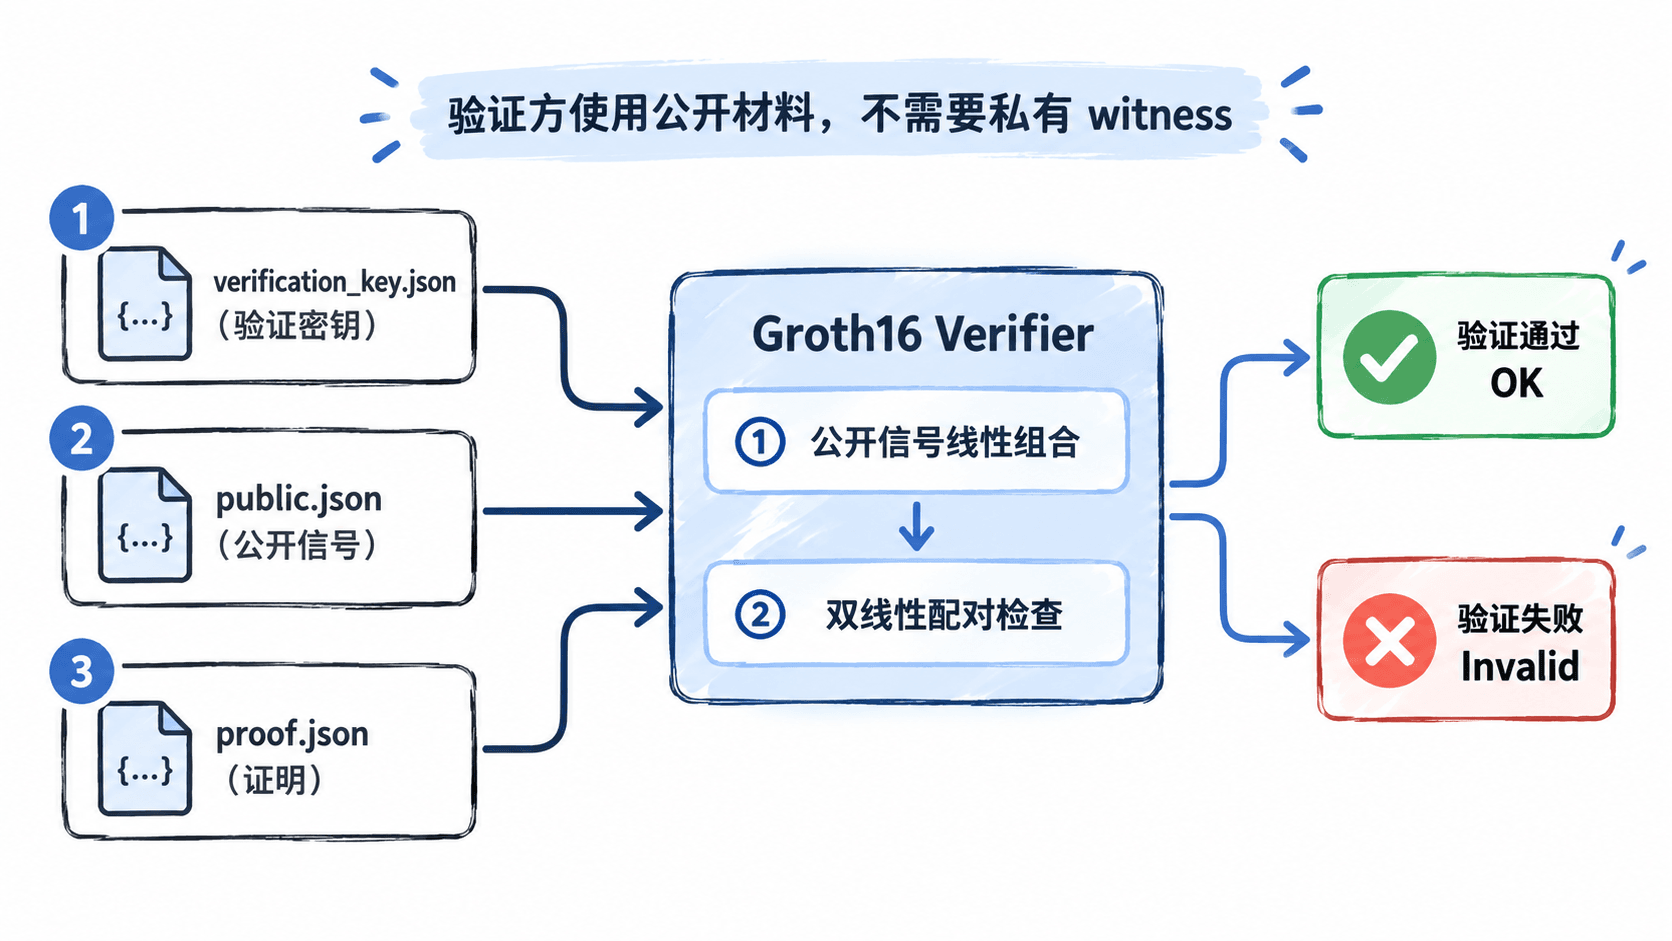
如果验证失败,需要依次检查是否选择了正确的验证密钥、公开信号是否被修改,以及证明文件是否来自同一套电路与可信设置。不能通过重新排序或随意修改公开信号来修复证明。
修改公开信号,验证绑定关系
设某个乘法电路检查私有输入 a、b 与公开结果 out 满足 a * b === out。例如 a = 3、b = 7、out = 21。
这里的等式只用于解释电路关系,实际 Circom 约束应使用约束运算符实现。假设电路只有一个公开信号 out,生成证明后 public.json 内容为:
[
  "21"
]
该 JSON 是单公开信号场景的片段示例,依赖已经生成的有效 proof.json 和匹配的 verification_key.json。不要直接将它用于公开信号数量不同的电路。
先备份原始公开信号,然后使用 Node.js 临时改写第一个元素并执行验证:
# 保存原始公开信号,避免破坏正常验证数据
cp public.json public.original.json
node -e 'const fs=require("node:fs"); const p=JSON.parse(fs.readFileSync("public.json","utf8")); p[0]="22"; fs.writeFileSync("public.json",JSON.stringify(p,null,2));'
npx snarkjs groth16 verify verification_key.json public.json proof.json
# 恢复原始公开信号
cp public.original.json public.json
预期结果:对于前述有效证明且原公开信号为 21 的例子,将其改成 22 后,验证不再输出成功的 OK!,通常报告 Invalid proof。不同 snarkjs 版本的日志格式可能不同。
这里没有重新生成证明,只改变了验证者声明的公开值。原证明不能同时证明同一个固定公开输出既是 21 又是 22。
若电路有多个公开信号,例如公开输出加公开输入,应分别检查数组位置及含义;还需要注意公开信号以有限域元素表示,不能直接把业务中的负数、浮点数或普通字符串不经编码就塞入数组。
验证通过与业务事实之间的边界
Groth16 验证通过,说明在所采用的密码学安全假设和可信设置成立、证明系统正确实现的前提下,证明者能够给出满足指定电路约束和公开信号的见证。它并不会自动保证约束描述的业务声明是真实的。
以年龄门槛校验为例,电路即使证明某个私有出生年份与公开基准年份之间满足年龄条件,也不能单凭该证明确定出生年份来自可信证件。如果用户可以自行填写出生年份,那么证明可能完全有效,身份声明却是假的。
| 检查事项 | Groth16 自动保证吗 | 业务系统应采取的措施 |
|---|---|---|
| 电路约束与公开信号匹配 | 在正确密钥及安全假设下保证 | 审计电路并固定验证密钥 |
| 私有数据来自可信机构 | 不保证 | 验证机构签名或可信承诺 |
| 证明用于当前用户和请求 | 不保证 | 将用户、请求摘要或 nonce 纳入公开信号并校验 |
| 同一凭证不可重复使用 | 不保证 | 维护已使用 nullifier 或请求标识集合 |
| 电路覆盖全部业务规则 | 不保证 | 审查遗漏的范围约束和条件分支 |
例如,链上领取奖励时,即使合约调用 Groth16 验证器得到 true,也应该检查公开信号里的活动标识、领取接收方、有效期,以及防重复领取标识是否符合当前业务请求。
一种可检查的实现方式是把活动 ID、领取地址的规范编码和 nullifier 作为电路绑定的公开信号。合约在验签式验证通过后,还要确认活动 ID 正确、接收地址匹配,并在发放奖励时以原子交易方式记录 nullifier 已使用。仅把这些值附加到公开数组而不让电路约束绑定它们,并不能防止证明被挪用。
接入业务系统前的验收检查
完成离线验证后,至少执行以下检查:
- 使用原始三个文件验证,结果为
OK!。 - 修改一个实际受约束的公开信号,结果不再通过。
- 检查
public.json长度与验证密钥的nPublic一致,逐个记录信号的名称、顺序和编码方式。 - 确认生产环境使用经过审核的电路和验证密钥,避免测试环境密钥混入部署配置。
- 对数据来源、请求上下文、有效期和重放攻击分别设置业务校验,并为错误输入准备拒绝测试。
最终应把验证结果理解成一项范围明确的密码学断言:指定验证密钥对应的电路关系,存在与这组公开信号匹配的有效见证。 至于见证对应的是谁、数据由谁签发、这次操作是否获得授权,必须通过额外的可执行规则确认。