
区块链原理 / 系统课时
部署验证器并提交有效证明
部署验证器并提交有效证明
本课通过一个平方运算电路,完成从 Groth16 证明生成、Solidity 验证器部署到本地 EVM 提交证明的完整实验。最终将验证三个结果:有效证明返回 true、有效提交产生成功交易回执,以及篡改公开信号后证明被拒绝。
学习目标
- 在 Hardhat 本地网络部署 snarkjs 生成的 Solidity 验证器。
- 正确组织 Groth16 证明的 A、B、C 坐标和公开信号。
- 通过合约调用、交易回执和负向测试确认验证结果。
准备本地环境与测试电路
本实验使用 Circom 2.x、snarkjs 0.7.x、Hardhat 3.x 和 Node.js 22.13.0 或更新版本。示例针对 Groth16 与 BN254 曲线,不直接适用于 PLONK、FFLONK 或其他证明系统。
首先安装 Rust 版 Circom 2 编译器,安装方法参考 Circom 官方文档。确认终端能够执行 circom --version,不要误用旧版 npm Circom 1 编译器。
创建 Hardhat 项目并安装 snarkjs:
mkdir zk-verify
cd zk-verify
npx hardhat --init --template node-test-runner-viem
npm install snarkjs@0.7.5
mkdir -p circuits build
预期结果:项目中存在 hardhat.config.ts、contracts、scripts 和 node_modules,npx hardhat --help 可以正常运行。初始化过程需要能够访问 npm 软件包仓库。
新建 circuits/square.circom,用私有输入 x 计算公开输出 y,约束为 y 等于 x 的平方:
pragma circom 2.1.6;

template Square() {
    signal input x;
    signal output y;
    // 使用约束而非普通赋值建立平方关系
    y <== x * x;
}

component main = Square();
创建 circuits/input.json:
{
  "x": "3"
}
这里的 x=3 是私有见证输入,公开输出应为 y=9。验证器只接收证明及公开信号,不需要知道私有输入 3。
生成证明并导出 Solidity 验证器
先编译电路,再执行本地演示用的 Groth16 可信设置。为保持示例可重复,以下设置使用固定演示熵,绝不能直接用于生产环境;生产部署应使用经过验证、具备可靠熵贡献的可信设置材料。
circom circuits/square.circom --r1cs --wasm -o build
npx snarkjs powersoftau new bn128 8 build/pot0.ptau
npx snarkjs powersoftau contribute build/pot0.ptau build/pot1.ptau --name=demo -e=local-demo-only
npx snarkjs powersoftau prepare phase2 build/pot1.ptau build/pot-final.ptau
npx snarkjs groth16 setup build/square.r1cs build/pot-final.ptau build/key0.zkey
npx snarkjs zkey contribute build/key0.zkey build/key-final.zkey --name=demo -e=local-demo-only-phase2
预期结果:生成 build/square.r1cs、build/square_js/square.wasm 和 build/key-final.zkey。本例只有一个平方约束,Power of Tau 参数 8 对应的容量足够使用。
随后生成证明、导出验证密钥,并在链下检查证明:
npx snarkjs groth16 fullprove circuits/input.json build/square_js/square.wasm build/key-final.zkey build/proof.json build/public.json
npx snarkjs zkey export verificationkey build/key-final.zkey build/verification_key.json
npx snarkjs groth16 verify build/verification_key.json build/public.json build/proof.json
npx snarkjs zkey export solidityverifier build/key-final.zkey contracts/Verifier.sol
预期结果:链下验证显示 OK,build/public.json 包含公开信号字符串 9,并生成 contracts/Verifier.sol。此版本 snarkjs 导出的 Groth16 合约名为 Groth16Verifier,其 verifyProof 接口需要四个参数。
| 参数 | Solidity 类型 | 含义 |
|---|---|---|
_pA |
uint256[2] |
证明中的 G1 点 A |
_pB |
uint256[2][2] |
证明中的 G2 点 B |
_pC |
uint256[2] |
证明中的 G1 点 C |
_pubSignals |
uint256[1] |
公开输出 y |
验证合约使用固定验证密钥,因此必须由生成本次证明的同一个最终 .zkey 导出。电路发生改变后,不能继续复用旧验证器。
部署验证器并构造证明参数
verifyProof 是只读验证接口:直接调用可以得到布尔结果,但不会留下链上提交记录。为了同时观察成功交易与错误证明拒绝行为,增加一个业务入口 ProofGate,在证明通过时发出事件,在证明错误时回滚。
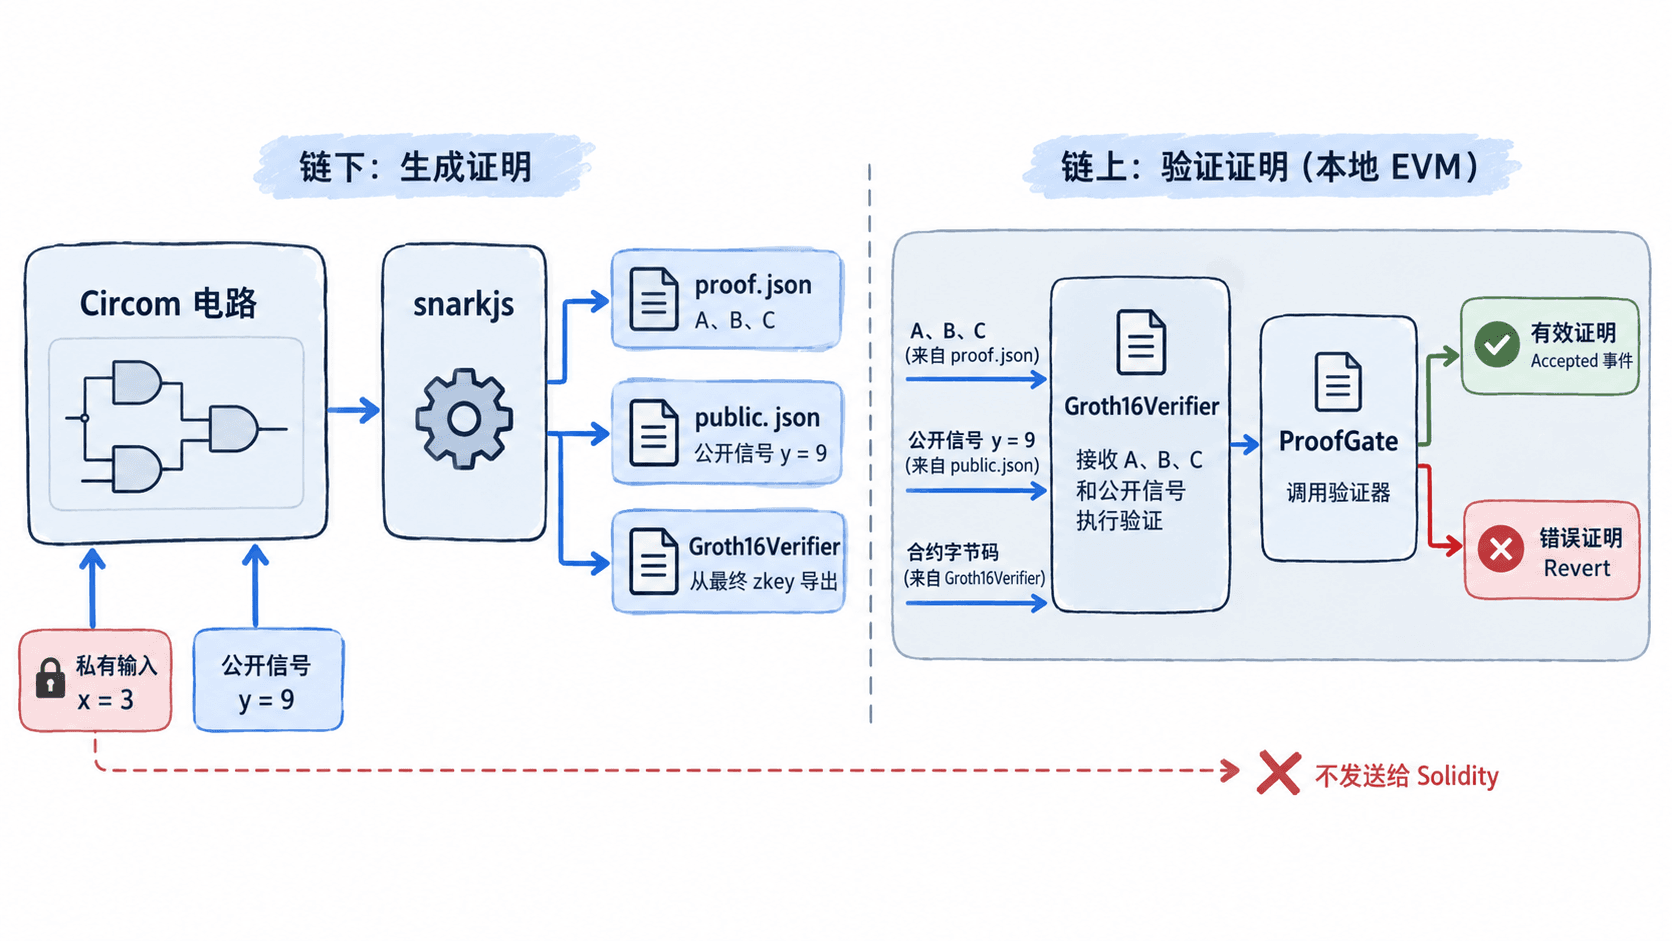
在 contracts/ProofGate.sol 创建以下完整合约:
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

interface IGroth16Verifier {
    function verifyProof(
        uint256[2] calldata a,
        uint256[2][2] calldata b,
        uint256[2] calldata c,
        uint256[1] calldata signals
    ) external view returns (bool);
}

contract ProofGate {
    IGroth16Verifier public immutable verifier;
    event Accepted(address indexed sender, uint256 result);

    constructor(address verifierAddress) {
        verifier = IGroth16Verifier(verifierAddress);
    }

    function submitProof(
        uint256[2] calldata a,
        uint256[2][2] calldata b,
        uint256[2] calldata c,
        uint256[1] calldata signals
    ) external {
        // 验证失败时回滚整个提交交易
        require(verifier.verifyProof(a, b, c, signals), "Invalid proof");
        emit Accepted(msg.sender, signals[0]);
    }
}
这个接口针对单个公开信号设计。不同电路的公开信号数量可能不同,必须根据实际导出合约的 ABI 调整参数类型,不能始终写成 uint256[1]。
接下来编写 scripts/demo.ts。脚本自动部署两个合约,从证明 JSON 读取坐标,检查有效证明,然后发送实际提交交易。
import { readFileSync } from "node:fs";
import { network } from "hardhat";

const { viem } = await network.create();
const client = await viem.getPublicClient();

const verifier = await viem.deployContract("Groth16Verifier");
const gate = await viem.deployContract("ProofGate", [verifier.address]);

const proof = JSON.parse(readFileSync("build/proof.json", "utf8"));
const publicSignals = JSON.parse(readFileSync("build/public.json", "utf8"));

// snarkjs 的 G2 坐标顺序需要转换为 Solidity 验证器要求的顺序
const a = [BigInt(proof.pi_a[0]), BigInt(proof.pi_a[1])] as const;
const b = [
  [BigInt(proof.pi_b[0][1]), BigInt(proof.pi_b[0][0])],
  [BigInt(proof.pi_b[1][1]), BigInt(proof.pi_b[1][0])]
] as const;
const c = [BigInt(proof.pi_c[0]), BigInt(proof.pi_c[1])] as const;
const signals = [BigInt(publicSignals[0])] as const;

// 先只读验证,再提交实际交易
const valid = await verifier.read.verifyProof([a, b, c, signals]);
if (!valid) throw new Error("Valid proof rejected");

const hash = await gate.write.submitProof([a, b, c, signals]);
const receipt = await client.waitForTransactionReceipt({ hash });
if (receipt.status !== "success") throw new Error("Submission failed");

console.log("public:", signals[0].toString());
console.log("valid:", valid);
console.log("tx status:", receipt.status);

// 保持证明不变,只将公开输出从 9 改为 10
const badSignals = [signals[0] + 1n] as const;
const bad = await verifier.read.verifyProof([a, b, c, badSignals]);
if (bad) throw new Error("Tampered proof accepted");
console.log("tampered:", bad);

// 使用交易模拟确认业务入口也会拒绝错误证明
const [wallet] = await viem.getWalletClients();
let rejected = false;
try {
  await client.simulateContract({
    address: gate.address,
    abi: gate.abi,
    functionName: "submitProof",
    args: [a, b, c, badSignals],
    account: wallet.account
  });
} catch {
  rejected = true;
}
if (!rejected) throw new Error("Gate accepted invalid proof");
console.log("gate rejects tampered:", rejected);这里有三个关键细节。首先,pi_a 和 pi_c 各取前两个坐标,不传入 snarkjs JSON 中的第三个投影坐标。其次,pi_b 的两个内部坐标数组都要交换顺序,否则链下证明正确也可能在链上验证失败。最后,将十进制字符串转成 bigint,避免 JavaScript 普通 Number 丢失 256 位整数精度。
运行本地节点并验收验证结果
在第一个终端启动 Hardhat 本地 EVM,并保持进程运行:
npx hardhat node预期结果:终端显示本地 JSON-RPC 服务已启动,通常监听 127.0.0.1:8545。如果端口已占用,应先处理冲突或调整网络配置。
在第二个终端执行部署和证明提交:
npx hardhat run scripts/demo.ts --network localhost预期输出:
public: 9
valid: true
tx status: success
tampered: false
gate rejects tampered: true
脚本还会在本地节点产生部署和成功提交交易。交易哈希、合约地址、区块时间等运行时值可能不同,分别可记为 <ID>、<ADDRESS> 和 <TIME>;这些动态值不参与上述固定断言。
需要特别区分三个结果:
| 检查位置 | 有效证明 | 公开信号被篡改 |
|---|---|---|
verifyProof |
true |
false |
ProofGate.submitProof |
交易成功并发出 Accepted |
交易执行回滚 |
| 状态检查 | 成功回执 success |
不产生成功提交事件 |
脚本对错误提交使用 simulateContract,因此确认的是执行会回滚,并未广播一笔失败交易。要观察失败交易回执,需要额外显式发送交易并等待执行结果。
处理常见部署与验证问题
出现错误时按以下顺序定位,不要直接修改证明坐标来碰运气。
- Solidity 编译失败:检查
hardhat.config.ts的编译器版本是否满足ProofGate.sol的^0.8.20和生成验证器的版本范围。建议使用兼容的 Solidity 0.8.x 编译器。 - 找不到合约名:确认生成文件里的声明是
contract Groth16Verifier,部署名称必须与实际合约声明一致。 - ABI 参数长度错误:检查公开信号数量与验证器中的固定数组长度是否一致,尤其注意公开输出和显式公开输入都会影响数量。
- 链下 OK、链上 false:优先检查 G2 坐标交换、A/C 坐标提取、公开信号顺序,以及部署验证器是否使用同一份最终
.zkey。 - 交易返回成功但业务没有真正接受证明:不能只检查 EVM 交易状态。若直接调用返回
false的verifyProof并发送交易,交易本身仍可能成功。业务入口必须显式检查返回值并在失败时回滚。
完成验收后,应同时看到 valid: true、成功提交回执和 tampered: false。这三项分别证明 ABI 参数组织正确、链上业务入口能够接受有效证明,以及修改公开信号不能绕过 Groth16 验证。