
区块链原理 / 系统课时
执行 Powers of Tau 仪式
执行 Powers of Tau 仪式
本篇使用 snarkjs 在本地完成一次 Powers of Tau 可信设置仪式,从创建初始参数、添加参与者贡献,到验证贡献记录并生成供 Groth16 使用的公共参数文件。完成后,你将获得可用于课堂电路实验的 .ptau 文件,并能判断它为什么还不能直接用于生产环境。
学习目标
- 使用 snarkjs 创建、贡献、验证和准备 Powers of Tau 参数。
- 理解参与者贡献、随机性销毁与公共参数复用之间的关系。
- 区分本地演示仪式和生产环境可信设置的安全要求。
理解 Powers of Tau 的职责
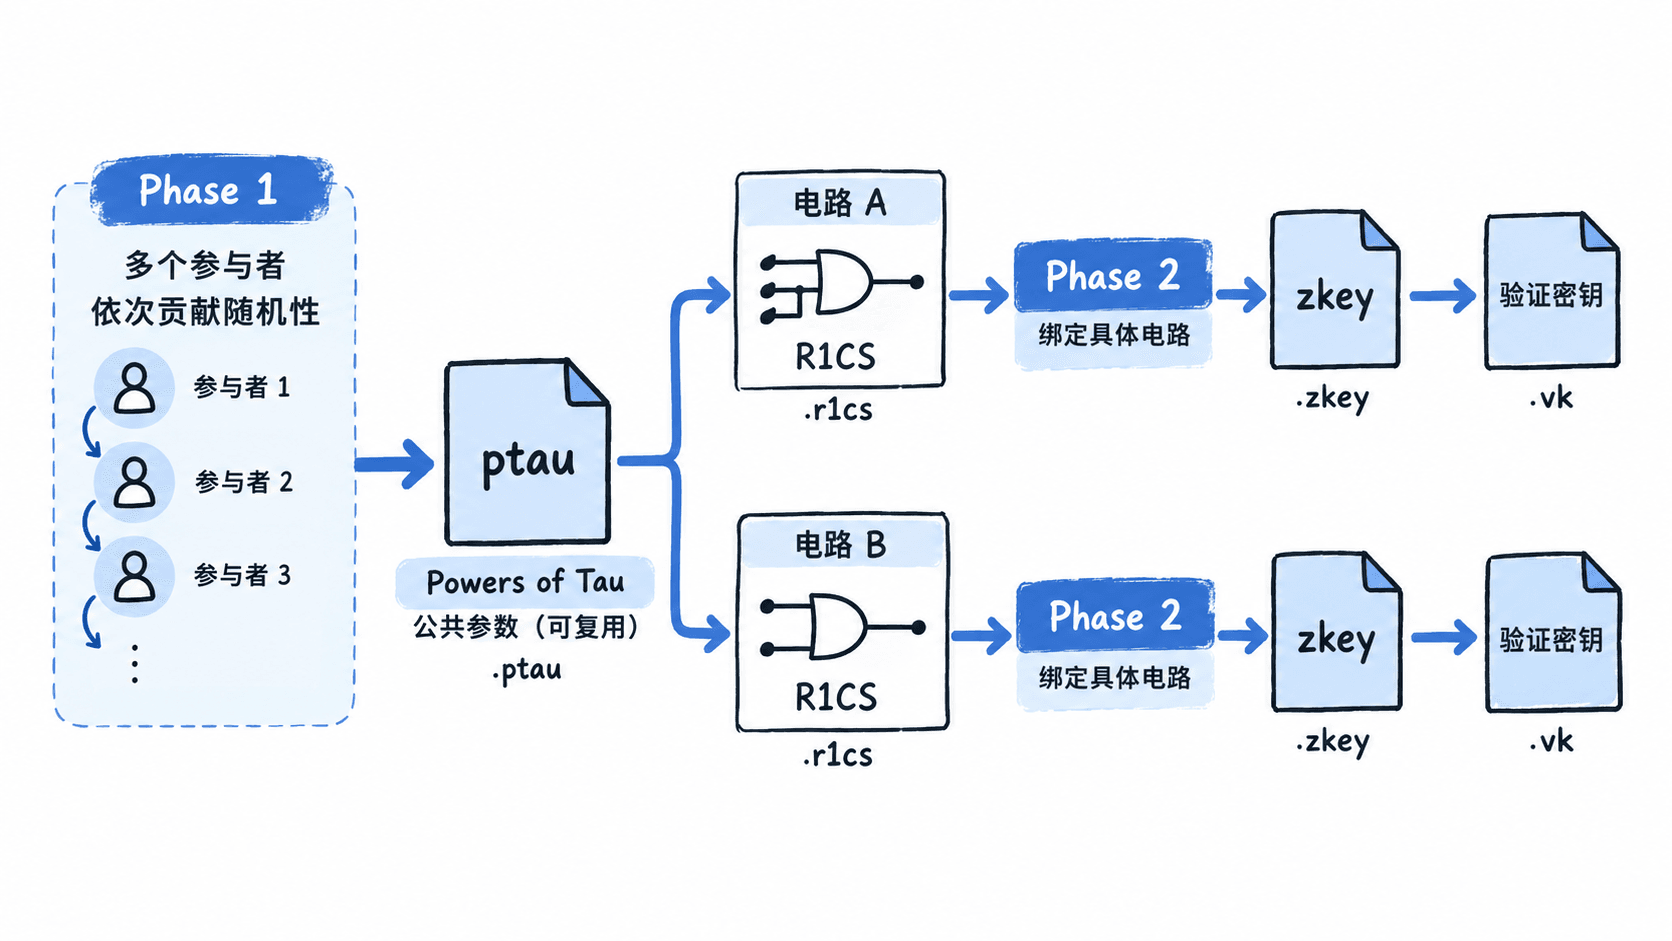
Groth16 需要可信设置来生成证明密钥和验证密钥。在 snarkjs 的典型流程中,可信设置分为两个阶段:
- Phase 1:Powers of Tau,生成与具体电路无关、但与椭圆曲线及规模上限相关的公共参数。
- Phase 2:针对指定电路的 R1CS 约束系统执行设置,生成与该电路绑定的
.zkey。
Powers of Tau 的关键是多方共同引入秘密随机性。参与者依次对参数进行变换并发布贡献记录;在协议安全假设成立、贡献验证正确且至少一名参与者诚实生成并销毁其秘密随机性的前提下,攻击者无法重建完整的陷门信息。
例如,参数指数取 12 时,支持的电路约束规模上限为 。实际选型应结合电路约束数量并留出空间,而不是根据公开输入数量确定规模。
同一条曲线、容量足够且来源可信的 Phase 1 参数可以服务于多个电路,但不同电路仍须分别执行 Groth16 的 Phase 2。
创建初始公共参数
使用 Node.js 20 LTS 环境与 snarkjs 0.7.x 系列完成演示。以下命令以 Bash 终端为例,Windows 可以使用 WSL。先检查 Node.js 与 npm 是否可用,再在独立目录安装工具。
node --version
npm --version
mkdir zk-ceremony-demo
cd zk-ceremony-demo
npm init -y
npm install --save-dev snarkjs@0.7.5
npx snarkjs --version
预期结果:安装成功后,最后一条命令显示 snarkjs 的版本及可用命令帮助信息;Node.js、npm 的具体版本号可能不同。若 npm 无法取得指定版本,应先检查包仓库与网络连接,不要直接替换为未经验证的旧版本。
初始化一个使用 BN254 曲线的 Powers of Tau 仪式。snarkjs 命令中对应的曲线名称为 bn128。
npx snarkjs powersoftau new bn128 12 pot12_0000.ptau -v预期结果:当前目录生成 pot12_0000.ptau,终端显示初始化进度和相关日志。文件大小、哈希值及运行时间会随环境和工具版本变化。
参数说明:
| 参数 | 本例取值 | 作用 |
|---|---|---|
| 曲线 | bn128 |
指定 BN254 椭圆曲线 |
| 指数 | 12 |
设置最多 4096 个约束的容量 |
| 输出文件 | pot12_0000.ptau |
保存初始仪式状态 |
-v |
启用 | 输出详细执行日志 |
添加随机性贡献
每次贡献都会读取上一轮的 .ptau 文件,生成包含新贡献的新文件。参与者不能只修改文件名;必须执行协议规定的密码学变换。
执行第一轮贡献:
npx snarkjs powersoftau contribute pot12_0000.ptau pot12_0001.ptau --name="Alice" -v预期结果:终端提示输入随机文本作为额外熵来源,完成后生成 pot12_0001.ptau,并显示贡献相关的哈希信息。输入内容不会直接作为公共参数中的明文秘密发布。
继续执行第二轮贡献,模拟另一位独立参与者:
npx snarkjs powersoftau contribute pot12_0001.ptau pot12_0002.ptau --name="Bob" -v预期结果:再次输入新的随机文本后,生成 pot12_0002.ptau。该文件包含前两轮贡献形成的仪式记录,具体贡献哈希值因随机性不同而变化。
课堂演示可由同一人在本机依次操作两轮,但这不能等同于两名独立参与者的安全保障。在真实仪式中,每位贡献者应在独立可信的环境中生成高质量随机性,检查输入文件来源,并在贡献后安全销毁各自的秘密随机性。
--name 仅用于标记参与者,不是身份认证,也不是贡献正确性的证明。不要把姓名字段当成独立性或可信性的证据。
验证仪式贡献
创建了 .ptau 文件不代表所有贡献都合法。应该在进入下一阶段前执行独立验证,检查参数内部的一致性和贡献链中的密码学关系。
npx snarkjs powersoftau verify pot12_0002.ptau预期输出中的成功标志通常为:
[INFO] snarkJS: Powers Of tau file OK!验证过程还会显示贡献信息及中间哈希。具体日志内容和哈希随参与者随机性、版本而异。
验证成功能说明文件通过了工具实现的密码学一致性检查,却不能证明贡献者确实独立、运行环境没有泄露秘密、随机数足够安全,或者所有人都销毁了秘密材料。
在正式仪式中,还应让参与者和第三方验证最终文件的哈希与贡献记录,公开仪式规则和参与过程,避免仅由参数发布者自己声称验证通过。
生成供 Phase 2 使用的文件
完成贡献验证后,需要执行 prepare phase2,将 Phase 1 参数转换成 Groth16 后续设置所需的形式。本次使用前面已经验证的文件,省略正式仪式中通常还会安排的随机信标收尾步骤。
npx snarkjs powersoftau prepare phase2 pot12_0002.ptau pot12_final.ptau -v预期结果:命令完成后生成 pot12_final.ptau。该操作需要计算时间,终端可能持续显示处理日志,但不会生成电路专属的 .zkey 或零知识证明。
再次验证准备完成的参数:
npx snarkjs powersoftau verify pot12_final.ptau预期输出中的成功标志通常为:
[INFO] snarkJS: Powers Of tau file OK!可以用下面的命令检查关键文件是否已经生成:
ls -lh pot12_0000.ptau pot12_0001.ptau pot12_0002.ptau pot12_final.ptau预期结果:终端列出四个存在的文件及其大小,具体字节数因工具版本和文件内容而异。
此时,pot12_final.ptau 可以作为后续 snarkjs groth16 setup 的公共参数输入,但还需要提供已经编译出的 .r1cs 文件并完成电路专属可信设置。不能直接拿 .ptau 生成证明,也不能把它当作链上验证合约。
区分课堂演示与生产可信设置
课堂演示使用两次本地贡献和 4096 约束容量,目的是跑通命令并理解数据产物。生产环境至少需要单独审核以下事项:
| 检查项 | 本地演示 | 生产环境要求 |
|---|---|---|
| 参与者 | 同一人模拟两轮 | 多名真实独立的贡献者 |
| 随机性 | 终端输入随机文本 | 可信随机源及隔离的生成环境 |
| 秘密销毁 | 无独立审计 | 明确销毁流程和操作保障 |
| 文件来源 | 本地生成 | 可追溯的公共记录和可信哈希 |
| 参数容量 | 固定 4096 | 根据实际 R1CS 约束数量选择 |
| 仪式终结 | 直接准备 Phase 2 | 按仪式规范执行最终信标等步骤 |
| Phase 2 | 尚未执行 | 为目标电路完成独立设置和验证 |
生产项目可优先评估已经完成公开多方仪式、具备可验证哈希与贡献记录的参数文件,避免自行组织缺乏审计的可信设置。取得文件后仍需独立校验哈希,并确认曲线、容量和工具链兼容。
如果后续出现 circuit.r1cs 的约束数量超过参数容量,应重新选择足够大的可信 Phase 1 参数,而不是修改文件名或尝试跳过工具检查。
最终验收标准是:能够明确指出 pot12_0000.ptau 的初始化作用、两轮贡献的连续关系、verify 的成功结果,以及 pot12_final.ptau 在 Groth16 Phase 2 中的用途。