
区块链原理 / 系统课时
划分 public 输入与私有见证
划分 public 输入与私有见证
编写零知识证明电路时,必须先确定哪些数据允许验证者看到,哪些数据只能由证明者持有。本篇通过一个 Circom 乘法电路,演示如何声明 public 输入、保留私有见证,并检查主组件的公开输出,避免因信号分类错误泄露业务数据。
学习目标
- 掌握 Circom 主组件公开输入的声明语法与默认可见性规则。
- 能编写包含公开输入、私有输入和公开输出的完整电路。
- 能检查公开信号清单,识别输出与业务逻辑造成的隐私泄露。
Circom 中哪些信号会公开
Circom 2 使用 signal input 和 signal output 定义组件接口,但输入与输出的公开规则并不对称。
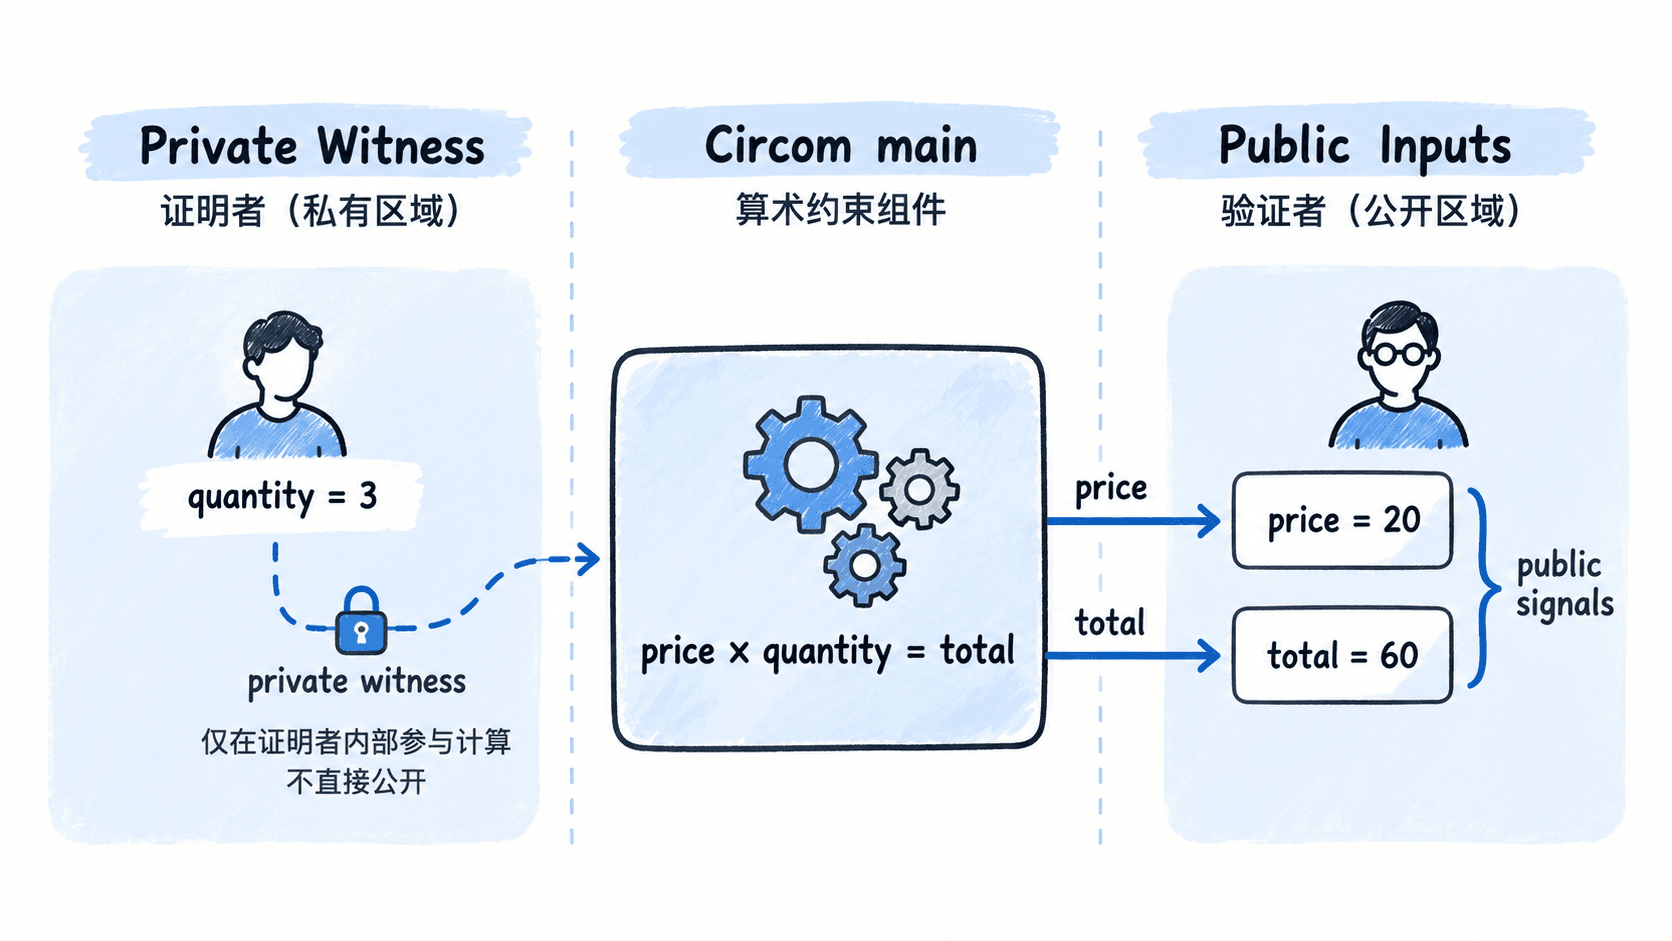
对于最外层 main 组件:
- 公开输入:在
component main {public [...]}中列出的输入信号。 - 私有输入:没有列入
public清单的主组件输入信号,默认作为私有见证。 - 公开输出:主组件所有
signal output,自动成为公开信号,不需要也不能通过省略public将其隐藏。 - 内部信号:组件内部的中间信号不直接成为验证者的公开输入。
例如,一个电路有 price、quantity 和 total 三个信号。如果 price 是公开单价,quantity 是秘密购买数量,total 是公开金额,那么验证者能够看到 price 和 total,但不应直接获得 quantity。
编写公开输入与私有输入电路
下面使用适用于 Circom 2 的完整代码。创建文件 purchase.circom:
pragma circom 2.0.0;

template Purchase() {
    signal input price;
    signal input quantity;
    signal output total;

    // 约束公开金额必须等于单价和私有数量的乘积
    total <== price * quantity;
}

// price 公开;未列出的 quantity 默认保持私有
component main {public [price]} = Purchase();
public 修饰的是 main 的输入声明,不是模板中的 signal input 语句。这里不能写成 signal public input price;,也不能把 total 放进 public 清单,因为它已经是自动公开的输出。
假设输入文件 input.json 为:
{
  "price": 20,
  "quantity": 3
}
该 JSON 是证明者生成见证时使用的完整输入,不是要公开提交给验证者的数据。实际系统应保护这个文件及生成的见证文件,避免将其写入日志或上传到公开存储。
在已安装 Circom 2 的环境中执行:
circom purchase.circom --r1cs --wasm --sym -o .预期结果:命令成功退出,并生成 purchase.r1cs、purchase.sym 以及 purchase_js 目录。编译器的具体日志随版本变化,不能仅凭是否打印提示判断信号公开性。
使用编译得到的见证生成器计算见证:
node purchase_js/generate_witness.js purchase_js/purchase.wasm input.json witness.wtns预期结果:命令成功退出,生成 witness.wtns 文件;满足约束的输入计算得到 total=60。如果安装了兼容的 snarkjs,可进一步查看见证值:
snarkjs wtns export json witness.wtns witness.json预期结果:生成 witness.json,其中按 Circom 常见的见证顺序依次包含常量 1、公开输出 total=60、公开输入 price=20 和私有输入 quantity=3。见证文件包含秘密值,不应发布。
公开信号与完整见证有什么区别
完整见证是使算术约束成立的一组信号赋值,其中既包含公开信号,也包含秘密信号及必要的内部信号。
本例的数据划分如下:
| 信号 | 示例值 | 分类 | 验证者直接获得 |
|---|---|---|---|
| price | 20 | public 输入 | 是 |
| quantity | 3 | 私有见证 | 否 |
| total | 60 | main 输出 | 是 |
在典型 Groth16 证明流程中,证明者使用完整见证生成证明,而验证者使用证明、验证密钥及公开信号验证约束成立,无须接收完整见证。
使用 snarkjs 生成 Groth16 证明时,生成的 public.json 通常按电路的公开信号顺序包含输出和显式公开输入。本例对应的内容为:
[
  "60",
  "20"
]
这是预期的数据结构示例,不代表前面的编译命令已经生成该文件。实际还需要完成可信设置、生成证明等步骤。
检查主组件输出是否泄露秘密
假设业务要求证明购买数量符合约束,却不希望外部知道数量。前面的乘法电路就不符合这一隐私目标:金额与单价公开后,购买数量可以被推算。
更隐蔽的错误是直接复制秘密输入到主组件输出,例如下面的片段示例,依赖前面 Purchase 模板的信号定义:
// 错误示意:若在模板中增加该输出,会公开购买数量
signal output revealedQuantity;
revealedQuantity <== quantity;
这会使 revealedQuantity 自动成为主组件公开输出。即使 quantity 不在 public 清单中,它的值仍会泄露。
正确设计应先确定验证者究竟需要知道什么。例如验证者只需要确认数量为正,并且不超过 10,可以把公开结果设计成布尔意义的验证结论,同时在电路中约束数量范围,而不是输出原始数量。
不过,简单地输出固定的 valid=1 不能证明数量合法。必须真正添加范围约束,并确保非法见证无法满足这些约束。与此同时,如果证明系统没有绑定订单编号、用户身份或其他业务上下文,验证者也不能据此认定证明对应某笔特定订单。
按隐私目标审查公开信号
交付电路前,可以使用以下顺序审查:
- 列出
main的全部signal input,逐一核对哪些出现在{public [...]}中。 - 列出
main的全部signal output,无条件加入公开信息清单。 - 检查公开信号之间是否可以通过加减乘除、枚举或已知业务规则推断私有值。
- 检查生成见证的输入文件、调试日志、证明接口和持久化存储是否额外暴露秘密。
- 如果修改了公开信号接口,重新编译电路,并按所用证明系统重新生成相匹配的证明与验证材料。
可以做一个边界练习:把 component main {public [price]} 改为 component main {public [price, quantity]} 后重新编译。此时 quantity 已变成显式公开输入,验证者需要接收对应公开值;这不是仅仅改变开发期的标签,而是改变了证明语句的公开接口。
最终检查标准是:公开输入和全部主组件输出都符合业务允许披露的信息范围;私有见证没有通过输出、可逆关系或外围系统被间接泄露。