
区块链原理 / 系统课时
核验可信设置文件与参与记录
核验可信设置文件与参与记录
拿到 ptau、最终 zkey 和验证密钥后,不能只确认“文件能用”。验收还要回答三个问题:文件是否来自预期仪式、贡献链是否能通过密码学验证、部署使用的验证密钥是否确实由这份最终 zkey 导出。本篇以 Circom、Groth16 和 snarkjs 0.7.x 常见工作流为例完成核验。
学习目标
- 核对
ptau、zkey、R1CS 与验证密钥之间的版本和来源关系 - 使用 snarkjs 验证 Powers of Tau 与 Groth16 Phase 2 贡献链
- 整理哈希、参与记录和最终产物,并判断设置秘密泄露的实际风险
先锁定本次构建使用的四类输入
验收时不要只收一个 circuit_final.zkey。至少保留电路约束、Phase 1 参数、最终 Phase 2 密钥和验证密钥,并记录 SHA-256。建议目录中的关键文件固定为:circuit.r1cs、pot12_final.ptau、circuit_final.zkey、verification_key.json。
在 Linux 或 macOS 上先计算摘要:
sha256sum circuit.r1cs pot12_final.ptau circuit_final.zkey verification_key.json预期输出格式如下,实际摘要不同,因此用 <ID> 表示:
<ID>  circuit.r1cs
<ID>  pot12_final.ptau
<ID>  circuit_final.zkey
<ID>  verification_key.json
项目归档中应同时保存工具版本。例如执行:
snarkjs --version预期输出为当前安装的 snarkjs 版本号,例如使用 0.7.x 工具链时会显示对应的 0.7.x 版本。团队应把这个版本与生成记录一起冻结,不要仅写“最新版”。
验证 Powers of Tau 贡献链
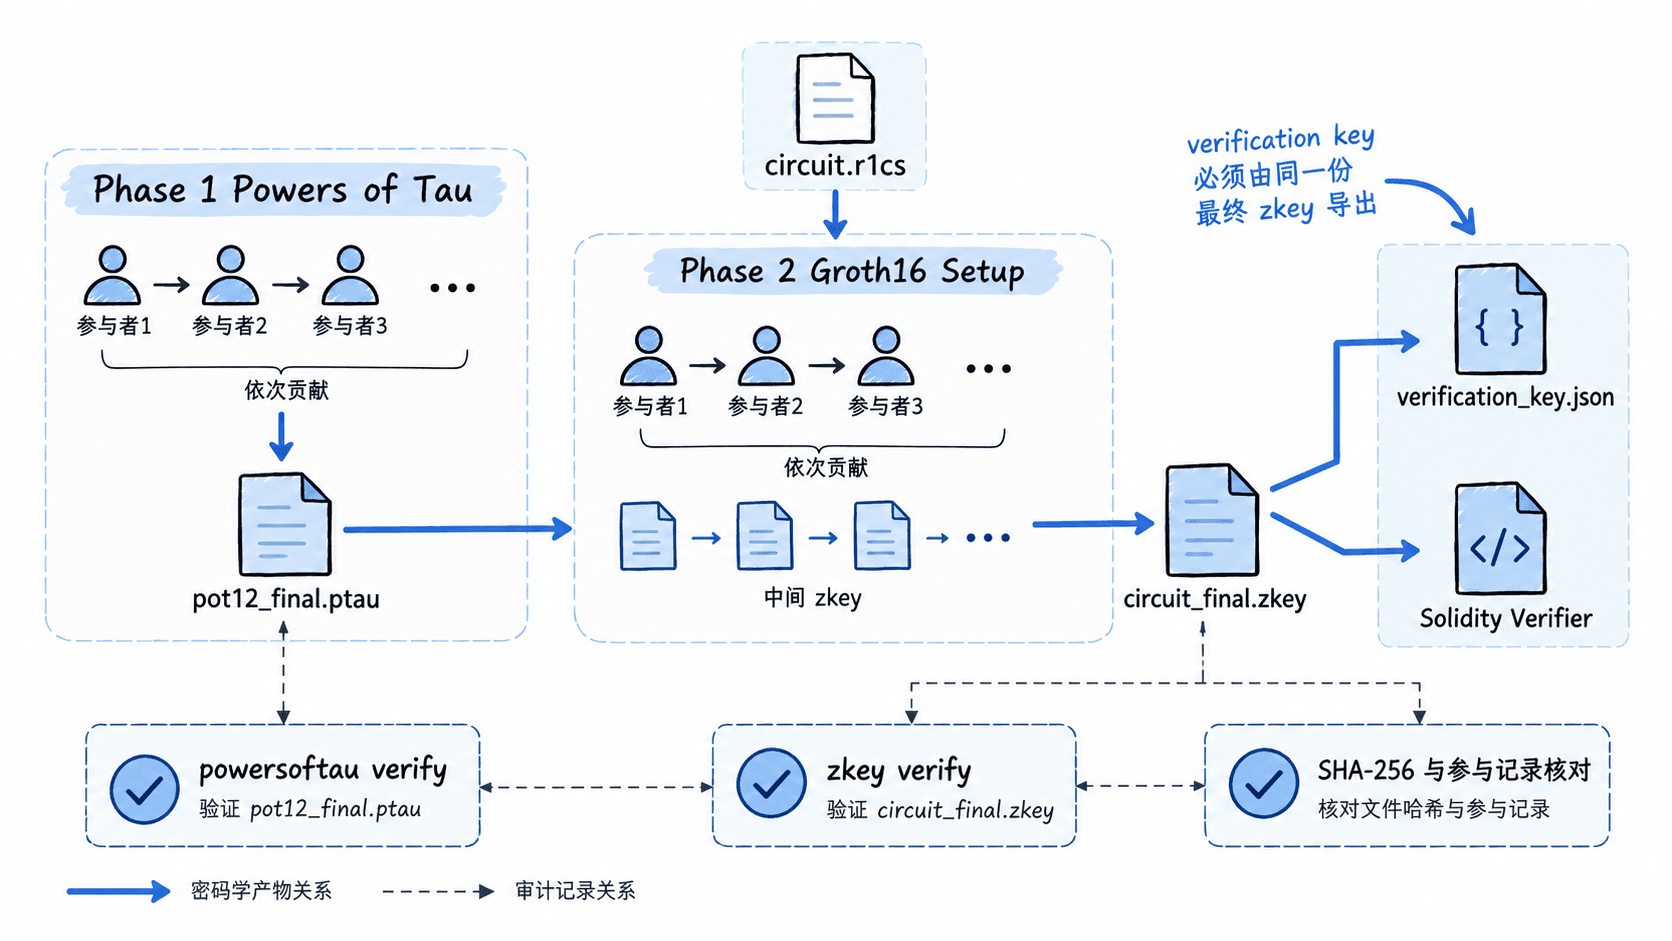
Groth16 常见两阶段设置中,.ptau 属于可跨电路复用的 Phase 1 参数。对最终 ptau 执行验证,snarkjs 会检查文件结构以及包含的贡献记录是否满足验证条件:
snarkjs powersoftau verify pot12_final.ptau预期结果应包含每次贡献验证成功的信息,并在末尾确认 Powers of Tau 文件通过校验;不同 snarkjs 0.7.x 小版本的日志前缀和贡献编号可能不同,不应把整段终端文本作为唯一验收依据。
参与记录至少要能对应到每次贡献的顺序、贡献者公开身份或匿名代号、贡献完成时间、贡献后文件 SHA-256,以及 snarkjs 输出的贡献哈希。若仪式宣称有 5 名独立贡献者,而归档只剩最终文件、无法确认中间贡献或贡献哈希,应记为“来源链不完整”,而不是直接判定可信。
核验最终 zkey 与电路、ptau 是否匹配
Phase 2 是电路相关设置,因此不能拿“另一个电路也验证成功的 zkey”替代当前项目文件。使用当前编译得到的 circuit.r1cs、确认过的 ptau 和最终 zkey 做关联验证:
snarkjs zkey verify circuit.r1cs pot12_final.ptau circuit_final.zkey预期结果应确认 zkey 有效,snarkjs 常见输出中会出现表示 ZKey Ok 的成功信息。若这里失败,优先检查三项:R1CS 是否重新编译过、Phase 2 是否使用了另一份 ptau、归档时是否拿错了中间版 zkey。
可信设置的关系适合直接看成一条产物链:Phase 1 ptau 与当前 R1CS 共同进入 Groth16 Phase 2,多次贡献后得到最终 zkey,再从最终 zkey 导出验证密钥和链上 Verifier。验收时任何一段换文件,都可能造成“本地证明能生成,但部署验证器不是同一套参数”的问题。
重新导出验证密钥做一致性检查
不要只比较文件名。最可靠的检查方式是从已经验过的最终 zkey 重新导出验证密钥,再与待部署版本比较。先执行:
snarkjs zkey export verificationkey circuit_final.zkey verification_key.reexport.json该命令成功时会生成 verification_key.reexport.json。随后用结构化 JSON 比较;若项目环境装有 jq,可先规范化键顺序:
jq -S . verification_key.json > verification_key.sorted.json
jq -S . verification_key.reexport.json > verification_key.reexport.sorted.json
cmp verification_key.sorted.json verification_key.reexport.sorted.json
预期结果是 cmp 无任何输出并以状态码 0 结束,表示两份规范化后的验证密钥一致。若不一致,不要继续部署,应重新确认验证密钥和 Solidity Verifier 究竟由哪一个 zkey 生成。
判断设置秘密泄露的风险并完成验收
可信设置安全依赖至少有一名贡献者正确销毁自己的秘密随机量。对于 Groth16,若攻击者获得足以重构当前设置陷门的秘密,就可能为不满足电路约束的陈述伪造看似有效的证明;验证者仅凭正常验证流程无法识别这种伪造。因此“证明仍能通过”并不能证明 ceremony secret 没有泄露。
Phase 2 与具体电路绑定,所以当前电路的 Phase 2 陷门泄露会直接危及该电路。Phase 1 Powers of Tau 被多个后续电路复用,若其最终陷门被恢复,影响范围可能扩展到依赖该参数的后续设置。实际验收时应保留最终只读产物,不保存贡献者用于生成贡献的秘密随机材料。
可用下面这组条件作为发布门槛:最终 ptau 的贡献验证通过;当前 R1CS + ptau + zkey 的关联验证通过;从最终 zkey 重新导出的验证密钥与部署版本一致;四类关键文件均登记 SHA-256;参与者数量、顺序、贡献哈希和时间记录能够追溯。若其中任何一项无法证明,应把问题记录为可信设置供应链缺口,而不是用一次成功的 prove 或 verify 命令代替验收。