
区块链原理 / 系统课时
定义命题、见证与公开输入的边界
定义命题、见证与公开输入的边界
设计零知识证明时,首先要确定验证者需要知道什么,以及哪些信息绝不能公开。本篇以年龄门槛验证为例,把业务需求转成可验证的数学关系,区分公开输入与私有见证,并检查信息泄露和外部事实可信性问题。
学习目标
- 区分命题、公开输入、私有见证和证明数据各自的职责。
- 将年龄门槛需求写成明确的约束关系,识别错误公开信号造成的隐私泄露。
- 解释证明有效与外部事实真实的区别,并完成一个可检查的隐私边界设计。
把业务需求写成可验证的命题
假设某应用要求用户年满 18 周岁才能访问特定服务。传统方案可能要求上传身份证照片,但验证者实际上只需要知道用户是否达到年龄门槛,并不需要获取姓名、证件号码或完整出生日期。
零知识证明可以让证明者向验证者证明某个数学关系成立,而不直接披露用于满足关系的私有数据。
一般使用以下形式表达待证明关系:
其中, 是双方约定的验证关系, 是公开输入, 是私有见证。证明者需要找到一个满足关系的 ,并生成证明;验证者只使用公开输入、证明和必要的验证密钥检查结果。
例如,在简化的年龄验证模型中,使用年龄整数 和门槛 :
这里 , 时关系成立; 时关系不成立。实际算术电路必须把比较和范围约束实现为有效的有限域约束,不能仅靠普通程序中的判断语句,也不能直接把有限域元素当作无限精度有符号整数比较。
区分四类信息的职责
同一个证明任务中,命题、公开输入、私有见证和证明数据承担不同职责。设计时应明确它们之间的关系,而不是把所有参与计算的数据都当成公开参数。
| 要素 | 年龄验证示例 | 验证者能否直接看到 |
|---|---|---|
| 命题 | 存在合法年龄,且年龄不小于 18 | 能,验证关系本身通常公开 |
| 公开输入 | 年龄门槛 18 | 能 |
| 私有见证 | 年龄 23 | 不应直接看到 |
| 证明 | 证明算法生成的证明数据 | 能 |
四者的关系可以通过下面的结构图理解。
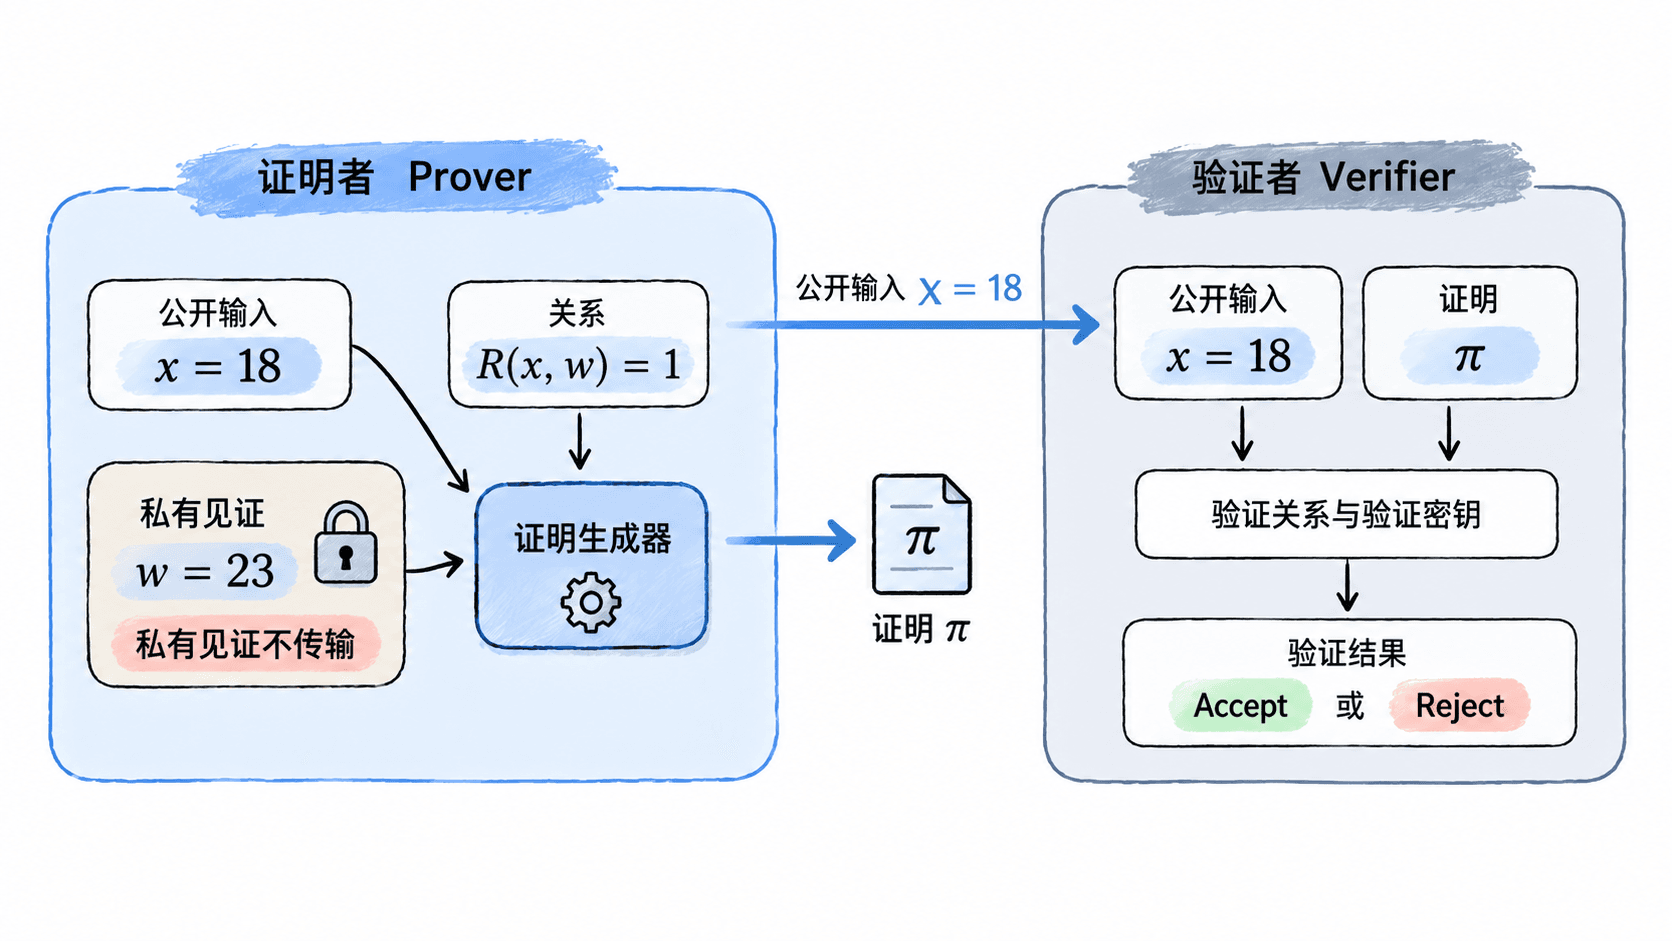
在真实系统中,证明算法通常写成 ,验证算法写成 。这里 和 分别表示证明密钥与验证密钥,这是部分证明系统的典型接口抽象,具体方案可能采用不同的参数组织方式。
公开输入并不一定只有一个数值。实际年龄凭证方案可能还需要公开发行者标识、承诺值、有效期或防重放标识。只要某个字段被放入公开输入,就应假定验证者可以获知它;如果证明发布到公开区块链,还应假定任何观察者都可能读取它。
用具体字段划定隐私边界
现在把年龄验证扩展成一个更接近产品需求的场景:用户需要证明自己符合年龄门槛,并防止同一凭证在一次性活动中重复使用。
可以先制作公开与私有字段清单:
| 字段 | 建议分类 | 设计理由 |
|---|---|---|
| 年龄门槛 18 | 公开输入 | 验证者需要确认执行的是哪条规则 |
| 发行者公钥或可信标识 | 公开参数 | 用于限定接受哪些凭证发行者 |
| 活动标识 | 公开输入 | 将证明绑定到指定活动 |
| 一次性使用标识 | 条件性公开输入 | 用于检查重复使用,需评估关联风险 |
| 完整出生日期 | 私有见证 | 验证门槛不需要直接披露日期 |
| 姓名及身份证号码 | 原则上不公开 | 若业务不需要,应避免进入证明流程 |
| 凭证签名与对应私有数据 | 私有见证 | 用于证明数据来自可信发行者 |
实际电路可以围绕以下要求建立约束:
- 验证凭证发行者的签名,证明私有数据受到可信发行者签署。
- 根据指定参考日期与出生日期判断用户是否达到年龄门槛,而不是简单用当前年份减出生年份。
- 将活动标识绑定到证明关系,避免把其他活动的证明直接拿来使用。
- 如果需要防止重复使用,生成与活动绑定的标识,并在外部系统记录已经使用的标识。
这些约束需要全部落实到被证明的关系中;仅在网页或服务端注释中声明规则,并不能让证明自动覆盖它们。
对于生日的边界尤其要注意:在 2026 年 10 月 13 日验证年满 18 周岁时,出生于 2008 年 10 月 13 日符合条件,而出生于 2008 年 10 月 14 日不符合条件。简单检查出生年份不晚于 2008 年会错误接受后一种情况。
识别错误公开信号造成的泄露
零知识性质保护的是在给定公开输入的前提下,不额外泄露私有见证。它不会替开发者隐藏已经写入公开输入的数据。
考虑以下三种设计:
| 公开内容 | 验证者能够推断什么 | 隐私判断 |
|---|---|---|
| 门槛 18 与证明 | 年龄满足门槛,无法仅凭这两项得到准确年龄 | 相对合理 |
| 真实年龄 23 与证明 | 直接知道用户年龄为 23 | 泄露了本应隐藏的信息 |
| 完整出生日期与证明 | 直接知道出生日期,还可能用于跨系统关联 | 明显超出验证目标 |
还存在不那么直观的泄露:例如将用户身份证号码的普通哈希值作为公开输入。即使原始号码没有直接出现,公开哈希仍然可能形成跨应用稳定标识;如果原始数据的候选空间可枚举,还可能遭到字典匹配。
公开的 nullifier(防重复使用标识)同样需要谨慎设计。如果不同活动使用相同的稳定 nullifier,观察者可能关联同一用户参与过哪些活动。
较合理的方案是在明确的应用域或活动域内生成标识,确保电路约束正确绑定该域,并测试不同域下标识是否具备预期的不可关联性。是否能够防关联还取决于具体构造、密钥派生方式以及公开的其他元数据。
为什么证明成立不等于事实真实
考虑一个只检查 的证明系统。用户提交私有年龄 23,证明有效,意味着验证者接受了关于这个数值的数学关系。
但用户的真实年龄可能只有 16 岁。由于关系没有约束年龄数据的来源,证明仍然可能有效。这不是密码学证明被破解,而是业务命题定义得太弱。
需要区分三个层次:
- 数学约束成立:证明系统确认存在满足电路关系的见证。
- 数据来源可信:电路验证可信发行者对相应身份属性的数字签名,并按规则处理撤销、有效期等条件。
- 现实身份对应:产品通过适当的身份绑定或防转让机制,确认使用凭证的人符合业务要求。
即使发行者签名有效,也不能单独保证发行者当初录入的信息真实无误。如果签发流程存在冒用身份或数据错误,证明会忠实验证一份内容有问题的有效签名凭证。
此外,验证者必须使用正确的验证密钥、预期公开输入和可信的验证程序。错误接入验证密钥,或者把应当约束的公开输入交由攻击者任意指定,都可能使业务错误接受不符合预期的证明。
用验收清单检查证明边界
在开始编写电路前,可使用以下检查项审查年龄验证需求:
- 验证目标是否明确:只要求年满 18 周岁,而不是披露完整年龄或身份资料。
- 公开输入是否最小化:逐个检查门槛、发行者标识、活动域及防重复使用标识的必要性。
- 私有见证是否受约束:年龄、出生日期或签名不能只是被传入电路而未参与必要检查。
- 是否限定可信来源:需要身份真实性时,应验证签名和凭证有效性,并定义信任哪些发行者。
- 是否处理边界日期:生日当天、前一天、闰日出生等情况应有明确业务规则和测试用例。
- 是否评估关联性:检查公开哈希、nullifier、钱包地址和交易记录是否能够关联用户。
- 是否覆盖异常输入:低于门槛、无效签名、过期凭证、不匹配活动域等情况应无法通过对应业务验证。
一个最小验收集可以包含五个测试:23 岁有效凭证通过;16 岁有效凭证拒绝;23 岁伪造签名拒绝;生日尚未到来的临界用户拒绝;其他活动域的证明不能通过当前活动的验证。
最终交给电路开发者的规格至少应写明公开字段、私有字段、完整约束、信任假设和拒绝条件。只写一句“证明用户已经成年”,不足以确定一个安全且保护隐私的零知识证明关系。